


Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Нацеленный на VMware ESXi шифровальщик Cicada3301 за лето собрал 19 жертв

Написанный на Rust вредонос Cicada3301 вооружен шифраторами для Windows и Linux/VMware ESXi. Он предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS) и за три месяца поразил 19 организаций (атаки в СНГ по условиям подписки запрещены).

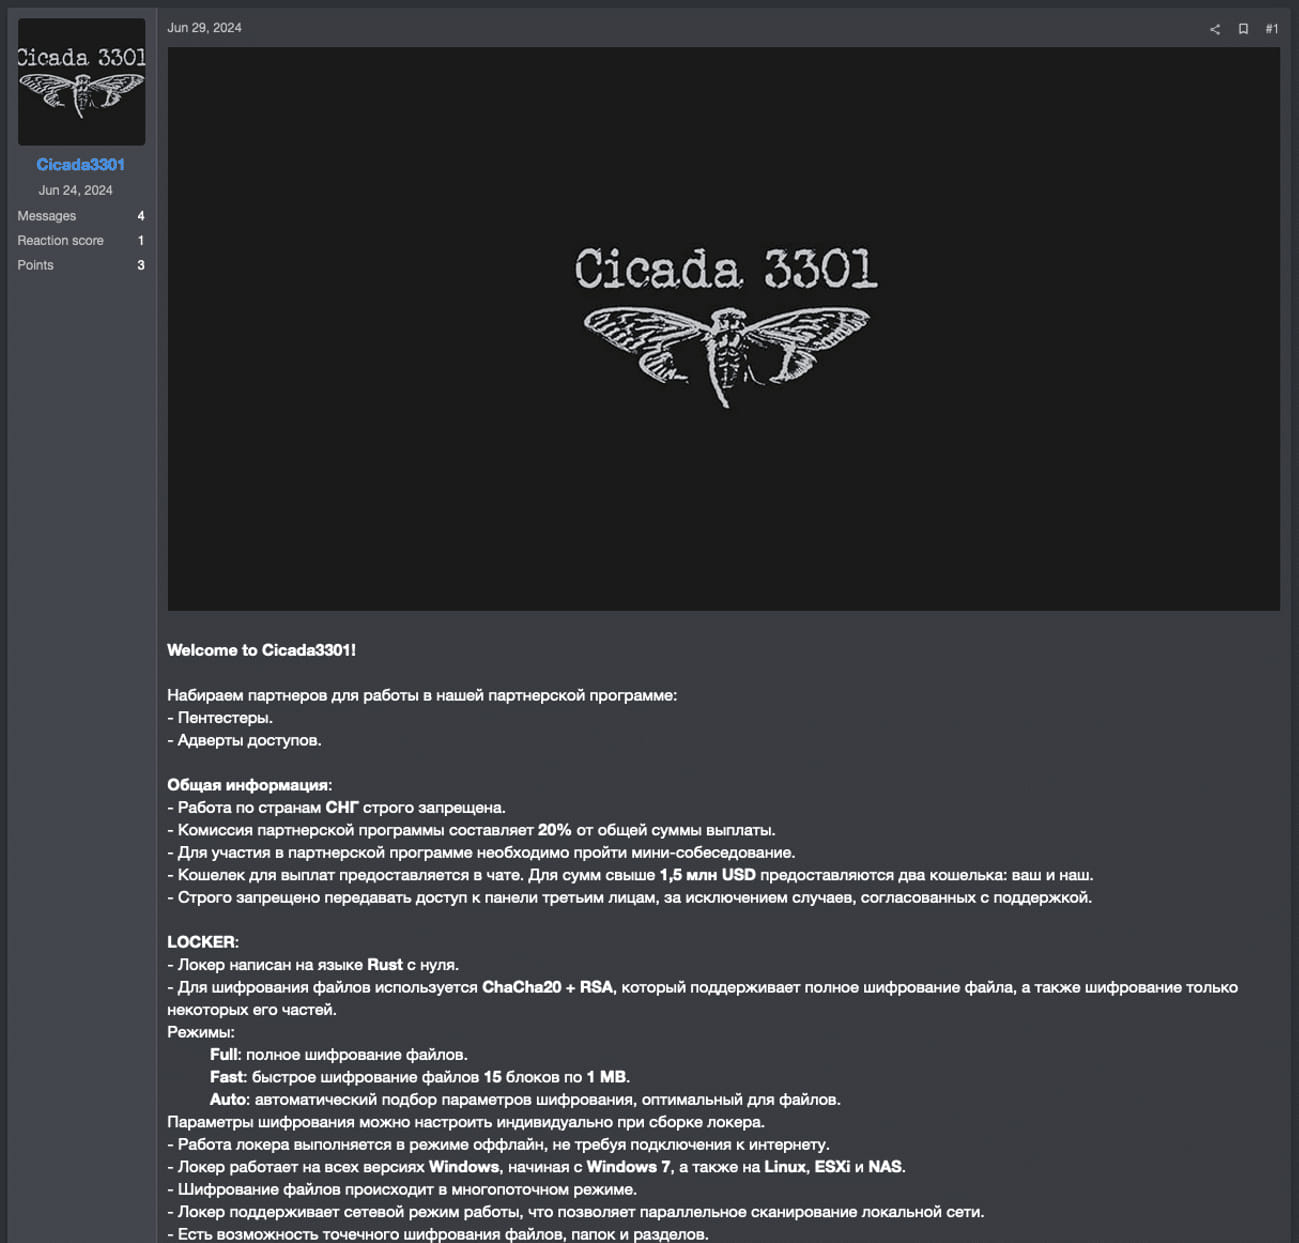
Первые случаи применения Cicada3301 были зафиксированы в начале июня. В конце того же месяца на хакерском форуме Ramp появилось объявление о запуске партнерской программы на основе данного шифровальщика.


Проведенный в Truesec анализ Linux-версии зловреда выявил большое сходство с ALPHV/BlackCat (минувшей весной операторы этого RaaS скрылись, украв $22 млн у одного из аффилиатов; такие случаи в мире киберкриминала известны как exit scam).

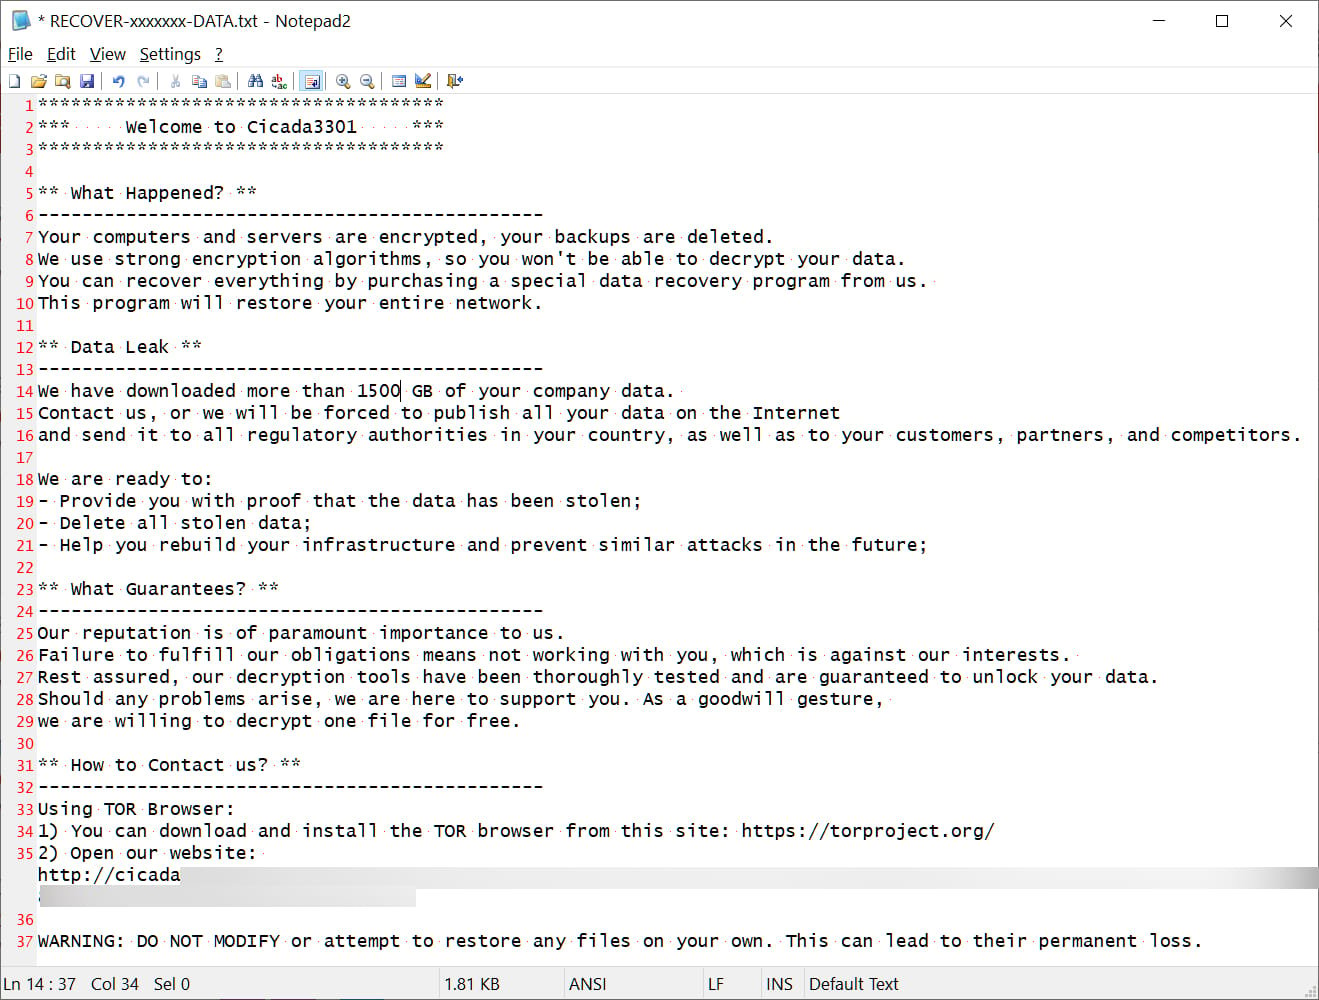
Оба шифровальщика написаны на Rust, умеют выключать ВМ и удалять снепшоты, работают по алгоритму ChaCha20, одинаково именуют записки с требованием выкупа и используют прерывистое шифрование на тяжелых файлах.


Ключи шифрования Cicada3301 генерирует случайным образом (с помощью функции OsRng) и защищает их по RSA. Обработке подвергаются все найденные документы и мультимедийные файлы; если размер превышает 100 Мбайт, применяется прерывистое шифрование. К имени зашифрованных файлов добавляется расширение из семи произвольных знаков.

Аффилиатам предоставляется возможность отсрочки запуска шифратора (для большей скрытности) и шифрования ВМ без отключения / стирания текущего состояния (деструктивные функции зловреда по умолчанию включены).

Свои победы они могут фиксировать на специальном сайте утечек; эксперты также не исключают, что у нового RaaS имеется свой брокер доступа к сетям, вооруженный инструментом брутфорса.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru