


Signal перестал работать в России без VPN

Signal перестал работать в России без VPN

Signal перестал работать в России без VPN

Утром 9 августа российские пользователи Signal столкнулись с проблемами в работе мессенджера. У кого-то перестали приходить и отправляться сообщения, а у некоторых не открывалось приложение.

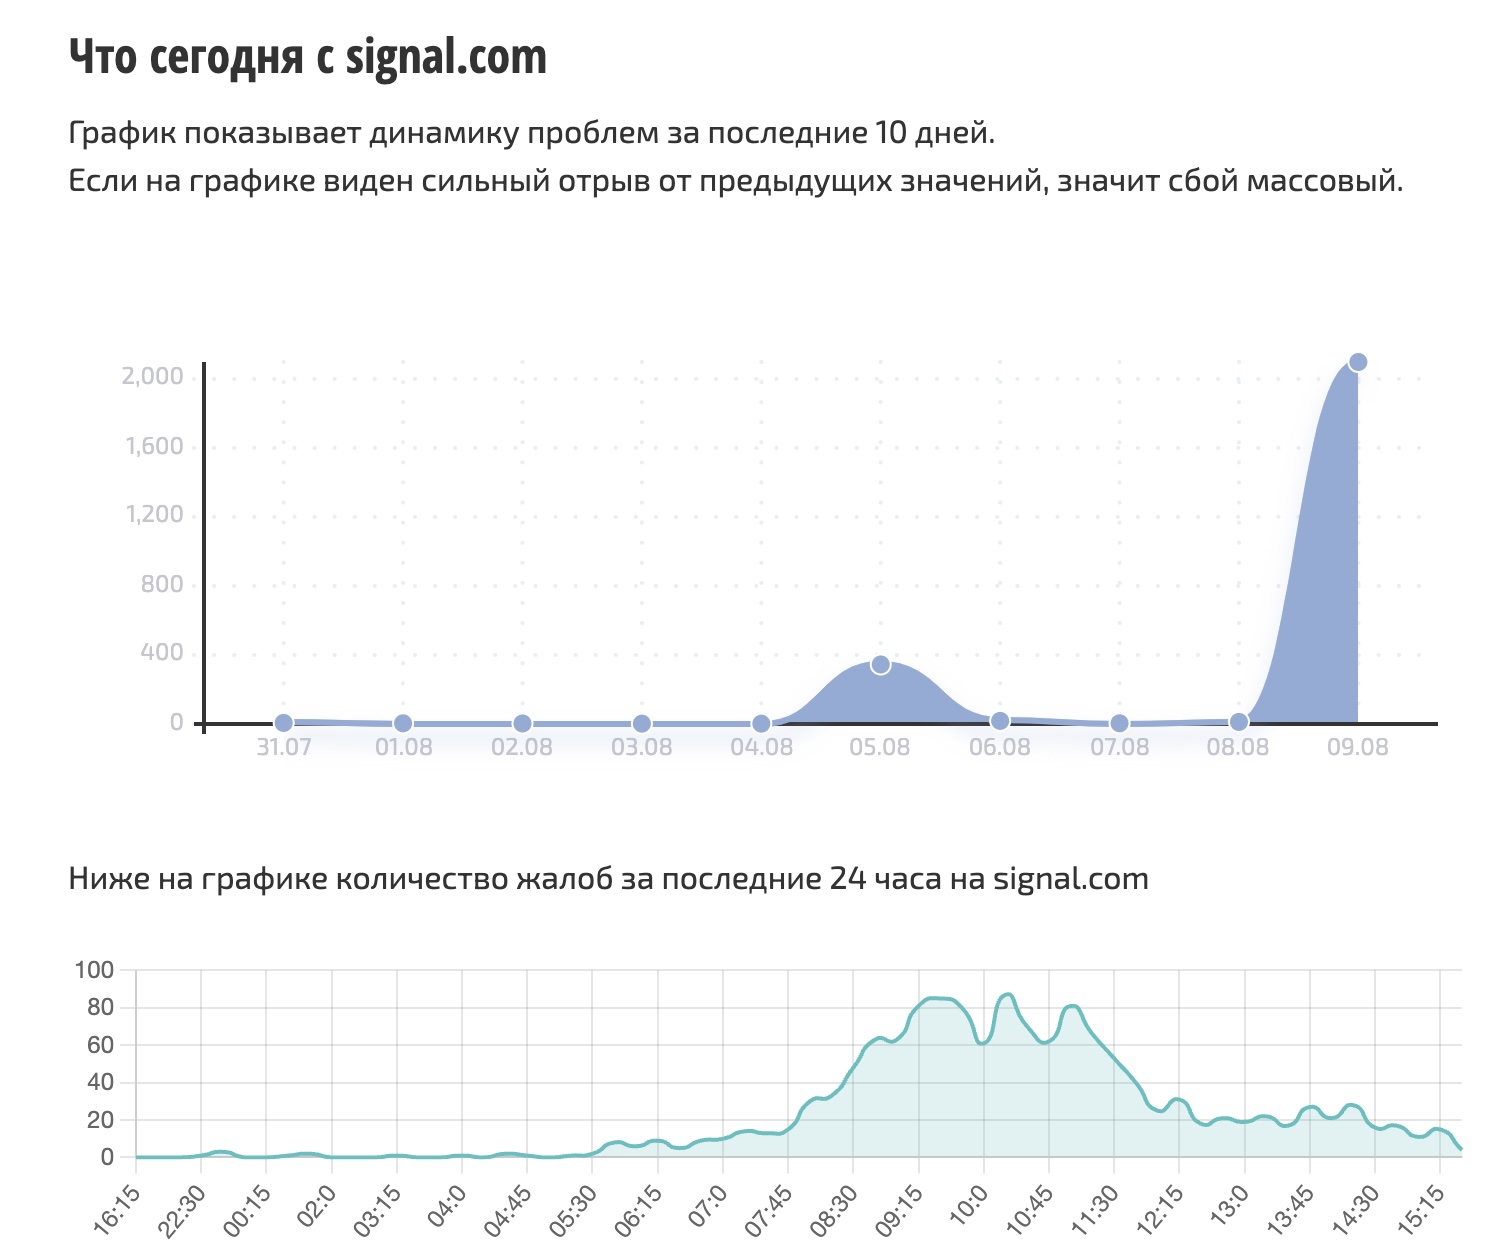
По данным ресурса Сбой.РФ, резкий рост жалоб на проблемы в работе Signal начался в 9:30 по Московскому времени. В общей сложности две трети сообщений приходились на Москву, Санкт-Петербург, Московскую и Ленинградскую области.

При этом в Москве, судя по жалобам пользователей на Сбой.РФ, мессенджер не работал даже при использовании инструментов, применяемых для обхода блокировок. Аналогичные жалобы были также от пользователей из Краснодара. Однако в других регионах при использовании VPN приложение работало.

О причинах сбоя пока ничего не говорят. Начиная с 13:00 по Московскому времени работоспособность Signal начала восстанавливаться.


Напомним о самом масштабном за последнее время сбое: в июле Windows-системы по всему миру стали некорректно работать. Проблема возникла из-за неудачного обновления сервиса безопасности Falcon Sensor от компании CrowdStrike.

В середине июля также сообщалось о сбоях в работе сайта объявлений «Авито», а его приложение при входе выдавало ошибку. 

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru