


Apple Intelligence не может отличить фишинговые письма от безобидных

Apple Intelligence не может отличить фишинговые письма от безобидных

Apple Intelligence не может отличить фишинговые письма от безобидных

Основанная на ИИ система Apple Intelligence, которую купертиновцы готовятся представить осенью вместе с iOS 18, iPadOS 18 и macOS Sequoia, имеет существенный изъян по части информационной безопасности: разработчики не научили её отличать фишинговые письма от обычных.

Как известно, Apple Intelligence учитывает личный контекст, упрощая работу с Safari и таким «родным» софтом, как «Сообщения», «Почта», «Заметки», «Календарь».

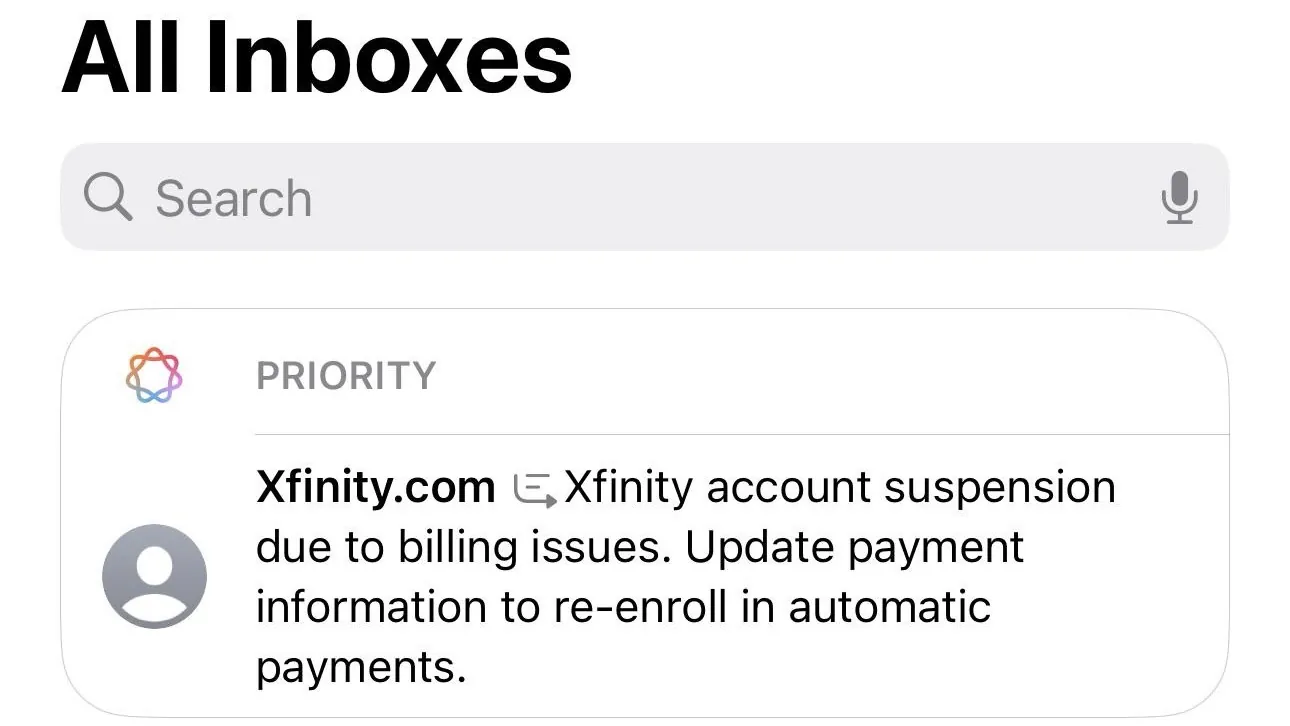
Несмотря на заверения Apple об отсутствии угроз для конфиденциальности, ряд пользователей на площадке Reddit указал на неспособность Apple Intelligence отличить опасное электронное письмо.

Более того, основанный на ИИ фильтр в приложении «Почта» помечает мошеннические письма флажком «Приоритетные». Другими словами, система оценивает письмо исключительно по тексту, игнорируя, например, отправителя и другие маячки.


«Почту» в iOS и macOS и так давно преследует проблема фишинга, поскольку приложение не может эффективно детектировать подозрительные или опасные письма. Однако Apple Intelligence только усугубляет ситуацию, поскольку маркировка «Приоритетные» повышает шансы на открытие сообщения.

Тем не менее запуск ИИ-системы планируется на осень, поэтому дадим разработчикам время доработать её. Возможно, в день запуска всё будет не так плохо.

Напомним, нюансы Apple Intelligence мы разбирали в статье «ИИ-прорыв или кошмар для конфиденциальности владельцев iPhone?».

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru