


Apple Intelligence не может отличить фишинговые письма от безобидных

Apple Intelligence не может отличить фишинговые письма от безобидных

Apple Intelligence не может отличить фишинговые письма от безобидных

Основанная на ИИ система Apple Intelligence, которую купертиновцы готовятся представить осенью вместе с iOS 18, iPadOS 18 и macOS Sequoia, имеет существенный изъян по части информационной безопасности: разработчики не научили её отличать фишинговые письма от обычных.

Как известно, Apple Intelligence учитывает личный контекст, упрощая работу с Safari и таким «родным» софтом, как «Сообщения», «Почта», «Заметки», «Календарь».

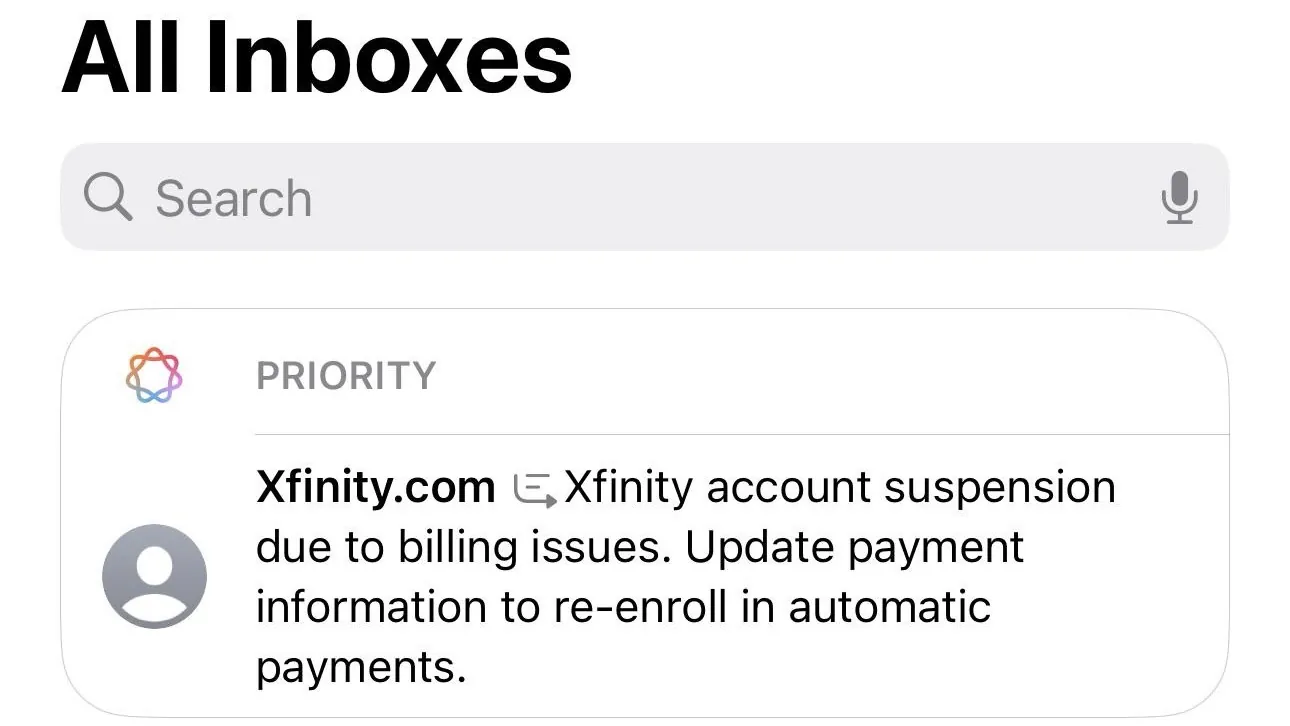
Несмотря на заверения Apple об отсутствии угроз для конфиденциальности, ряд пользователей на площадке Reddit указал на неспособность Apple Intelligence отличить опасное электронное письмо.

Более того, основанный на ИИ фильтр в приложении «Почта» помечает мошеннические письма флажком «Приоритетные». Другими словами, система оценивает письмо исключительно по тексту, игнорируя, например, отправителя и другие маячки.


«Почту» в iOS и macOS и так давно преследует проблема фишинга, поскольку приложение не может эффективно детектировать подозрительные или опасные письма. Однако Apple Intelligence только усугубляет ситуацию, поскольку маркировка «Приоритетные» повышает шансы на открытие сообщения.

Тем не менее запуск ИИ-системы планируется на осень, поэтому дадим разработчикам время доработать её. Возможно, в день запуска всё будет не так плохо.

Напомним, нюансы Apple Intelligence мы разбирали в статье «ИИ-прорыв или кошмар для конфиденциальности владельцев iPhone?».

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru