


Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Уязвимость в криптографическом механизме, который используется программа-вымогатель DoNex и её предшественники — Muse, фейковый LockBit 3.0 и DarkRace, позволила исследователям создать дешифратор для всех вариантов зловреда.

Шифровальщик DoNex впервые попался специалистам на глаза в начале марта 2024 года. Операторы вредоноса сразу заявили о нескольких успешно атакованных организациях.

Команда аналитиков чешской антивирусной компании Avast писала о DoNex следующее:

«Эта программа-вымогатель использует тактику целевых кибернападений. Согласно нашим данных, DoNex наиболее активна в США, Италии и Бельгии. С апреля 2024 года вредонос не развивается: мы не детектируем новых образцов, а связанный Tor-сайт просто лежит».

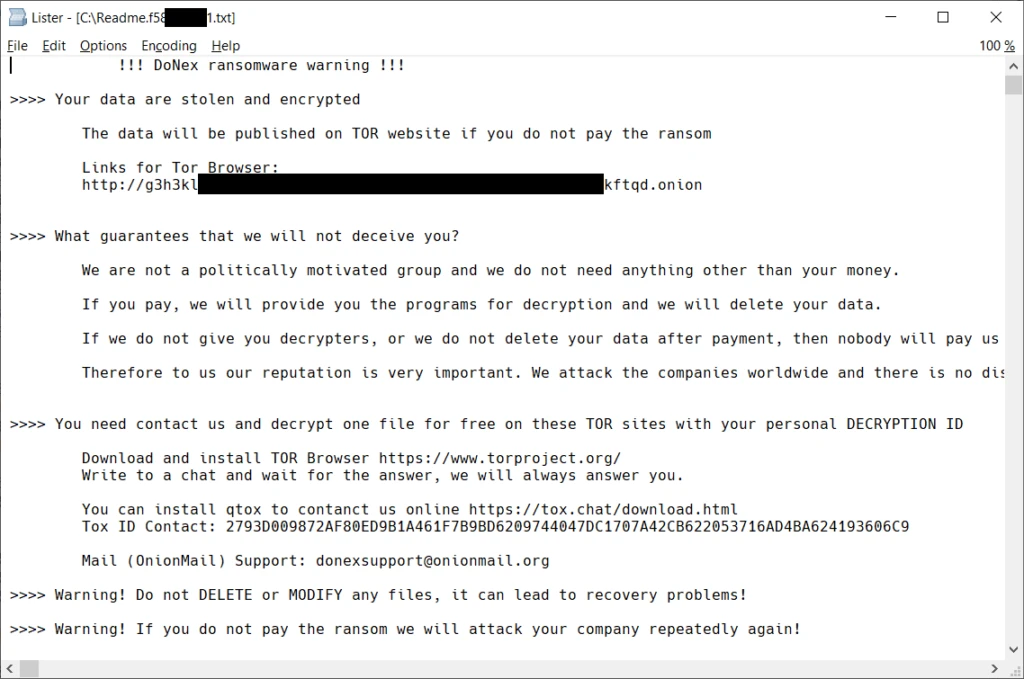
Письмо операторов с требованиями выкупа не отличается оригинальностью. Киберпреступники уточняют, что не являются политически активной группой — их интересуют только деньги.


Зашифрованные DoNex файлы получают уникальное расширение, в котором учитывается идентификатор жертвы. Текстовый файл с требованиями при этом называется Readme.victimIDnumber.txt.

Скачать разработанный специалистами Avast дешифратор можно по этой ссылке (EXE). Чтобы воспользоваться инструментом, придётся предоставить ему список всех дисков, директорий и файлов, пострадавших от DoNex, а также «чистую» копию одного из зашифрованных файлов.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru