


Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

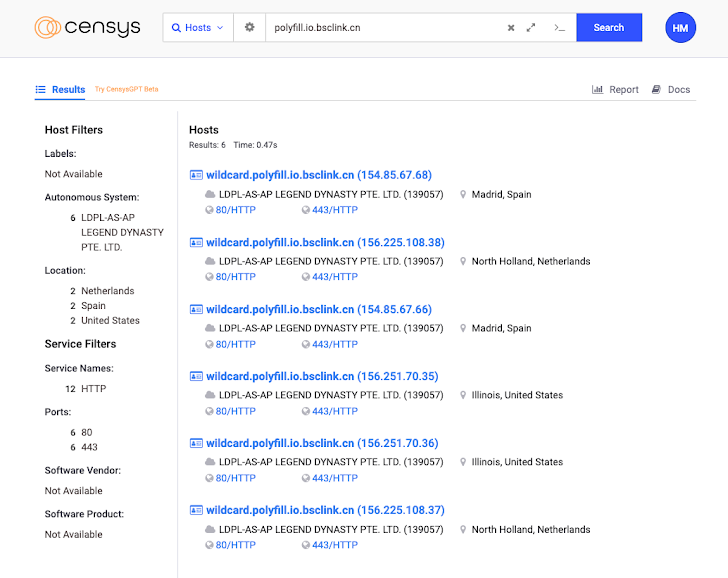
Атака на цепочку поставки популярной JavaScript-библиотеки Polyfill[.]io оказалось куда более масштабной, чем эксперты предполагали изначально. Выяснилось, что она затрагивает 380 тысяч хостов на начало июля 2024 года.

Согласно новому отчёту компании Censys, все затронутые хосты содержали скрипт polyfill, связанный с вредоносным доменом. В HTTP-ответах присутствуют отсылки к «https://cdn.polyfill[.]io» или «https://cdn.polyfill[.]com».

«Приблизительно 237 300 доменов размещены в сети Hetzner (AS24940) — в основном к Германии. В этом нет ничего удивительного, ведь Hetzner является популярным хостером, который любят владельцы многих веб-сайтов», — пишут исследователи.

Анализ масштабов атаки на цепочку поставки выявил среди затронутых компаний всем известные имена: WarnerBros, Hulu, Mercedes-Benz и Pearson.

Ранее специалисты Sansec сообщали о 100 тыс. затронутых сайтов, однако теперь выясняется, что их намного больше. Вредоносная активность началась после того, как китайская компания Funnull приобрела домен и сервис polyfill.io.

Когда стало понятно, что пользователей перенаправляют на сомнительные ресурсы, регистратор доменов Namecheap приостановил работу домена, а сети доставки контента вроде Cloudflare начали автоматически заменять ссылки Polyfill на альтернативные URL, ведущие на безопасные зеркала.

Google со своей стороны заблокировала рекламу сайтов, в которые был встроен сомнительный домен.


Тем не менее в сети X сообщается об ещё двух доменах — polyfill[.]site и polyfillcache[.]com, которые до их пор функционируют. Среди связанных эксперты отмечают следующие: bootcdn[.]net, bootcss[.]com, staticfile[.]net, staticfile[.]org, unionadjs[.]com, xhsbpza[.]com, union.macoms[.]la, newcrbpc[.]com.

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru