


Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

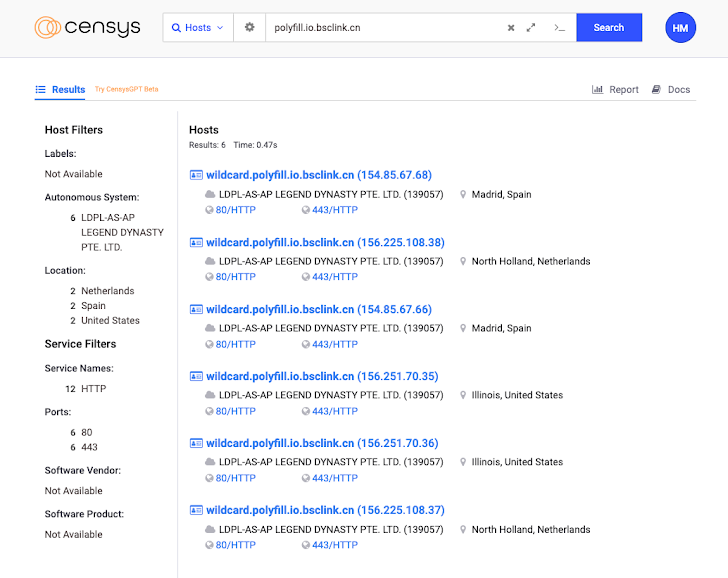
Атака на цепочку поставки популярной JavaScript-библиотеки Polyfill[.]io оказалось куда более масштабной, чем эксперты предполагали изначально. Выяснилось, что она затрагивает 380 тысяч хостов на начало июля 2024 года.

Согласно новому отчёту компании Censys, все затронутые хосты содержали скрипт polyfill, связанный с вредоносным доменом. В HTTP-ответах присутствуют отсылки к «https://cdn.polyfill[.]io» или «https://cdn.polyfill[.]com».

«Приблизительно 237 300 доменов размещены в сети Hetzner (AS24940) — в основном к Германии. В этом нет ничего удивительного, ведь Hetzner является популярным хостером, который любят владельцы многих веб-сайтов», — пишут исследователи.

Анализ масштабов атаки на цепочку поставки выявил среди затронутых компаний всем известные имена: WarnerBros, Hulu, Mercedes-Benz и Pearson.

Ранее специалисты Sansec сообщали о 100 тыс. затронутых сайтов, однако теперь выясняется, что их намного больше. Вредоносная активность началась после того, как китайская компания Funnull приобрела домен и сервис polyfill.io.

Когда стало понятно, что пользователей перенаправляют на сомнительные ресурсы, регистратор доменов Namecheap приостановил работу домена, а сети доставки контента вроде Cloudflare начали автоматически заменять ссылки Polyfill на альтернативные URL, ведущие на безопасные зеркала.

Google со своей стороны заблокировала рекламу сайтов, в которые был встроен сомнительный домен.


Тем не менее в сети X сообщается об ещё двух доменах — polyfill[.]site и polyfillcache[.]com, которые до их пор функционируют. Среди связанных эксперты отмечают следующие: bootcdn[.]net, bootcss[.]com, staticfile[.]net, staticfile[.]org, unionadjs[.]com, xhsbpza[.]com, union.macoms[.]la, newcrbpc[.]com.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru