


Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Киберпреступная группировка Transparent Tribe использует шпионскую программу CapraRAT для Android-устройств, маскируя её под популярный софт. В кампании злоумышленников также используется социальная инженерия.

На активность Transparent Tribe обратили внимание в SentinelOne. Алекс Деламотт, один из специалистов компании, отмечает в отчёте следующее:

«Используемые в кампании APK продолжают уже привычную для группировки тенденцию встраивать шпионский софт в приложения. На этот раз киберпреступники атакуют любителей мобильных игр и оружия, а также пользователей TikTok».

Кампания Transparent Tribe получила имя CapraTube. Задача атакующих — добавить в безобидные с виду Android-приложения вредоносную составляющую. Как правило, такой софт маскируют под популярные программы вроде YouTube.

Конечная полезная нагрузка — троян CapraRAT, представляющий собой модифицированную версию AndroRAT. Зловред может перехватывать целый спектр конфиденциальных данных жертвы.

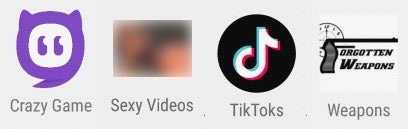
Список новых вредоносных APK, которые удалось зафиксировать исследователям из SentinelOne, выглядит так:

  • Crazy Game (com.maeps.crygms.tktols)
  • Sexy Videos (com.nobra.crygms.tktols)
  • TikToks (com.maeps.vdosa.tktols)
  • Weapons (com.maeps.vdosa.tktols)


CapraRAT использует компонент WebView для запуска URL, ведущего либо на YouTube, либо на сайт мобильной игры CrazyGames[.]com. В это время в фоновом режиме приложение пытается получить доступ к геолокации, СМС-сообщениям, контактам и журналу вызовов.

Получив соответствующие разрешения (READ_INSTALL_SESSIONS, GET_ACCOUNTS, AUTHENTICATE_ACCOUNTS и REQUEST_INSTALL_PACKAGES), CapraRAT может записывать аудио или видео, снимать скриншоты и даже самостоятельно осуществлять вызовы.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru