


Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

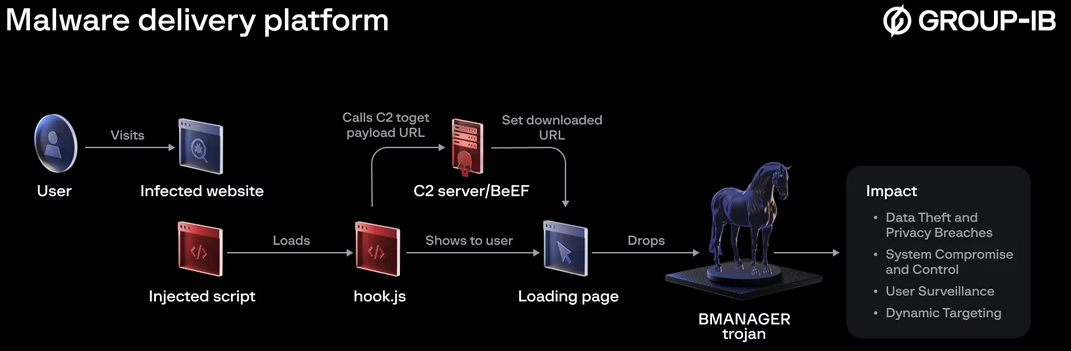
Исследователи из Group-IB обнаружили в интернете три тестовых лендинг-страницы, созданных для распространения вредоносных программ. Одна из них в марте использовалась для раздачи неизвестного ранее модульного трояна BMANAGER.

Анализ показал, что платформа доставки зловредов построена на базе opensource-реймворка BeEF. Ее создатели, которых в ИБ-компании идентифицируют как Boolka, уже третий год занимаются массовым взломом сайтов через SQL-инъекции и кражей данных из веб-форм с помощью внедренных JavaScript-кодов.

Заражение BMANAGER начинается с загрузчика со вшитым URL. Вредонос также создает запланированные задания Windows для запуска основного модуля при каждом входе жертвы в систему.


Сам BMANAGER тоже умеет загружать файлы с внешнего сервера (адрес прописан в коде) и обеспечивать им автозагрузку. Для коммуникаций с C2 используются запросы HTTP(S) GET.

Все дополнительные модули написаны на Python и выполняют следующие функции:

  • эксфильтрация данных из локальной базы SQL;
  • кейлоггинг;
  • выявление запущенных приложений и окон с фокусом клавиатурного ввода с помощью хуков Windows;
  • кража файлов по выбору оператора.

Один из образцов BMANAGER (на 25 июня распознают 35 из 74 антивирусов VirusTotal) был подписан действующим сертификатом, выданным софтверной компании «ТАСК» из подмосковного Дмитрова. Аналитики полагают, что его сфальсифицировали или украли, хотя инсайд как версия тоже возможен.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru