


BadCam: веб-камеры Lenovo на Linux превратили в инструмент взлома

BadCam: веб-камеры Lenovo на Linux превратили в инструмент взлома

BadCam: веб-камеры Lenovo на Linux превратили в инструмент взлома

Исследователи из компании Eclypsium показали, как обычные веб-камеры на базе Linux можно превратить в инструмент для постоянной компрометации компьютера. В эксперименте они взломали две модели камер от Lenovo — 510 FHD и Performance FHD Web.

Обе работают на чипах и прошивке китайской компании SigmaStar. Оказалось, что такие камеры можно использовать для атаки по типу BadUSB — когда безобидное устройство с изменённой прошивкой начинает выполнять вредоносные команды при подключении к компьютеру.

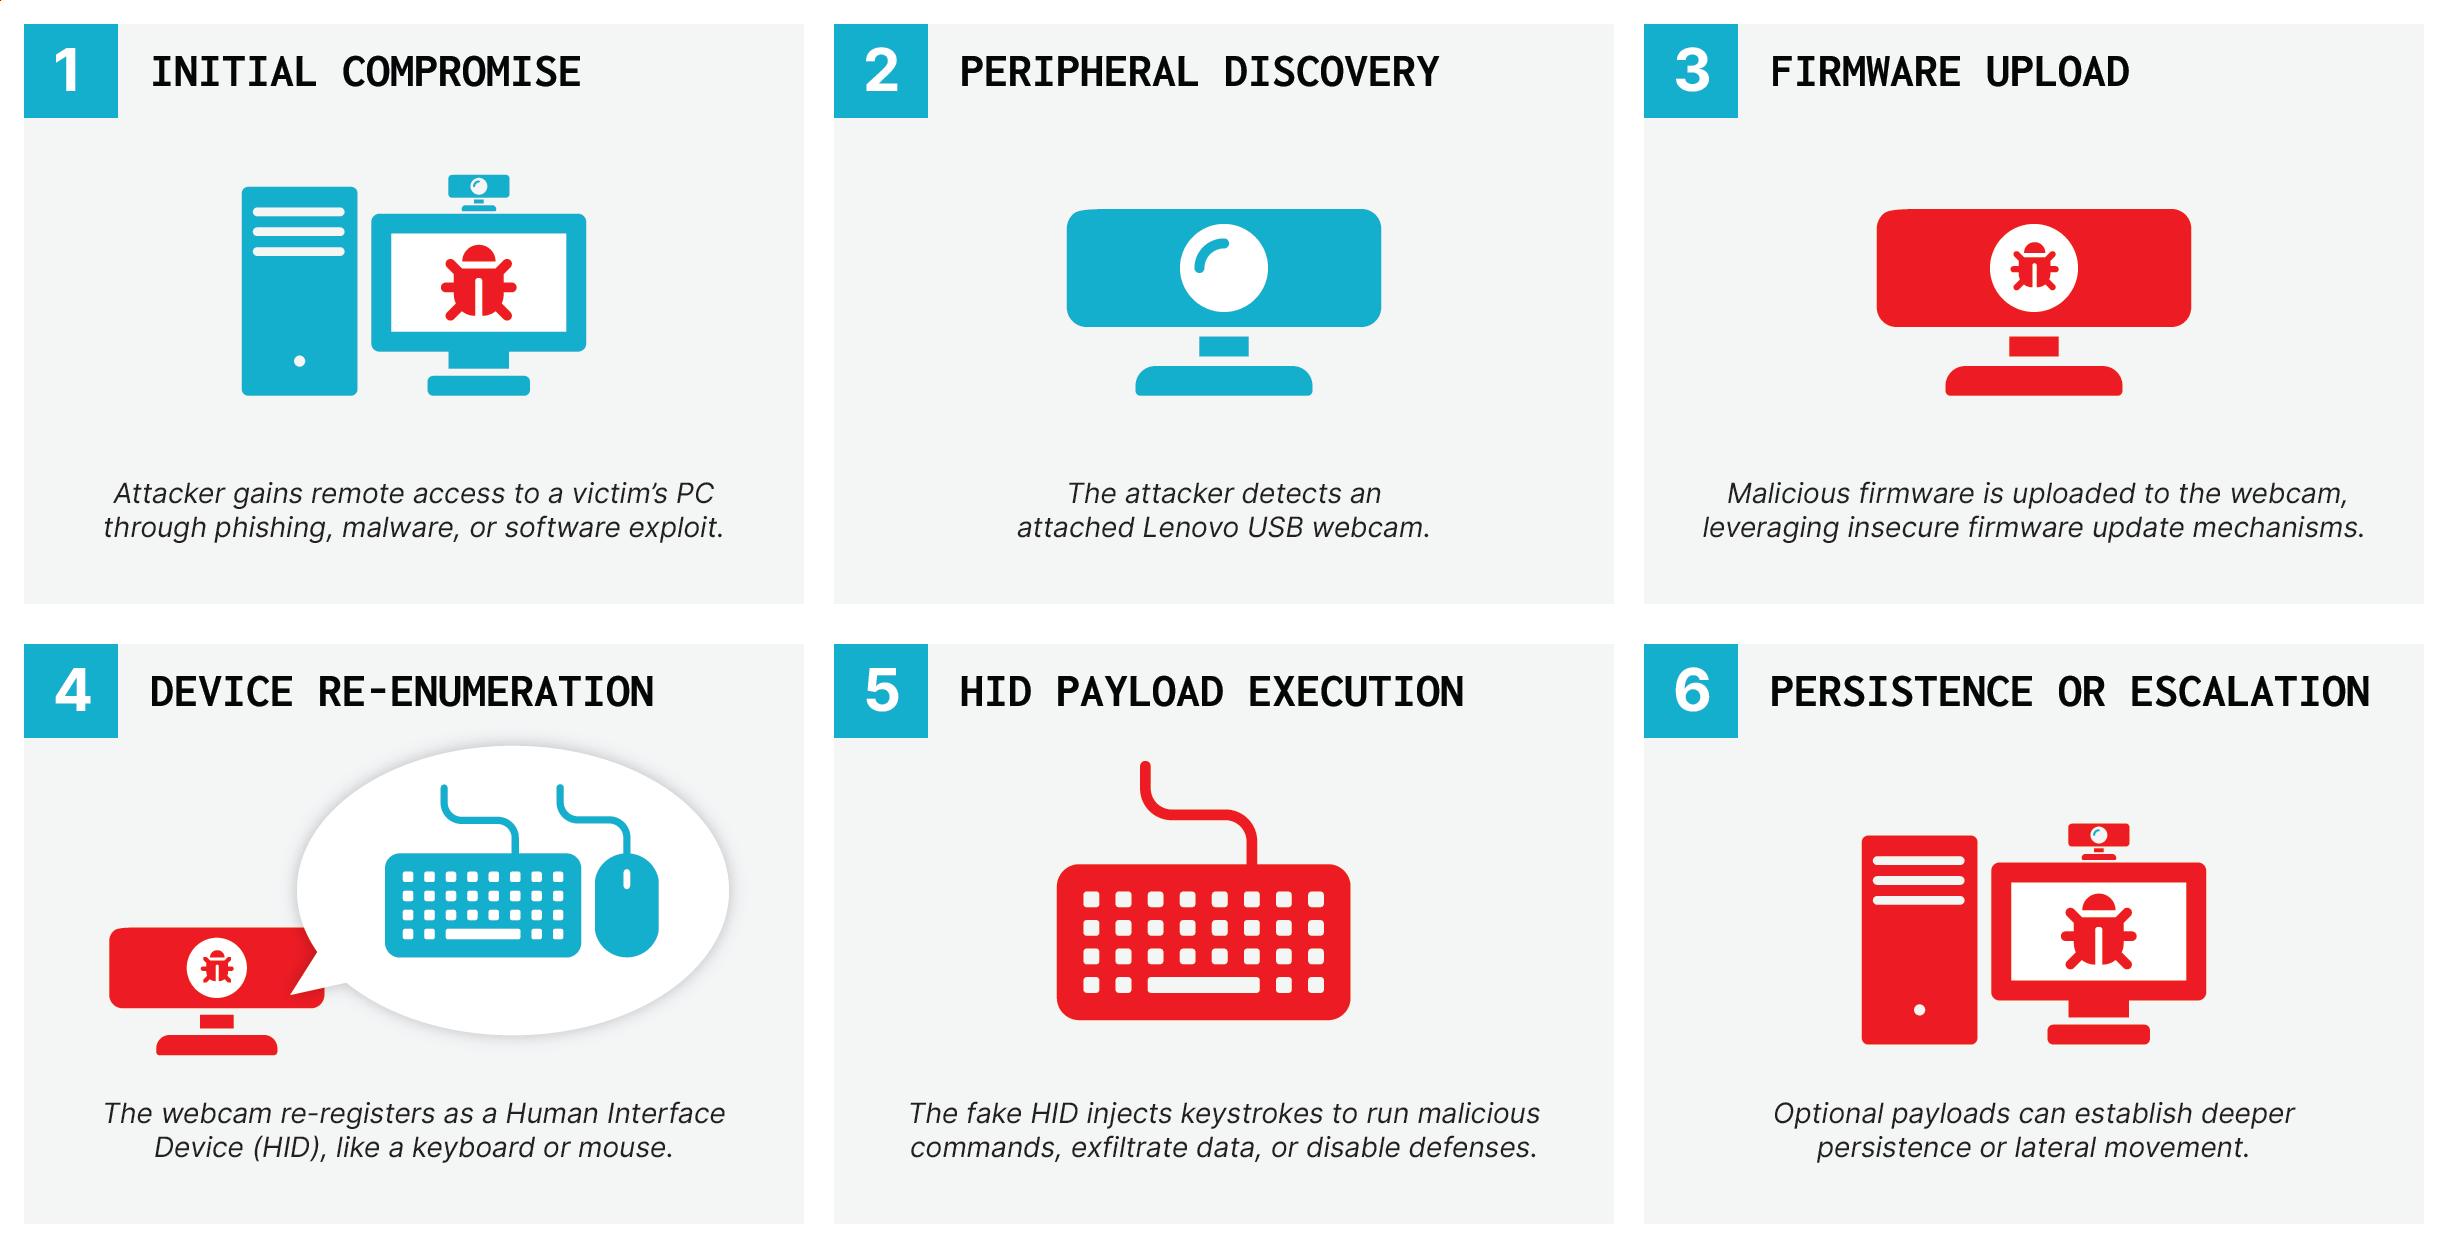
В классическом BadUSB злоумышленнику нужен физический доступ к устройству, но в новой модификации, получившей название BadCam, это не обязательно.

Если атакующий получает удалённый доступ к компьютеру, он может перепрошить подключённую камеру прямо из системы. После этого камера сможет повторно заражать хост, даже если тот полностью переустановлен.

Причина уязвимости в камерах Lenovo — отсутствие проверки подписи прошивки. В софте для обновления есть команды, позволяющие без труда залить вредоносный код с уже скомпрометированного устройства.

В качестве примера Eclypsium упомянула уязвимость ядра Linux CVE-2024-53104, которую уже использовали в атаках: через неё можно получить контроль над системой и затем прошить подключённую камеру вредоносом.


Lenovo присвоила багу код CVE-2025-4371 и выпустила патч в прошивке версии 4.8.0. Однако, предупреждают исследователи, уязвимыми могут быть и другие веб-камеры или USB-устройства на базе Linux.

Свою работу Eclypsium представила на хакерской конференции DEF CON, а также опубликовала подробный разбор в блоге.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru