


1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

1316 доменов атакуют россиян шпионами под видом взломанного софта

Более 1300 доменов распространяют вредоносные программы под видом взломанного популярного софта, офисных приложений и активаторов к ним. На киберпреступную активность указали специалисты компании F.A.C.C.T.

Злоумышленники делают ставку на недоступность ряда программ в России, чем и пытаются прилечь пользователей. Если жертва клюнет на уловку, на компьютер установится шпионский софт, инфостилер или майнер.

Исследователи из Центра кибербезопасности F.A.C.C.T. выявили в общей сложности 1316 уникальных доменов, напрямую связанных с вредоносными веб-ресурсами, на которых предлагается нелегально установить софт.

На таких сайтах можно найти редакторы фотоматериалов, программы для монтажа видео, офисные приложения, софт для проектирования и моделирования и даже антивирусные программы.

В первом квартале 2024 года киберпреступники зарегистрировали 28 доменных имён. В арсенале мошенников есть и более древние домены, однако часть из них, по данным F.A.C.C.T., уже не работает.

Реклама злонамеренных сайтов размещается в различных соцсетях: в LinkedIn, например, эксперты нашли более 300 аккаунтов, продвигающих эти ресурсы.

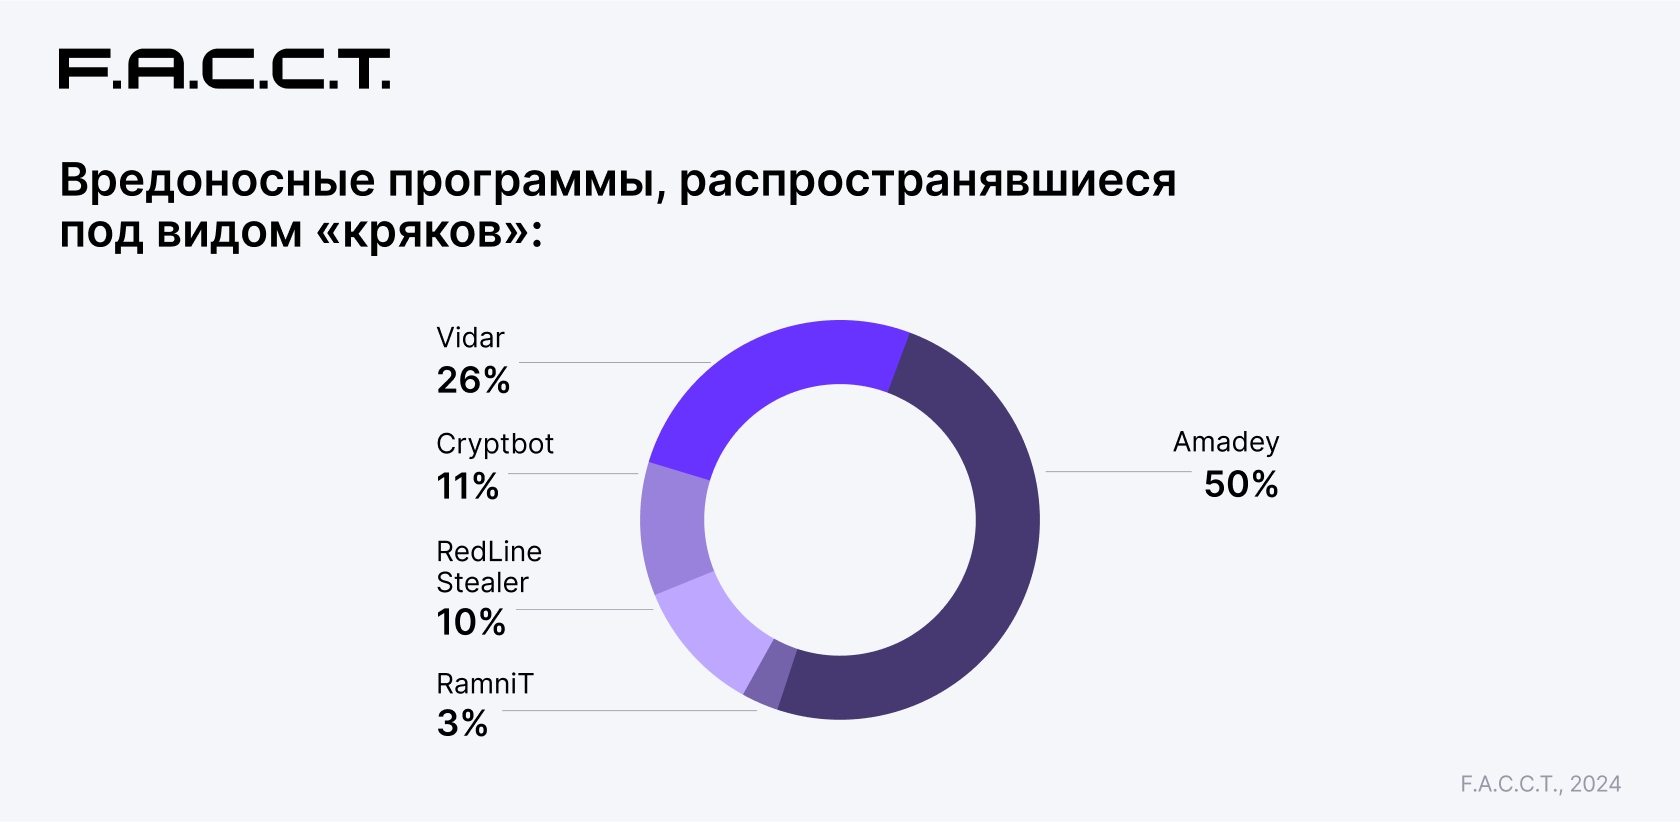
Что касается самих вредоносов, жертвы получают на компьютер троян Amadey. Этот зловред, напомним, может собирать данные и загружать другие вредоносные программы.

В кампании также встречаются и инфостилеры: RedLine, Vidar, CryptBot и пр.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru