


Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Кибергруппа Werewolves, вооруженная модом шифровальщика LockBit, не желает уходить из России. С конца апреля наблюдается новый всплеск вредоносных рассылок на адреса промпредприятий, телеком-провайдеров, ИТ-вендоров, финансистов, страховщиков.

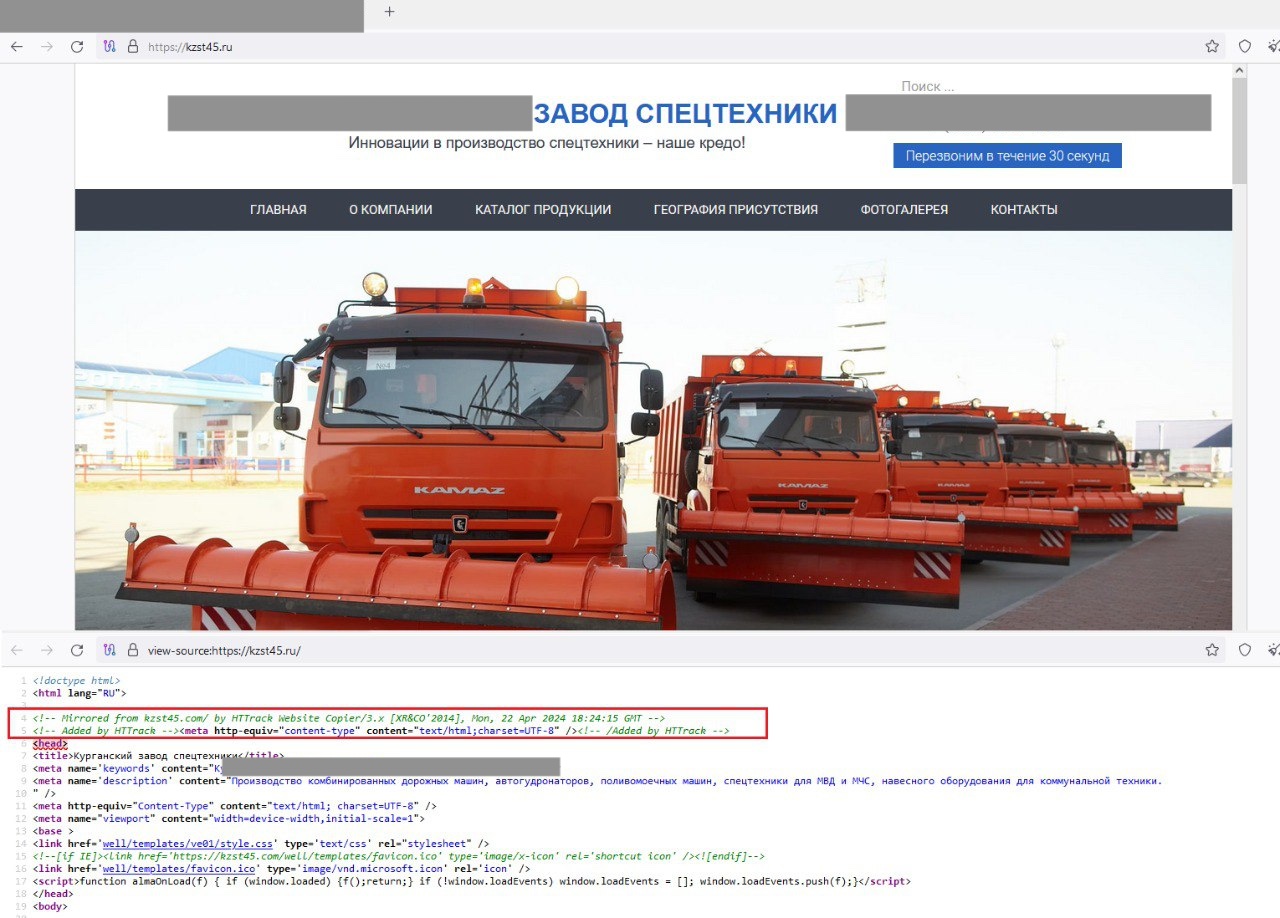
Для проведения новой серии атак злоумышленники создали поддельный сайт Курганского завода спецтехники (среди клиентов — МВД и МЧС). Содержимое скопировано целиком, но фейковый kzst45 размещен в другой TLD-зоне — RU, а не COM, как оригинал.


Вредоносные письма рассылаются с адреса a.s.rogov@kzst45[.]ru; на официальном сайте НПО «КЗСТ» уже опубликовано соответствующее предупреждение. В качестве приманки, как и в начале прошлого месяца, используется тема досудебных претензий.

Проведенный в F.A.C.C.T. анализ вложенного файла Рекламация.doc (результат VirusTotal — 30/66 по состоянию на 16 мая) показал, что он загружает RTF с эксплойтом к давней уязвимости CVE-2017-11882 в MS Office, которая до сих пор активно используется в атаках.

После отработки эксплойта на машину жертвы с другого сайта в зоне RU через редирект загружается файл HTA, выполняющий PowerShell-команду на распаковку и запуск стейджера Сobalt Strike. Тот, в свою очередь, загружает маячок Сobalt Strike с вшитым адресом C2-сервера (poopy[.]aarkhipov[.]ru).

Этот инструмент был неоднократно замечен в атаках Werewolves: он облегчает вымогателям проникновение в корпоративные сети. Цель нападений «оборотней» осталась прежней — внедрение вариации LockBit 3.0 (Black), созданной с помощью слитого Сеть билдера.

В качестве выкупа за ключ расшифровки файлов Werewolves обычно требуют от $130 тыс. до $1 миллиона. Отказникам угрожают публикацией факта взлома, то есть потерей репутации и клиентуры.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru