


Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Эксперты F.A.C.C.T. зафиксировали новый всплеск атак вымогателей Werewolves на российские организации. Активно рассылаемые вредоносные письма используют темы весеннего призыва и досудебных претензий.

Атакам по имейл подвергаются производственные, энергетические, геологоразведочные компании. Анализ показал, что вложения в форматах .doc и .xls содержат загрузчик маячка Cobalt Strike, облегчающего проникновение в корпоративные сети.

Обнаруженные сообщения Werewolves, предлагающие урегулировать спор в досудебном порядке, написаны от имени различных транспортных компаний и липецкого ресторана. Тема указана как «Претензионное», прикрепленный вредоносный файл именуется «рекламация.doc» либо «акт сверки.xls».

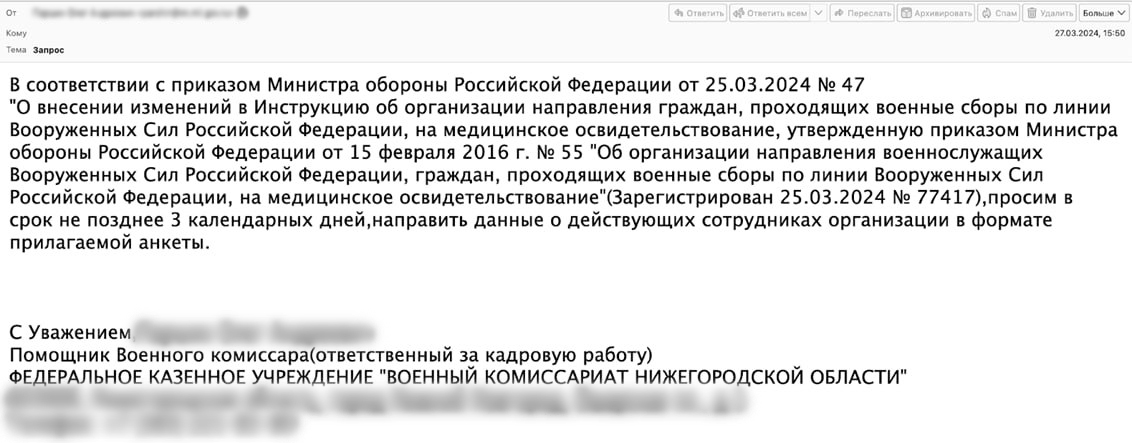
Чтобы скрыть истинный адрес отправителя, используется спуфинг; рассылки проводятся предположительно с взломанных аккаунтов. Одно из поддельных писем, попавших в поле зрения аналитиков, использовало тему военных сборов, актуальную для начала весны; в строке «От:» был проставлен несуществующий адрес военкомата Нижегородской области, а вредоносный аттач назывался «анкета.xls».


Кибергруппа Werewolves объявилась в рунете в прошлом году. Злоумышленники промышляют вымогательством, используя с этой целью модификацию шифровальщика LockBit 3.0 (Black), созданную с помощью слитого в Сеть билдера.

В целевых атаках используются также Cobalt Strike, AnyDesk, Netscan. За возврат зашифрованных файлов у жертвы могут потребовать от $130 тыс. до $1 миллиона. Отчеты об успешных атаках Werewolves публикует на собственном сайте и не прячет его в сети Tor; для жертв там предусмотрены платные опции — «удалить данные» и «скрыть данные на один день». В ноябре площадка сменила домен, но осталась в открытом доступе.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru