


АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

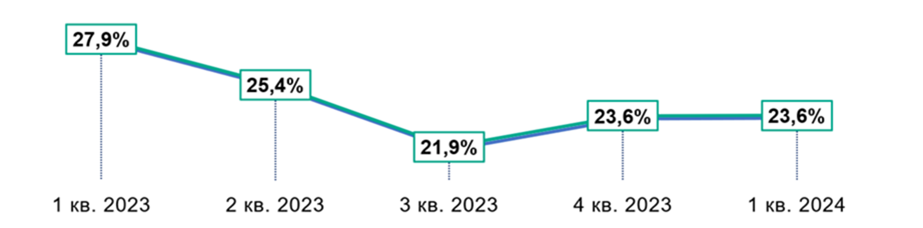
Как выяснили специалисты центра исследования безопасности промышленных систем Kaspersky ICS CERT, в первом квартале 2024 года 23,6% компьютеров в сетях российских АСУ ТП столкнулись с проникновение вредоносных программ.

Интересно, что за этот же период в 2023 году таких устройств было 27,9%, то есть имеем снижение на 4,3 процентных пункта. Тем не менее такие атаки становятся более сложными и целенаправленными.

На конференции Kaspersky CyberSecurity Weekend прозвучала мысль, что более сложные кибератаки на АСУ ТП, даже если их меньше, способны нанести серьёзный урон промышленной сфере.

На инфографике ниже эксперты приводят долю компьютеров АСУ в России, на которых были заблокированы вредоносные объекты, по кварталам:


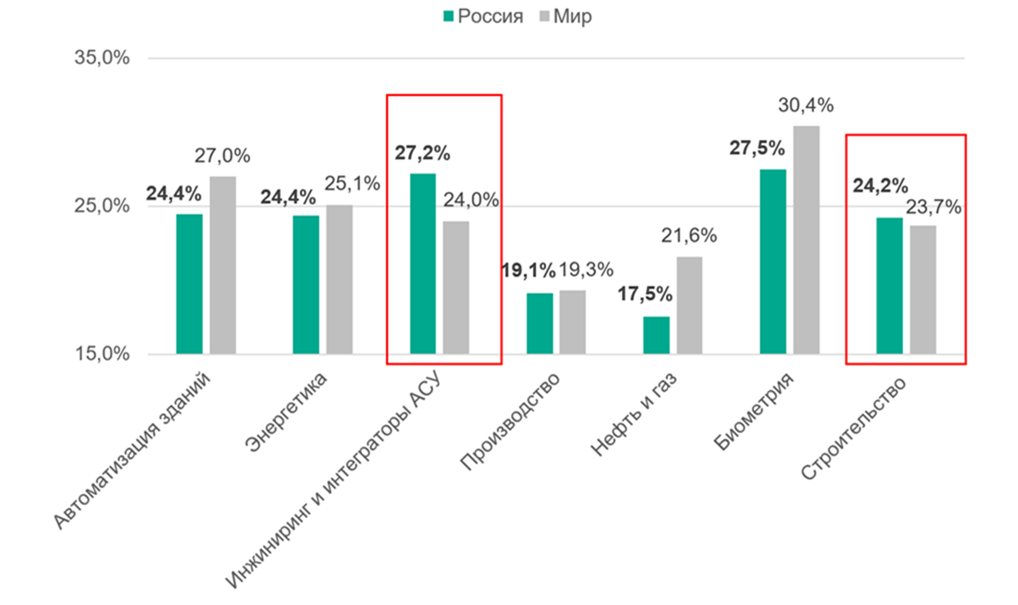
Некоторые отрасли в России отметились тем, что в них доля заражённых объектов оказалась выше, чем в среднем по миру. Взять, к примеру, строительство: 24,2% в нашей стране против 23,7% по всему миру. В инжиниринге и у интеграторов АСУ — 27,2% против 24%

Как отметили в Kaspersky ICS CERT, в России особенно наблюдаются атаки киберпреступников на интеграторов, доверенных партнёров и подрядчиков.


Самые основные векторы, как и прежде, — фишинг через веб-страницы и по электронной почте. В первом квартале 2024-го в России вредоносные ресурсы были заблокированы на 7,5% компьютеров АСУ ТП.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru