


АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

АСУ ТП в России стали атаковать чуть реже, но более целенаправленно

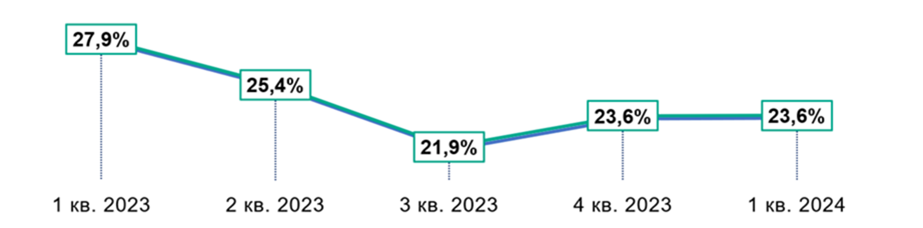
Как выяснили специалисты центра исследования безопасности промышленных систем Kaspersky ICS CERT, в первом квартале 2024 года 23,6% компьютеров в сетях российских АСУ ТП столкнулись с проникновение вредоносных программ.

Интересно, что за этот же период в 2023 году таких устройств было 27,9%, то есть имеем снижение на 4,3 процентных пункта. Тем не менее такие атаки становятся более сложными и целенаправленными.

На конференции Kaspersky CyberSecurity Weekend прозвучала мысль, что более сложные кибератаки на АСУ ТП, даже если их меньше, способны нанести серьёзный урон промышленной сфере.

На инфографике ниже эксперты приводят долю компьютеров АСУ в России, на которых были заблокированы вредоносные объекты, по кварталам:


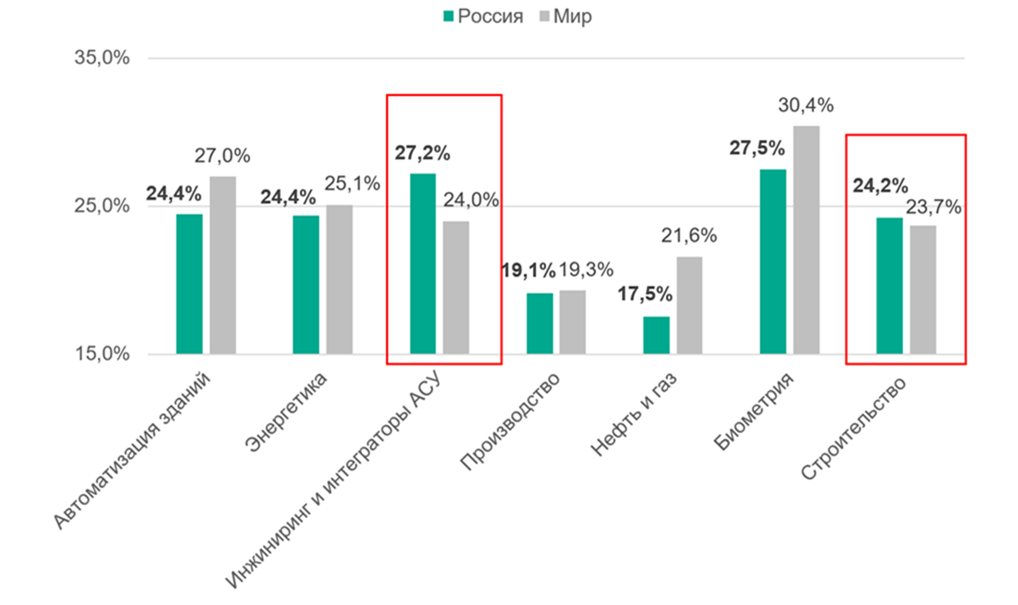
Некоторые отрасли в России отметились тем, что в них доля заражённых объектов оказалась выше, чем в среднем по миру. Взять, к примеру, строительство: 24,2% в нашей стране против 23,7% по всему миру. В инжиниринге и у интеграторов АСУ — 27,2% против 24%

Как отметили в Kaspersky ICS CERT, в России особенно наблюдаются атаки киберпреступников на интеграторов, доверенных партнёров и подрядчиков.


Самые основные векторы, как и прежде, — фишинг через веб-страницы и по электронной почте. В первом квартале 2024-го в России вредоносные ресурсы были заблокированы на 7,5% компьютеров АСУ ТП.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru