


Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Согласно результатам опроса, проведенного в соцсети «Одноклассники» и на сервисе Работа.ру, с попытками захвата аккаунта сталкивались 67% пользователей. В 40% случаев атака оказалась успешной, но 34% жертв удалось вернуть доступ.

В опросе приняли участие свыше 3600 представителей всех регионов России. Как оказалось, взломщиков больше всего интересуют соцсети (66%), личная почта (35%) и онлайн-банкинг (28%). С попытками кражи ключей от мессенджеров и рабочих имейл столкнулись 12 и 8% респондентов соответственно.

Для получения доступа к аккаунтам злоумышленники чаще всего используют утечки на сторонних ресурсах, автоподбор учетных данных и фишинг. Избежать взлома участникам опроса помогают разумные меры предосторожности:

  • 60% не переходят по подозрительным ссылкам;
  • 56% никогда не делятся кодами;
  • 51% придумывают сложные пароли;
  • 38% совершают покупки только на проверенных сайтах;
  • 19% часто меняют пароли;
  • 9% используют менеджеры паролей.

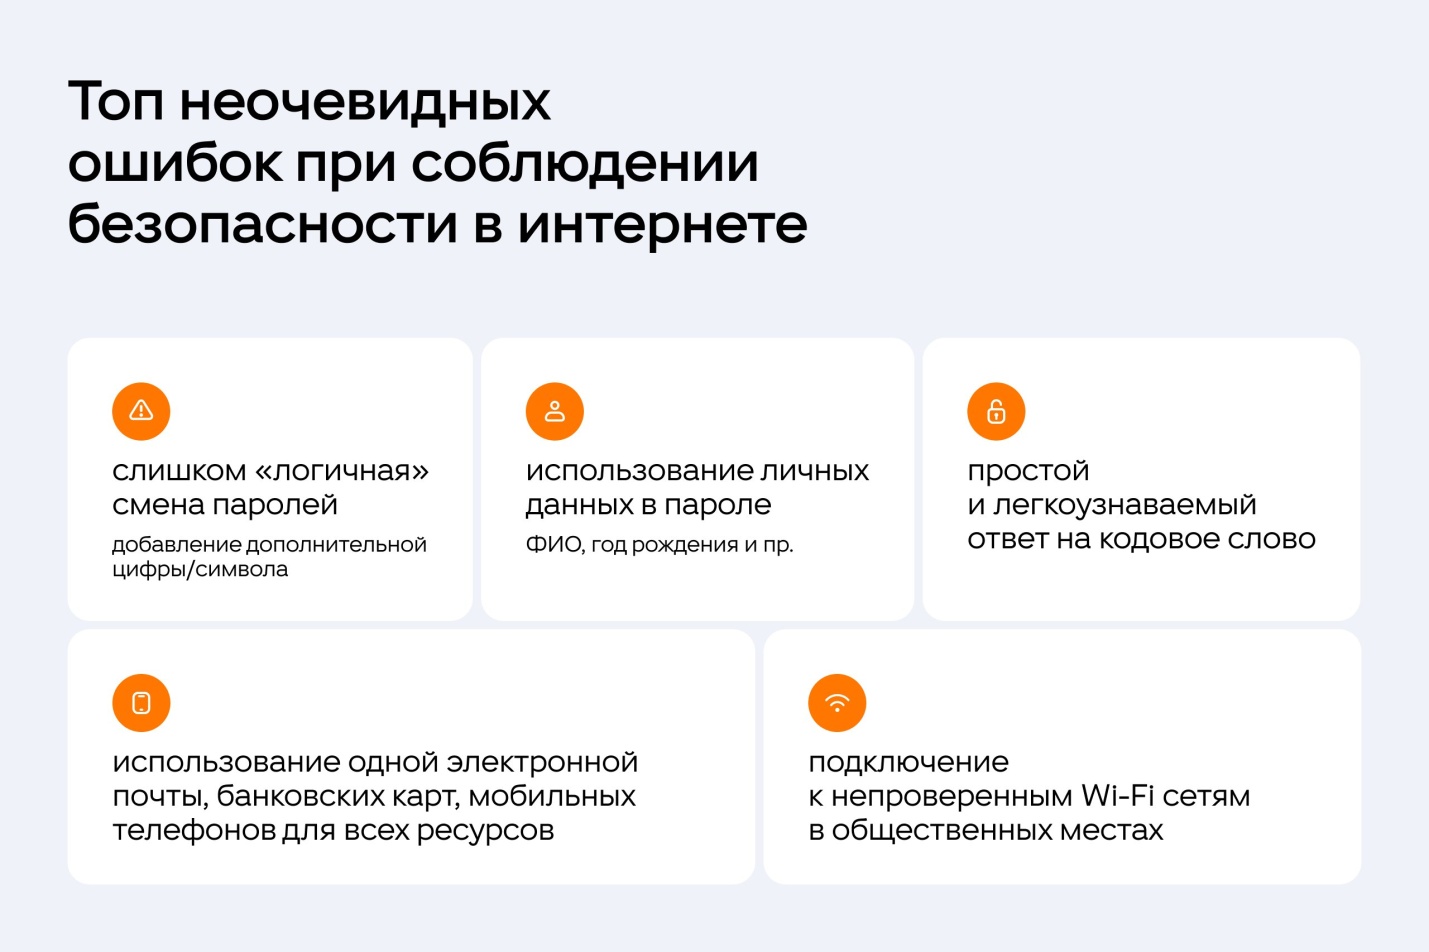
Опрос выявил и небезопасные практики пользователей. Из тех, кто столкнулся с попытками взлома аккаунта, 41% не используют двухфакторную аутентификацию (2FA), а 26% совершили переход по фишинговой ссылке. Также 10% признались, что используют один пароль на все нужды, 3% записывают пароли на бумаге, 2% нечаянно слили ключ доступа вместе с фото, опубликованным в соцсети.


«99% всех взломов личных аккаунтов являются не целенаправленными, а массовыми, — отметил Ярослав Полин, руководитель направления ОК по защите пользователей. — Взломанные аккаунты, как правило, используют для рассылки спама, фишинга и прочих мошеннических схем. Помимо этого, полученные базы данных продают, а далее пополняют уже имеющуюся информацию о человеке и используют с целью более точечных атак».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru