


Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Согласно результатам опроса, проведенного в соцсети «Одноклассники» и на сервисе Работа.ру, с попытками захвата аккаунта сталкивались 67% пользователей. В 40% случаев атака оказалась успешной, но 34% жертв удалось вернуть доступ.

В опросе приняли участие свыше 3600 представителей всех регионов России. Как оказалось, взломщиков больше всего интересуют соцсети (66%), личная почта (35%) и онлайн-банкинг (28%). С попытками кражи ключей от мессенджеров и рабочих имейл столкнулись 12 и 8% респондентов соответственно.

Для получения доступа к аккаунтам злоумышленники чаще всего используют утечки на сторонних ресурсах, автоподбор учетных данных и фишинг. Избежать взлома участникам опроса помогают разумные меры предосторожности:

  • 60% не переходят по подозрительным ссылкам;
  • 56% никогда не делятся кодами;
  • 51% придумывают сложные пароли;
  • 38% совершают покупки только на проверенных сайтах;
  • 19% часто меняют пароли;
  • 9% используют менеджеры паролей.

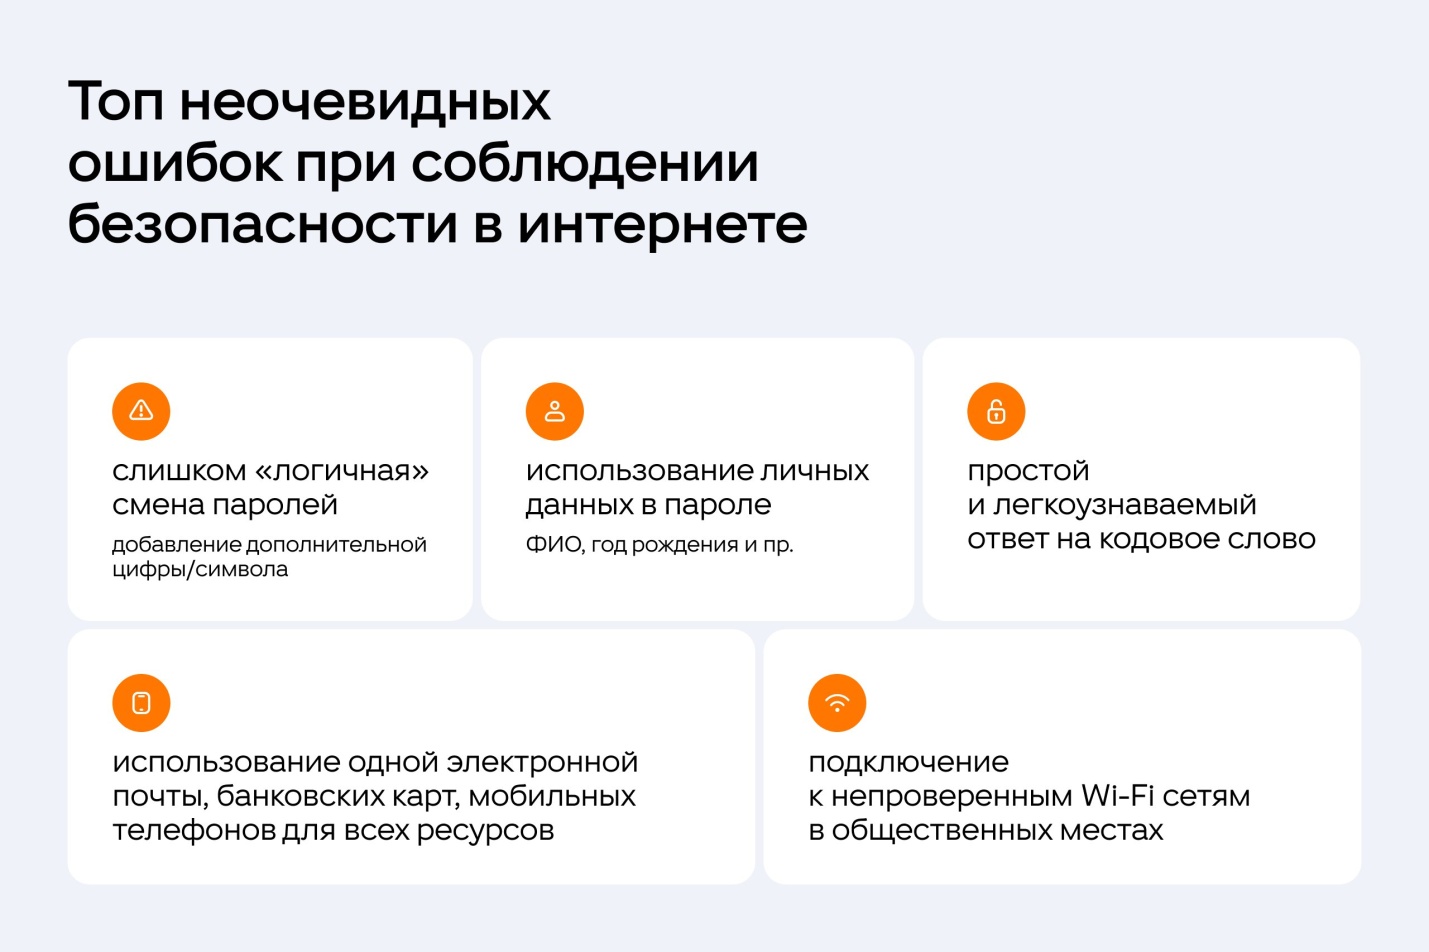
Опрос выявил и небезопасные практики пользователей. Из тех, кто столкнулся с попытками взлома аккаунта, 41% не используют двухфакторную аутентификацию (2FA), а 26% совершили переход по фишинговой ссылке. Также 10% признались, что используют один пароль на все нужды, 3% записывают пароли на бумаге, 2% нечаянно слили ключ доступа вместе с фото, опубликованным в соцсети.


«99% всех взломов личных аккаунтов являются не целенаправленными, а массовыми, — отметил Ярослав Полин, руководитель направления ОК по защите пользователей. — Взломанные аккаунты, как правило, используют для рассылки спама, фишинга и прочих мошеннических схем. Помимо этого, полученные базы данных продают, а далее пополняют уже имеющуюся информацию о человеке и используют с целью более точечных атак».

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru