


Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

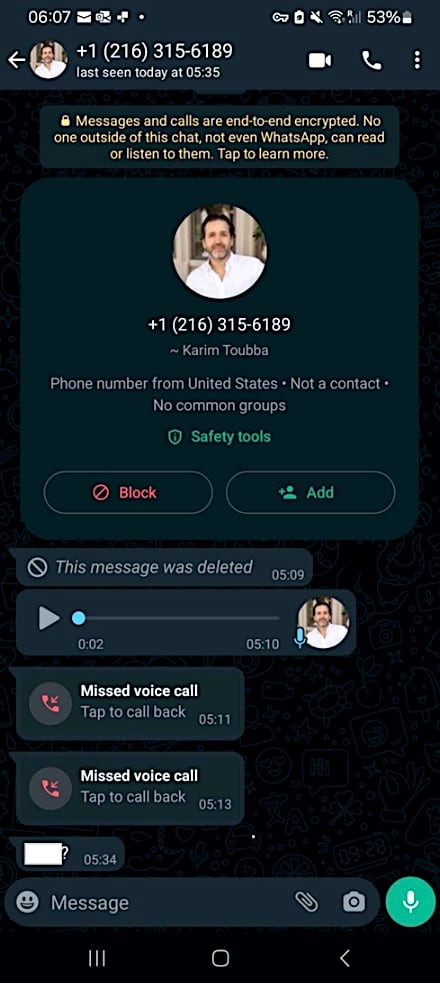
На этой неделе команда разработчиков менеджера паролей LastPass рассказала об интересной атаке кибермошенников на сотрудников. В частности, злоумышленники использовали дипфейк-технологии для имитации голоса генерального директора Карима Туббу.

Мошенники просчитались в одном: использовать WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) в качестве канала для корпоративной связи — весьма необычная практика.

Именно эта ошибка позволила сотрудникам распознать уловку. Например, Майк Косак, один из аналитиков в команде LastPass, приводит следующую информацию:

«В нашем случае один из работников получил несколько звонков и текстовых сообщений, а также как минимум одно голосовое сообщение, в котором использовался дипфейк. Злоумышленники пытались выдать себя за генерального директора».

«Поскольку они использовали для корпоративной связи нетипичный канал, да ещё учитывая повышенную бдительность сотрудников, все попытки связаться просто игнорировались. Команде безопасности сразу же доложили о попытках атаковать служащих».


В качестве основы для создания голосового дипфейка Карима Туббу, скорее всего, использовалась общедоступная информация. Например, на YouTube-канале LastPass можно найти видео, из которого вполне можно вытащить примеры для компилирования поддельной записи.

Напомним, статистика говорит, что только в одном январе 2024 года мошенники провели в России 2 тыс. атак с использованием дипфейков. Например, такого рода уловки использовались в Telegram.

А в марте мы анализировали, в чём опасность голосовых дипфейков и атак с их использованием.

Подпишитесь на новости

ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru