


Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Разработчики Notepad++ обратились к пользователям за помощью: нужно «положить» поддельный веб-сайт, выдающий себя за официальный ресурс Notepad++, но при этом не связанный с проектом.

В настоящее время, кстати, фейковый сайт ведёт посетителей на легитимную страницу загрузки Notepad++, однако всё равно имеются опасения, что эта ссылка в один момент может поменяться на вредоносную.

Разработчики текстового редактора обратились к сообществу с просьбой помочь избавиться от ресурса notepad[.]plus. Последний использует брендирование официального источника и довольно высоко мелькает в поисковой выдаче.

Его ни в коем случае нельзя путать с подлинным веб-ресурсом — notepad-plus-plus.org. Дон Хо, один из девелоперов Notepad++, пишет следующее:

«Я получил очень много жалоб по электронной почте, в соцсетях и на форумах, в которых пользователи указывали на поддельный веб-сайт, имитирующий наш официальный ресурс. Есть мнение, что он представляет угрозу для нашего комьюнити».

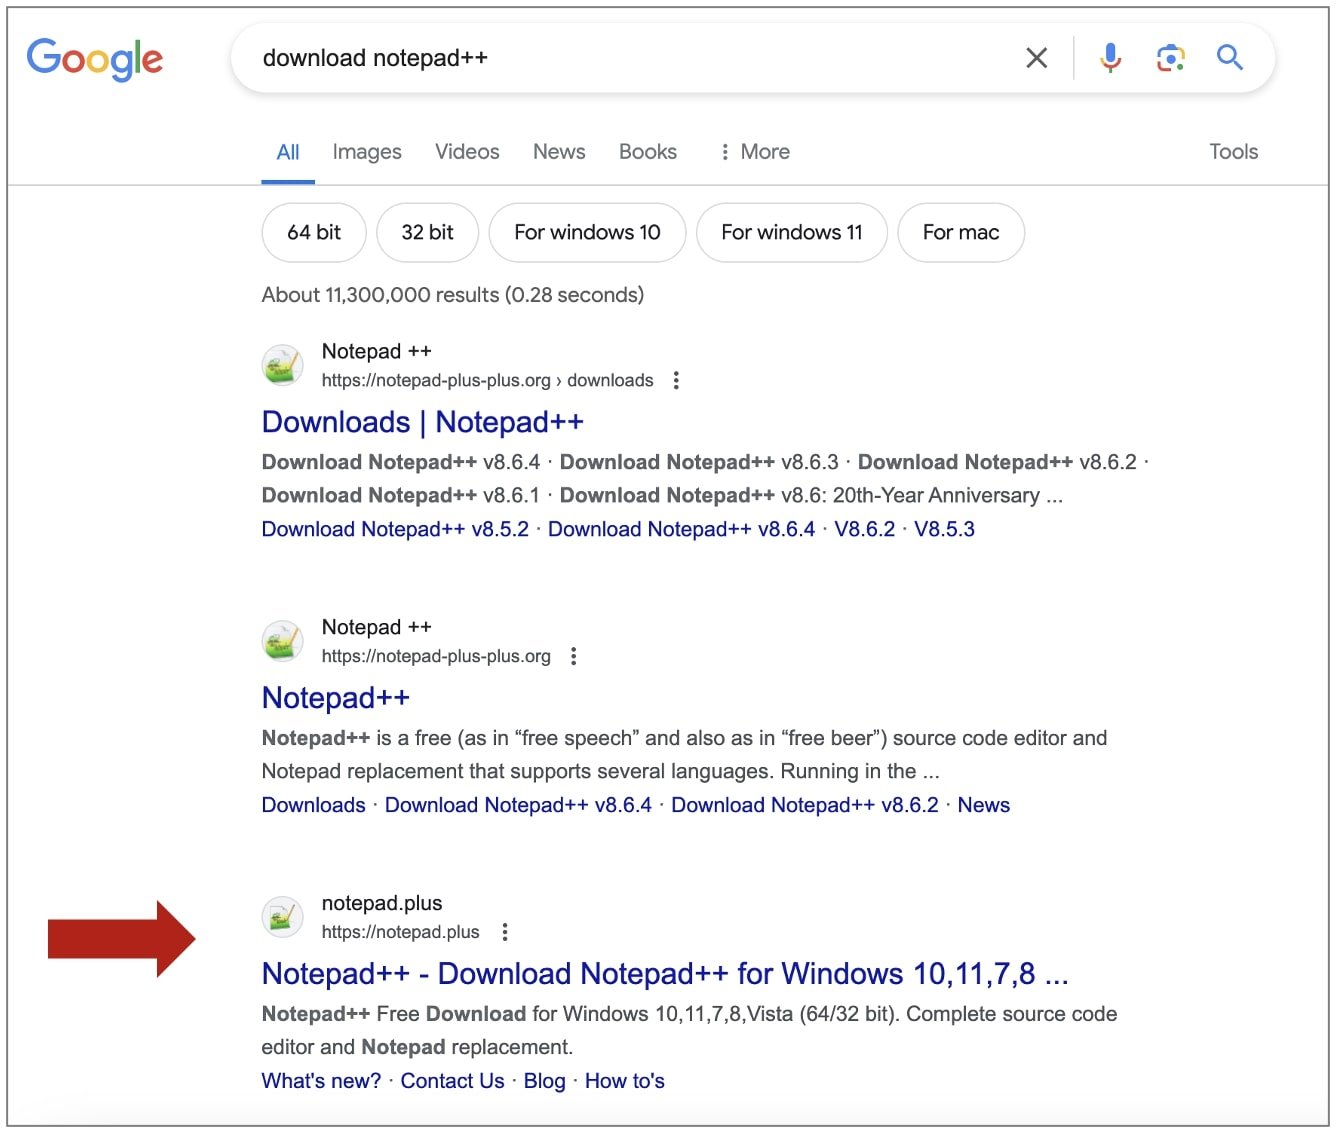
Если ввести в Google поисковой запрос «скачать Notepad++», фейковый notepad[.]plus будет одним из топовых результатов. Например, аналитики из BleepingComputer проверили это утверждение, и вот результат:

Источник: BleepingComputer


Всё бы ничего, учитывая, что сайт отправляет на загрузку легитимного установщика текстового редактора, однако Хо указывает на вредоносную рекламу, которая якобы присутствует на каждой странице этого ресурса.

В сущности, Хо считает, что администраторы фейкового сайта банально паразитируют на бренде Notepad++, что само по себе не очень порядочно, не говоря уже о потенциальных киберрисках.

Пользователей просят жаловаться на notepad[.]plus через форму Google Safebrowsing.

Напомним, в октябре мы писали о вредоносной рекламе, которая атаковала желающих скачать Notepad++.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru