


Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Разработчики Notepad++ обратились к пользователям за помощью: нужно «положить» поддельный веб-сайт, выдающий себя за официальный ресурс Notepad++, но при этом не связанный с проектом.

В настоящее время, кстати, фейковый сайт ведёт посетителей на легитимную страницу загрузки Notepad++, однако всё равно имеются опасения, что эта ссылка в один момент может поменяться на вредоносную.

Разработчики текстового редактора обратились к сообществу с просьбой помочь избавиться от ресурса notepad[.]plus. Последний использует брендирование официального источника и довольно высоко мелькает в поисковой выдаче.

Его ни в коем случае нельзя путать с подлинным веб-ресурсом — notepad-plus-plus.org. Дон Хо, один из девелоперов Notepad++, пишет следующее:

«Я получил очень много жалоб по электронной почте, в соцсетях и на форумах, в которых пользователи указывали на поддельный веб-сайт, имитирующий наш официальный ресурс. Есть мнение, что он представляет угрозу для нашего комьюнити».

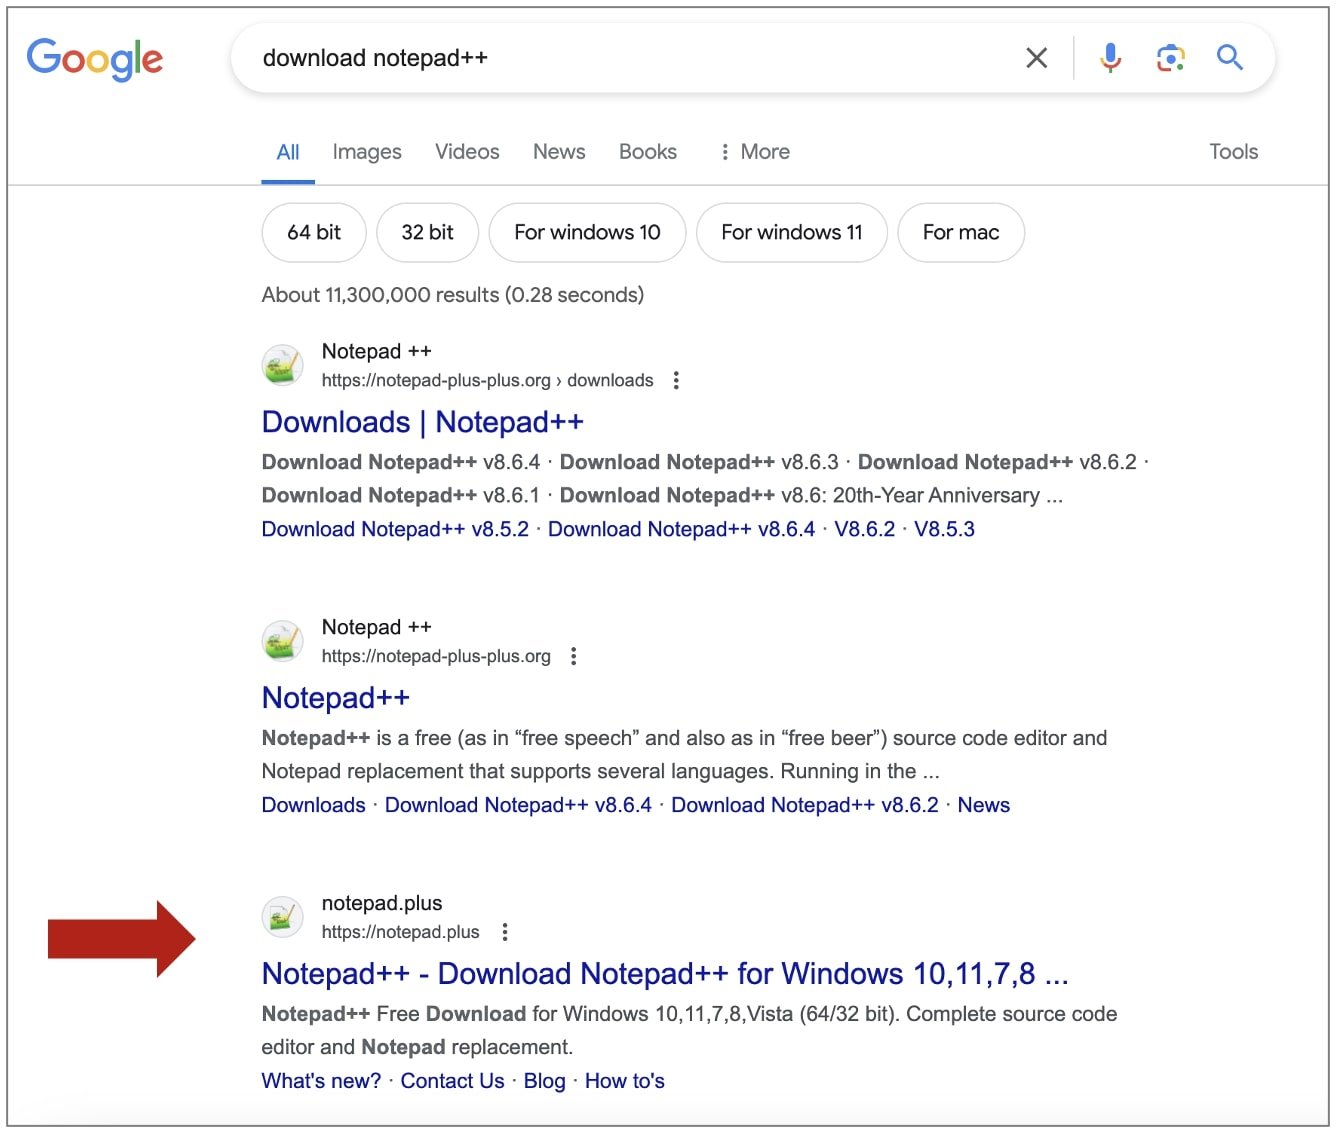
Если ввести в Google поисковой запрос «скачать Notepad++», фейковый notepad[.]plus будет одним из топовых результатов. Например, аналитики из BleepingComputer проверили это утверждение, и вот результат:

Источник: BleepingComputer


Всё бы ничего, учитывая, что сайт отправляет на загрузку легитимного установщика текстового редактора, однако Хо указывает на вредоносную рекламу, которая якобы присутствует на каждой странице этого ресурса.

В сущности, Хо считает, что администраторы фейкового сайта банально паразитируют на бренде Notepad++, что само по себе не очень порядочно, не говоря уже о потенциальных киберрисках.

Пользователей просят жаловаться на notepad[.]plus через форму Google Safebrowsing.

Напомним, в октябре мы писали о вредоносной рекламе, которая атаковала желающих скачать Notepad++.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru