


Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Компания F.A.C.C.T. подвела итоги 2023 года по киберугрозам, актуальным для России и СНГ, и составила прогноз на 2024 год. По мнению экспертов, в этом году можно ожидать дальнейший рост активности APT-групп, хактивистов и операторов шифровальщиков.

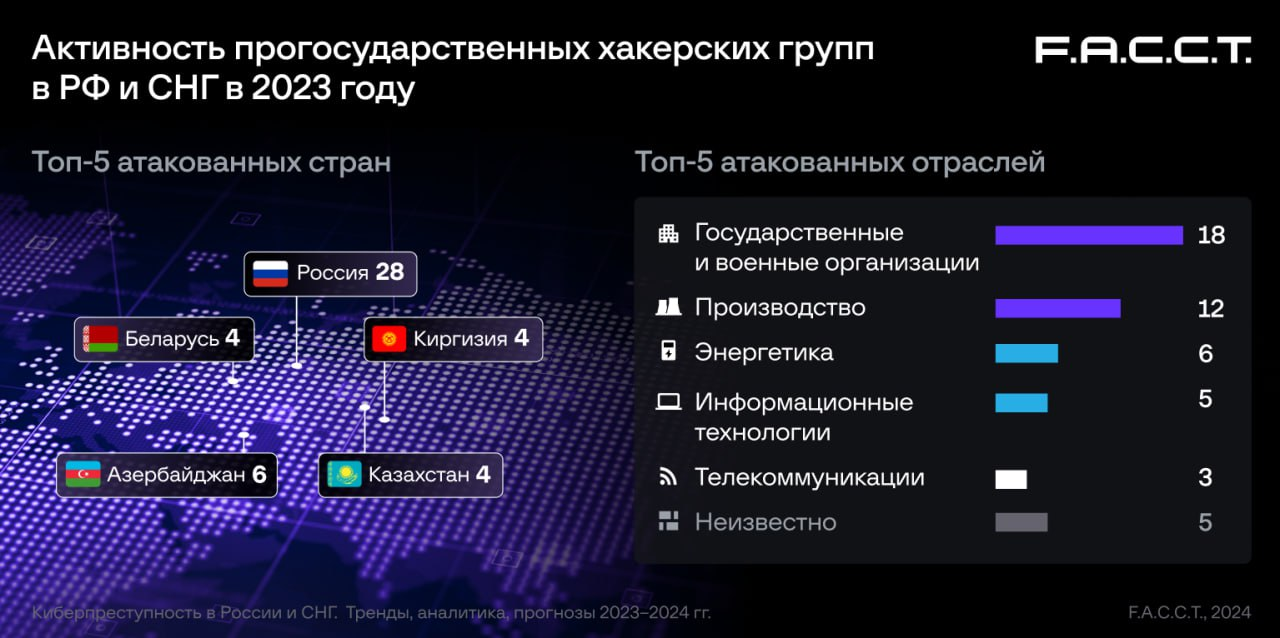
В прошлом году специалисты насчитали 14 APT-групп (включая Sticky Werewolf и XDSpy), действующих на территории России и стран СНГ. Нацеленных на шпионаж злоумышленников больше всего интересуют госучреждения, оборонка и критически важное промышленное производство.


Большинство DDoS-атак в регионе по-прежнему проводят хактивисты. Они же в основном воруют и публикуют базы данных компаний, хотя были также зафиксированы случаи утечки с участием инсайдеров (уволенных и уехавших из России сотрудников).

Число атак шифровальщиков на российские организации, по данным F.A.C.C.T., в 2023 году возросло на 160%, отчасти благодаря расширению рынка услуг готового доступа к сетям. Операторы таких зловредов — к примеру, Werewolves — начали создавать собственные сайты для публикации списков жертв. Наметившийся тренд на объединение несхожих по мотивам вымогателей, видимо, сохранит актуальность и в этом году.

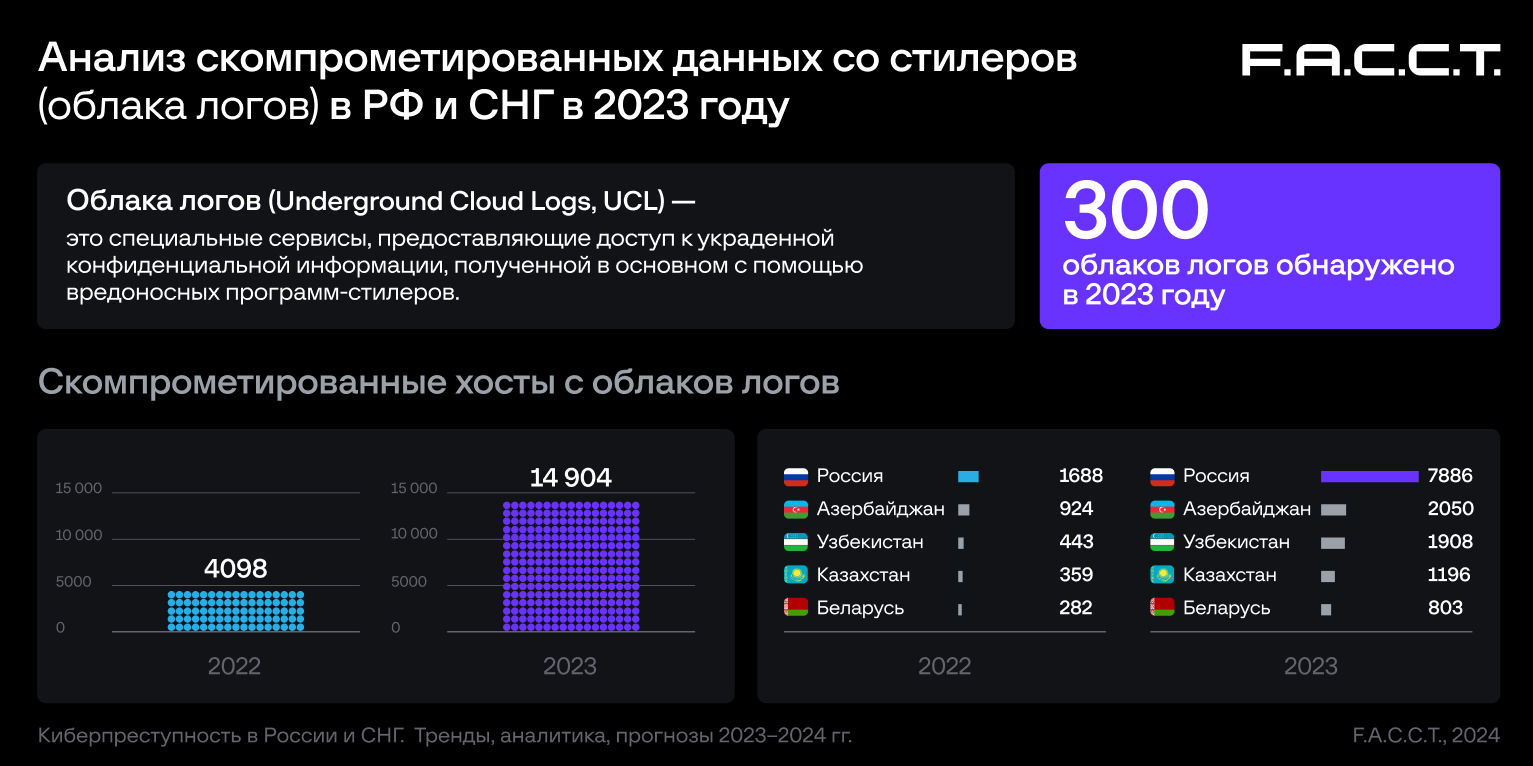
Полезным источником ключей доступа для авторов атак являются облачные хранилища данных, украденных с помощью инфостилеров. За год исследователи обнаружили около 300 таких сервисов — против 102 в 2022 году; анализ содержимого показал, что количество учеток, ассоциированных с крупными банками России и СНГ, увеличилось в пять раз.


Ключи к серверам, панелям управления, аккаунтам пользователей можно также приобрести на теневых маркетплейсах. Выставленные на продажу данные помогли экспертам выявить тысячи скомпрометированных хостов в России, Армении, Азербайджане и Узбекистане.

«Согласно нашим прогнозам, в наступившем 2024 году российские компании и госучреждения снова столкнутся с повышенной активностью кибершпионов, атаками программ-вымогателей, утечками данных, DDoS и дефейсами сайтов в исполнении хактивистов, — заявил гендиректор F.A.C.C.T. Валерий Баулин. — Для эффективного предупреждения кибератак еще на этапе их подготовки мы настоятельно советуем использовать как данные Threat Intelligence, так и комплексные решения для защиты от сложных и неизвестных киберугроз».

Полнотекстовую версию отчета «Киберпреступность в России и СНГ, 2023–2024 гг. Тренды, аналитика, прогнозы» можно скачать на сайте ИБ-компании (требуется регистрация с указанием корпоративного имейл).

Подпишитесь на новости

ГигаЧат написал продолжение Мёртвых душ под руководством экспертов

У Чичикова появились новые приключения, на этот раз при участии нейросети. «ГигаЧат» создал продолжение «Мёртвых душ» под руководством историков, литературоведов, лингвистов и инженеров. Гоголь уничтожил рукопись второго тома в 1852 году, а команда проекта предложила собственную версию дальнейшей истории.

Как сообщает «Сбер», модель обучали на сочинениях Гоголя, его письмах и черновиках, произведениях современников, а также философских и религиозных текстах, которыми мог вдохновляться писатель.

По словам создателей, каждый фрагмент проверяли эксперты: задача состояла в создании новых образов и смыслов, а не в сборке знакомых гоголевских фраз. Насколько убедительно получилось продолжение, теперь предстоит оценить читателям.

Иллюстрации тоже сгенерировала нейросеть. За основу взяли работы Александра Агина, оформлявшего первый том ещё при жизни Гоголя. Получился литературный эксперимент с ИИ и в тексте, и на страницах с изображениями.

В «Сбере» называют две цели проекта: показать возможности нейросетей как инструментов анализа и творчества в руках специалистов и привлечь молодую аудиторию к русской классике. Владислав Крейнин подчёркивает, что работа не закрывает споры об утраченном втором томе.

И это существенная оговорка: перед читателем новое продолжение, созданное ИИ и людьми. Узнать, что именно написал и сжёг Гоголь, нейросеть не может. Зато повод перечитать первый том появился вполне настоящий.

RSS: Новости на портале Anti-Malware.ru