


Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Киберпреступная группировка Sticky Werewolf, занимающаяся целевыми атаками, пытается добраться до компаний в Белоруссии, подсовывая сотрудникам троян под видом софта CCleaner версии 6.20.

В установщике скрывается троян Ozone, предоставляющий операторам удалённый доступ к компьютеру жертвы.

Скорее всего, тактика Sticky Werewolf связана с прекращением работы Avast и CCleaner на территории России: киберпреступники воспользовались громкой темой, которая пока у многих на слуху.

Как объясняют специалисты компании F.A.C.C.T., на площадку VirusTotal 9 февраля загрузили сначала вредоносную ссылку, а спустя пять минут — самораспаковывающийся архив (SFX), на который и вёл этот URL.

Проанализировав ссылку и архив, исследователи пришли к выводу, что они загружены из одного источника. В F.A.C.C.T. считают, что цели кибершпионов находятся в Белоруссии.


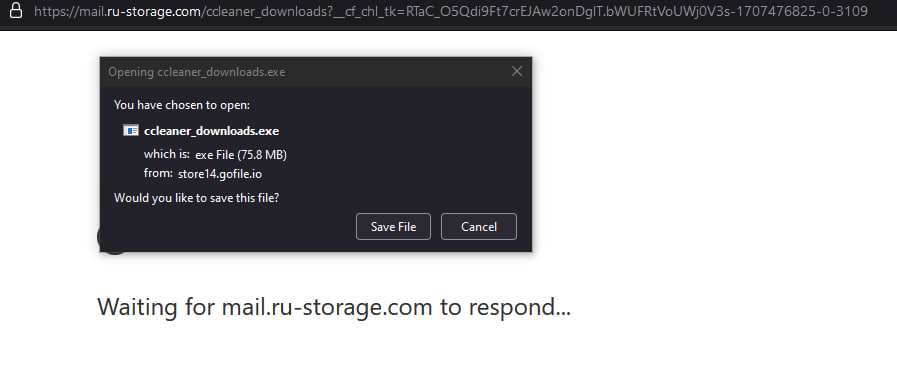
В заблуждение жертву может ввести большой размер скачиваемого файла — почти 76 МБ. Как правило, вредоносы подсовывают вместе с легковесными документами, но тут злоумышленники задействовали инсталлятор программы CCleaner.

Помимо легитимного установщика, пользователь получает на устройство SFX-архив ChemExamples.exe, в котором размещаются обфусцированные AutoIt-скрипт и BAT-файл.

После запуска всего этого добра в память процесса ipconfig.exe внедряется вредоносная составляющая — модуль загрузки Ozone RAT.


Интересно, что а начале января группа Sticky Werewolf пыталась испортить Новый год российскому телекому: 2 и 3 числа злоумышленники разослали на адреса сотрудников компании около 250 вредоносных писем.

А в октябре мы писали про утечку персональных данных платных клиентов CCleaner.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru