


Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

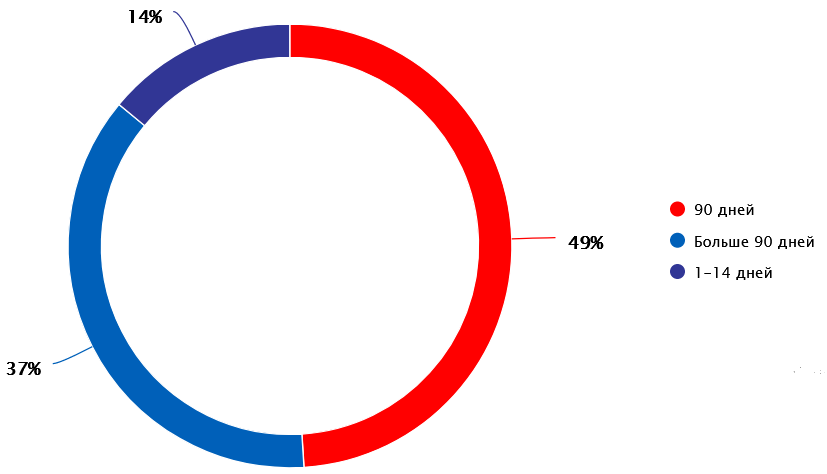
Компания Positive Technologies сетует, что производители софта медленно реагируют на сообщения о найденных уязвимостях. Отклик багхантеры в 57% случаев получают в течение недели, а патчи в приемлемые сроки (две недели) выпускают лишь 14% вендоров.

Задержки в таких случаях играют на руку злоумышленникам, которые никогда не упускают шанс использовать новую лазейку, пока ее не закрыли.

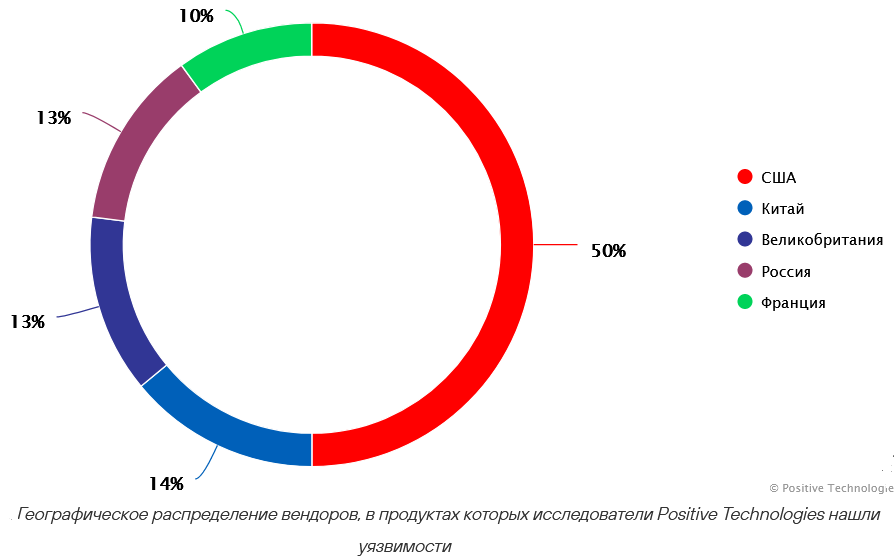
За последние два года исследователи из PT суммарно выявили более 250 уязвимостей в продуктах 84 вендоров. В 70% случаях степень опасности дыры была признана высокой или критической.


Стараясь следовать принципам ответственного разглашения, эксперты столкнулись с такими проблемами, как плохо налаженное взаимодействие с багхантерами и непостоянство отклика на уведомления об уязвимостях.

Оптимальное время ответа на такие сообщения, по мнению PT, составляет 1-7 дней; в такие сроки уложились 57% адресатов. Создание патча в условиях роста количества киберугроз и атак должно занимать не более двух недель, а подавляющему большинству вендоров не хватает и месяца.


«Мы сталкиваемся с производителями ПО совершенно разного уровня зрелости, — комментирует старший аналитик исследовательской группы PT Федор Чунижеков. — Только у каждого четвертого из них на сайте есть контакты для связи на такой случай и хоть какая-то политика ответственного разглашения. Мы призываем вендоров к выстраиванию прозрачного и взаимовыгодного сотрудничества со специалистами кибербезопасности, потому что только сообща можно своевременно выявлять и исправлять уязвимости ПО, противостоять натиску киберпреступности в интересах всех сторон».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru