


В даркнете продают базу ПДн на 4 млн строк, якобы Минздрава Татарстана

В даркнете продают базу ПДн на 4 млн строк, якобы Минздрава Татарстана

В даркнете продают базу ПДн на 4 млн строк, якобы Минздрава Татарстана

На одном из теневых форумов появилось объявление о продаже данных жителей Татарстана, обращавшихся в больницы. По словам автора русскоязычного поста, база была украдена у Министерства здравоохранения республики.

К продаже суммарно предложено 4,3 млн записей, актуальных на конец 2023 года. Базу можно купить целиком и по частям; возможен также поиск отдельных записей с целью проверки.

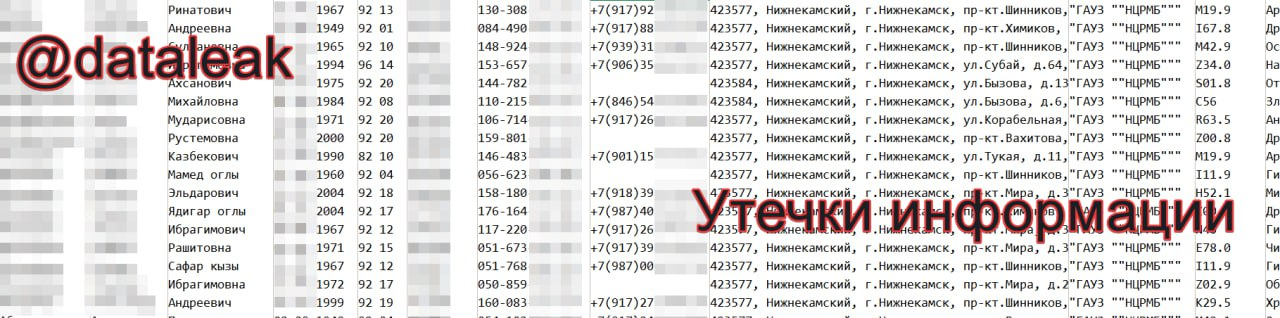
Выложенный в качестве образца фрагмент (текстовый файл) содержит 2007 строк с такой информацией:

  • ФИО;
  • дата рождения;
  • паспортные данные;
  • СНИЛС;
  • телефон;
  • домашний адрес;
  • название медучреждения (во всех записях фрагмента — «Нижнекамская центральная районная многопрофильная больница»);
  • диагноз.


В пресс-службе Минздрава Татарстана подтвердили утечку данных, но в комментарии для СМИ также подчеркнули, что инцидент не имеет большого масштаба:

«По предварительным данным, незаконным путем был получен узкий сегмент записей о пациентах одной из центральных районных больниц. Вероятно, это может быть связано с нарушениями со стороны отдельных сотрудников. В данный момент проводится служебная проверка, с привлечением специалистов по информационной безопасности».

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru