


В даркнете продают базу ПДн на 4 млн строк, якобы Минздрава Татарстана

В даркнете продают базу ПДн на 4 млн строк, якобы Минздрава Татарстана

В даркнете продают базу ПДн на 4 млн строк, якобы Минздрава Татарстана

На одном из теневых форумов появилось объявление о продаже данных жителей Татарстана, обращавшихся в больницы. По словам автора русскоязычного поста, база была украдена у Министерства здравоохранения республики.

К продаже суммарно предложено 4,3 млн записей, актуальных на конец 2023 года. Базу можно купить целиком и по частям; возможен также поиск отдельных записей с целью проверки.

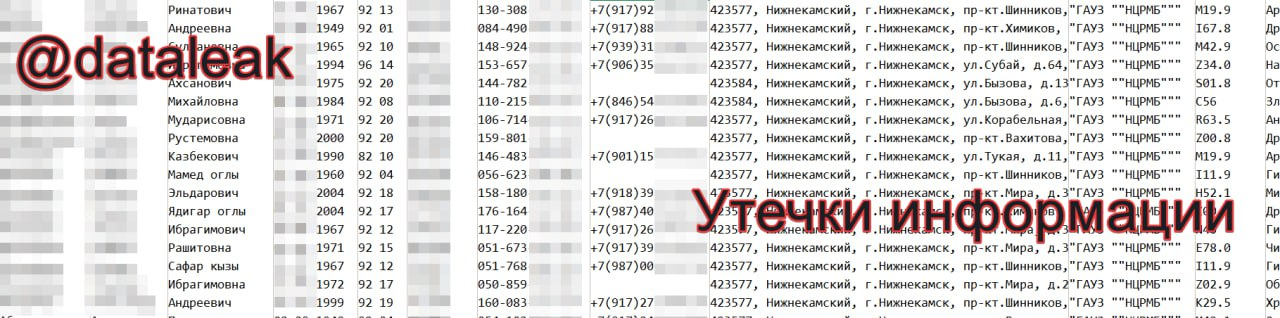
Выложенный в качестве образца фрагмент (текстовый файл) содержит 2007 строк с такой информацией:

  • ФИО;
  • дата рождения;
  • паспортные данные;
  • СНИЛС;
  • телефон;
  • домашний адрес;
  • название медучреждения (во всех записях фрагмента — «Нижнекамская центральная районная многопрофильная больница»);
  • диагноз.


В пресс-службе Минздрава Татарстана подтвердили утечку данных, но в комментарии для СМИ также подчеркнули, что инцидент не имеет большого масштаба:

«По предварительным данным, незаконным путем был получен узкий сегмент записей о пациентах одной из центральных районных больниц. Вероятно, это может быть связано с нарушениями со стороны отдельных сотрудников. В данный момент проводится служебная проверка, с привлечением специалистов по информационной безопасности».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru