



Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три вредоносных расширения для браузера Chrome, маскирующихся под персональный VPN, проникли на 1,5 млн устройств. Задача таких аддонов — вытаскивать данные из интернет-обозревателей.

На фейковые расширения обратили внимание специалисты компании ReasonLabs, по словам которых вредоносная составляющая скрывалась в пиратских копиях популярных игр: Grand Theft Auto, Assassins Creed и The Sims 4.

Поскольку все аддоны размещались в Chrome Web Store, ReasonLabs уведомила Google о своих находках. Интернет-гигант, конечно, удалил все вредоносные VPN, однако их всё равно успели скачать в общей сложности 1,5 млн раз.

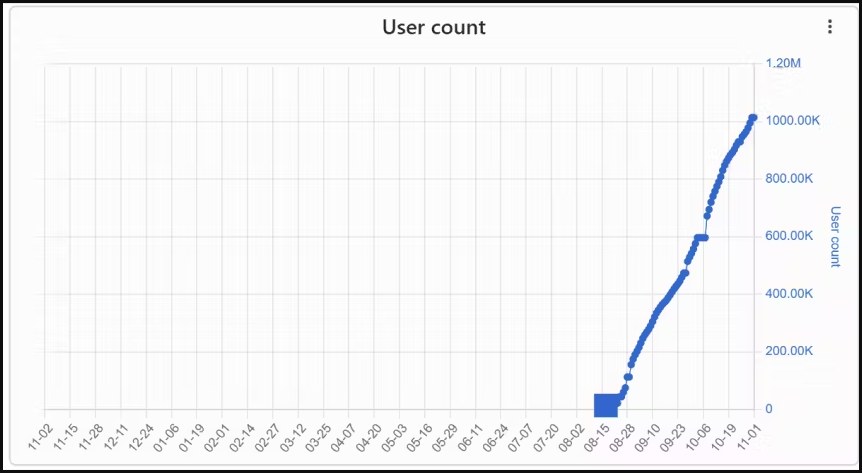
Речь идёт о расширениях netPlus (насчитывает миллион установок), netSave и netWin (по 500 тыс. установок на каждое). Судя по всему, авторы атакуют российских пользователей, так как большинство заражений обнаружилось в нашей стране.


Кроме того, в ReasonLabs выявили более тысячи торрент-файлов, доставляющих вредоносный инсталлятор на компьютеры пользователей. Злонамеренные VPN-расширения устанавливаются в автоматическом режиме без согласия владельца устройства.

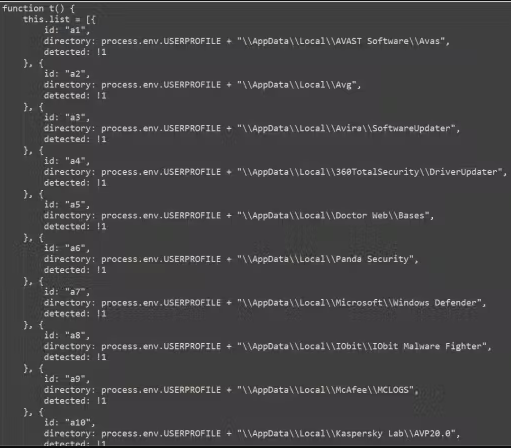
Установщик проверяет наличие работающих антивирусов, после чего сбрасывает аддон netSave (для Google Chrome) или netPlus (для Microsoft Edge).


Анализ кода показал, что аддоны получают доступ к вкладкам, cookies, хранилищу, webRequest, webRequestBlocking, declarativeNetRequest и пр.

Наиболее агрессивная функциональность — использование доступа к «offscreen», который позволяет вредоносу запускать скрипты через API Offscreen и взаимодействовать с DOM веб-страницы.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru