



Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три фейковых VPN-расширений для Chrome установили 1,5 млн пользователей

Три вредоносных расширения для браузера Chrome, маскирующихся под персональный VPN, проникли на 1,5 млн устройств. Задача таких аддонов — вытаскивать данные из интернет-обозревателей.

На фейковые расширения обратили внимание специалисты компании ReasonLabs, по словам которых вредоносная составляющая скрывалась в пиратских копиях популярных игр: Grand Theft Auto, Assassins Creed и The Sims 4.

Поскольку все аддоны размещались в Chrome Web Store, ReasonLabs уведомила Google о своих находках. Интернет-гигант, конечно, удалил все вредоносные VPN, однако их всё равно успели скачать в общей сложности 1,5 млн раз.

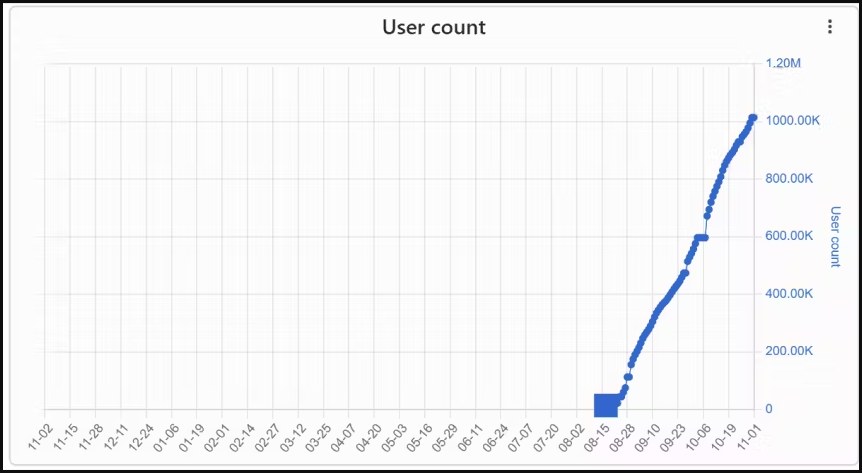
Речь идёт о расширениях netPlus (насчитывает миллион установок), netSave и netWin (по 500 тыс. установок на каждое). Судя по всему, авторы атакуют российских пользователей, так как большинство заражений обнаружилось в нашей стране.


Кроме того, в ReasonLabs выявили более тысячи торрент-файлов, доставляющих вредоносный инсталлятор на компьютеры пользователей. Злонамеренные VPN-расширения устанавливаются в автоматическом режиме без согласия владельца устройства.

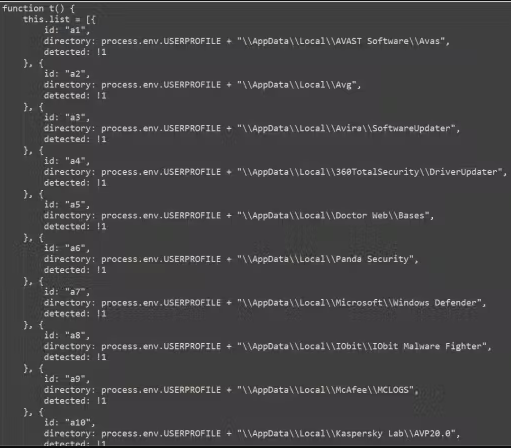
Установщик проверяет наличие работающих антивирусов, после чего сбрасывает аддон netSave (для Google Chrome) или netPlus (для Microsoft Edge).


Анализ кода показал, что аддоны получают доступ к вкладкам, cookies, хранилищу, webRequest, webRequestBlocking, declarativeNetRequest и пр.

Наиболее агрессивная функциональность — использование доступа к «offscreen», который позволяет вредоносу запускать скрипты через API Offscreen и взаимодействовать с DOM веб-страницы.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru