



Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Семейство программ-вымогателей, известное под именем DJVU, теперь распространяется под видом взломанного софта. Специалисты Cybereason назвали новые образцы вредоноса «Xaro».

В отчёте исследователи отмечают, что обнаруженный семпл добавляет пострадавшим файлам расширение .xaro. Операторы шифровальщика предлагают расшифровать файлы за выкуп.

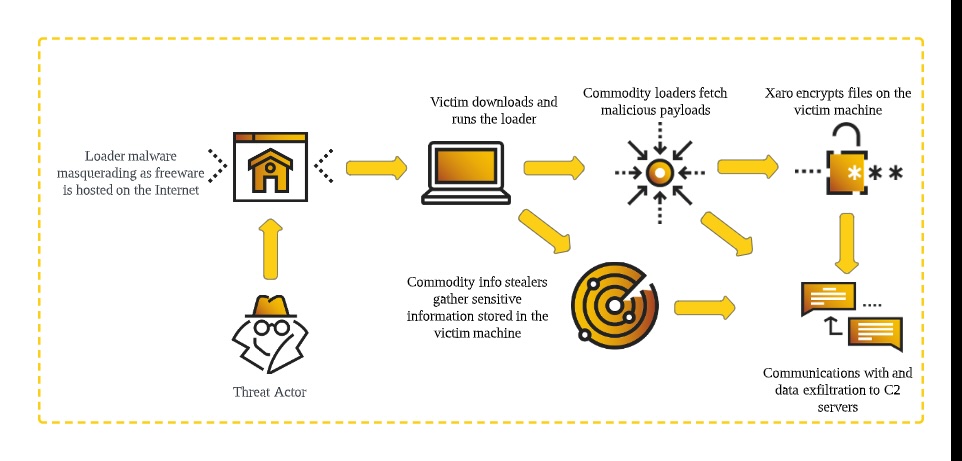
Этот вариант DJVU отличается тем, что вместе с ним на заражённом хосте присутствует также набор вредоносных загрузчиков и похищающих данные троянов.

DJVU представляет собой одну из вариаций программы-вымогателя STOP. Как правило, DJVU проникает в системы под видом легитимных служб или приложений и часто тащит за собой пейлоад SmokeLoader.

Это, кстати, одна из важнейших составляющих атак DJVU — установка дополнительных вредоносов. Среди них нередко встречаются инфостилеры вроде RedLine и Vidar.

В недавних атаках, на которые обратили внимание эксперты Cybereason, Xaro распространялся в виде архива и размещался на сайтах, предлагающих взломанные программы.

При открытии такого архива происходил запуск бинарника, инсталлирующего в систему читалку PDF-файлов — CutePDF. На деле же это PPI-сервис (pay-per-install) PrivateLoader, ранее фигурировавший в атаках RisePro.

PrivateLoader устанавливает соединение с командным сервером (C2) и вытаскивает оттуда целый набор разных зловредов (помимо дропа самого Xaro).


Попав в систему, вымогатель шифрует файлы и предлагает жертве заплатить 980 долларов за ключ и дешифратор.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru