



Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

RisePro — новый вредонос, похищающий данные жертвы, распространяется через фейковые сайты с кряками для софта. За этими веб-ресурсами стоит PPI-сервис (pay-per-install) PrivateLoader.

Авторы RisePro создали его с целью кражи данных банковских карт, паролей и ключей от криптокошельков. На активность новой вредоносной программы обратили внимание исследователи из Flashpoint и Sekoia.

Распространяется инфостилер через сайты, предлагающие кряки и кейгены для платного софта. Другими словами, операторы пытаются приманить любителей халявы. В отчёте Flashpoint специалисты указывают, что киберпреступники уже начали продавать тысячи архивов данных, собранных RisePro.

В Sekoia обнаружили сходство кода RisePro и PrivateLoader. Это значит, что владельцы платформы теперь распространяют собственный инфостилер. На данный момент RisePro можно купить в Telegram, там же можно пообщаться с разработчиками и воспользоваться специальным ботом.


По словам Flashpoint, RisePro написан на C++ и может быть основан на другом вредоносе — Vidar, который также создавался для кражи паролей. Оба зловреда используют одну систему зависимостей.


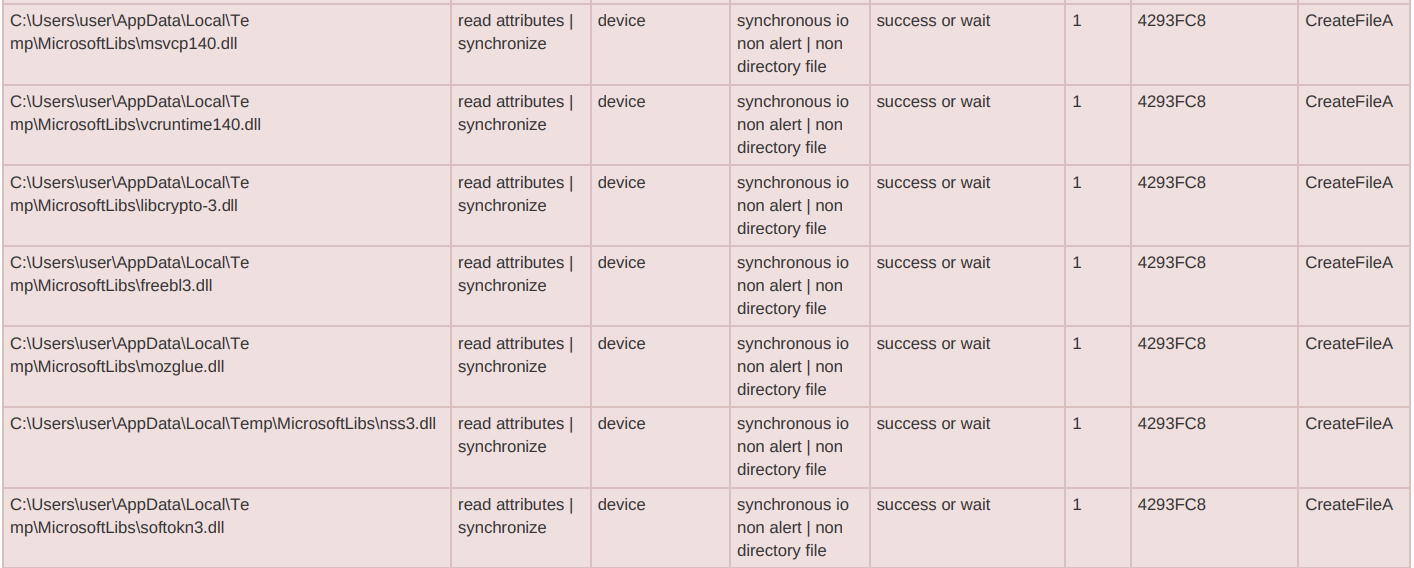
Некоторые образцы RisePro встраивают DLL, другие — берут их с командного сервера (C2) с помощью POST-запросов. Попав в систему, вредонос снимает цифровой отпечаток системы, записывает украденные данные в текстовый файл, снимает скриншоты, пакует всё в ZIP-архив и отправляет его на сервер злоумышленников.

Кроме того, RisePro может сканировать директории и искать в них, например, квитанции с данными банковских карт.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru