



Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Новый вариант шифровальщика DJVU маскируется под крякнутый софт

Семейство программ-вымогателей, известное под именем DJVU, теперь распространяется под видом взломанного софта. Специалисты Cybereason назвали новые образцы вредоноса «Xaro».

В отчёте исследователи отмечают, что обнаруженный семпл добавляет пострадавшим файлам расширение .xaro. Операторы шифровальщика предлагают расшифровать файлы за выкуп.

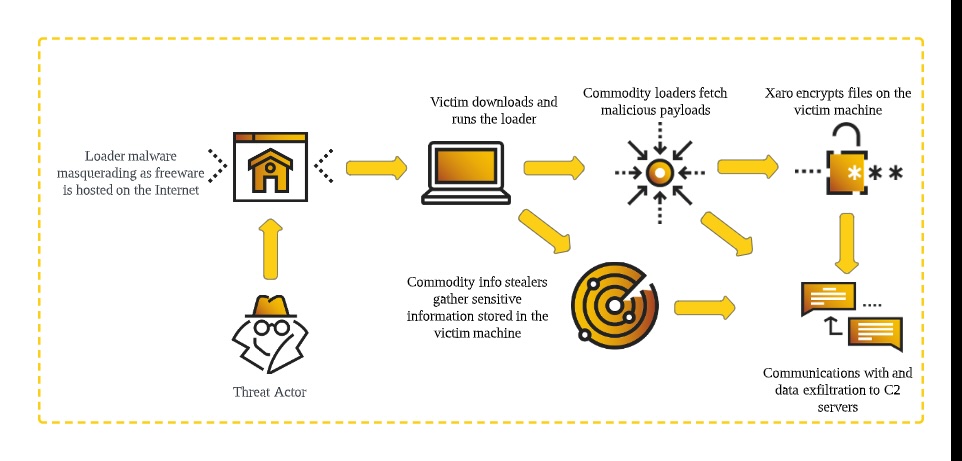
Этот вариант DJVU отличается тем, что вместе с ним на заражённом хосте присутствует также набор вредоносных загрузчиков и похищающих данные троянов.

DJVU представляет собой одну из вариаций программы-вымогателя STOP. Как правило, DJVU проникает в системы под видом легитимных служб или приложений и часто тащит за собой пейлоад SmokeLoader.

Это, кстати, одна из важнейших составляющих атак DJVU — установка дополнительных вредоносов. Среди них нередко встречаются инфостилеры вроде RedLine и Vidar.

В недавних атаках, на которые обратили внимание эксперты Cybereason, Xaro распространялся в виде архива и размещался на сайтах, предлагающих взломанные программы.

При открытии такого архива происходил запуск бинарника, инсталлирующего в систему читалку PDF-файлов — CutePDF. На деле же это PPI-сервис (pay-per-install) PrivateLoader, ранее фигурировавший в атаках RisePro.

PrivateLoader устанавливает соединение с командным сервером (C2) и вытаскивает оттуда целый набор разных зловредов (помимо дропа самого Xaro).


Попав в систему, вымогатель шифрует файлы и предлагает жертве заплатить 980 долларов за ключ и дешифратор.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru