



macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

Вредоносная программа для macOS, известная под именем Atomic, доставляется под видом обновления браузера в новой кампании — ClearFake. Напомним, Atomic продаётся киберпреступникам по подписке за 1000 долларов в месяц.

Кампанию ClearFake зафиксировала команда Malwarebytes. Жером Сегура, один из специалистов, пишет в отчёте следующее:

«Возможно, мы впервые наблюдаем трансформацию одной из основных вредоносных кампаний, предназначенных ранее для Windows, которая теперь нацелена и на пользователей macOS».

Atomic попался исследователям в апреле 2023 года, он представляет собой коммерческий вредонос, заточенный под кражу данных жертв, сохранённых в веб-браузерах и криптокошельках.

В сентябре этого года Malwarebytes предупреждала о злонамеренной кампании, использующей рекламу в Google для распространения Atomic.

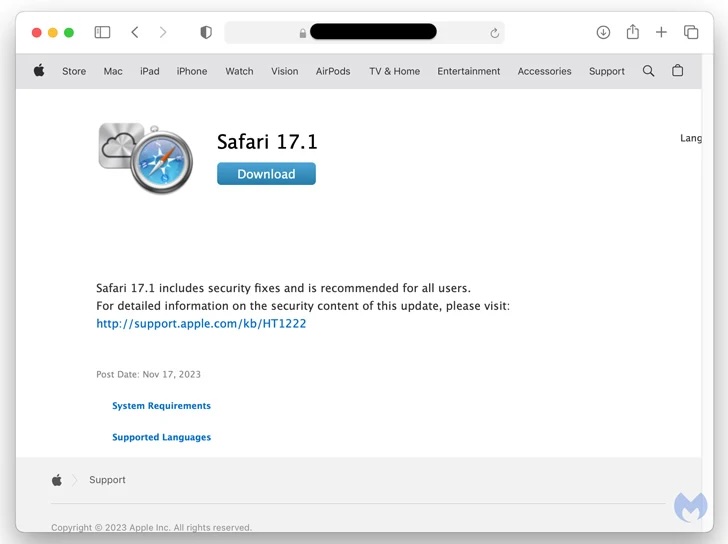
Теперь на ландшафте появилась ClearFake — кибероперация, которая задействует взломанные WordPress-сайты, где пользователям пытаются подсунуть зловред под видом обновления браузера.


Если посетитель попадётся на уловку и попробует загрузить фейковый апдейт, на его компьютер скачается файл в формате DMG. После запуска этого файла троян успешно устанавливается в систему.

Сегура также отметил, что пейлоад Atomic при необходимости достаточно легко адаптируется под разных жертв.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru