



В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

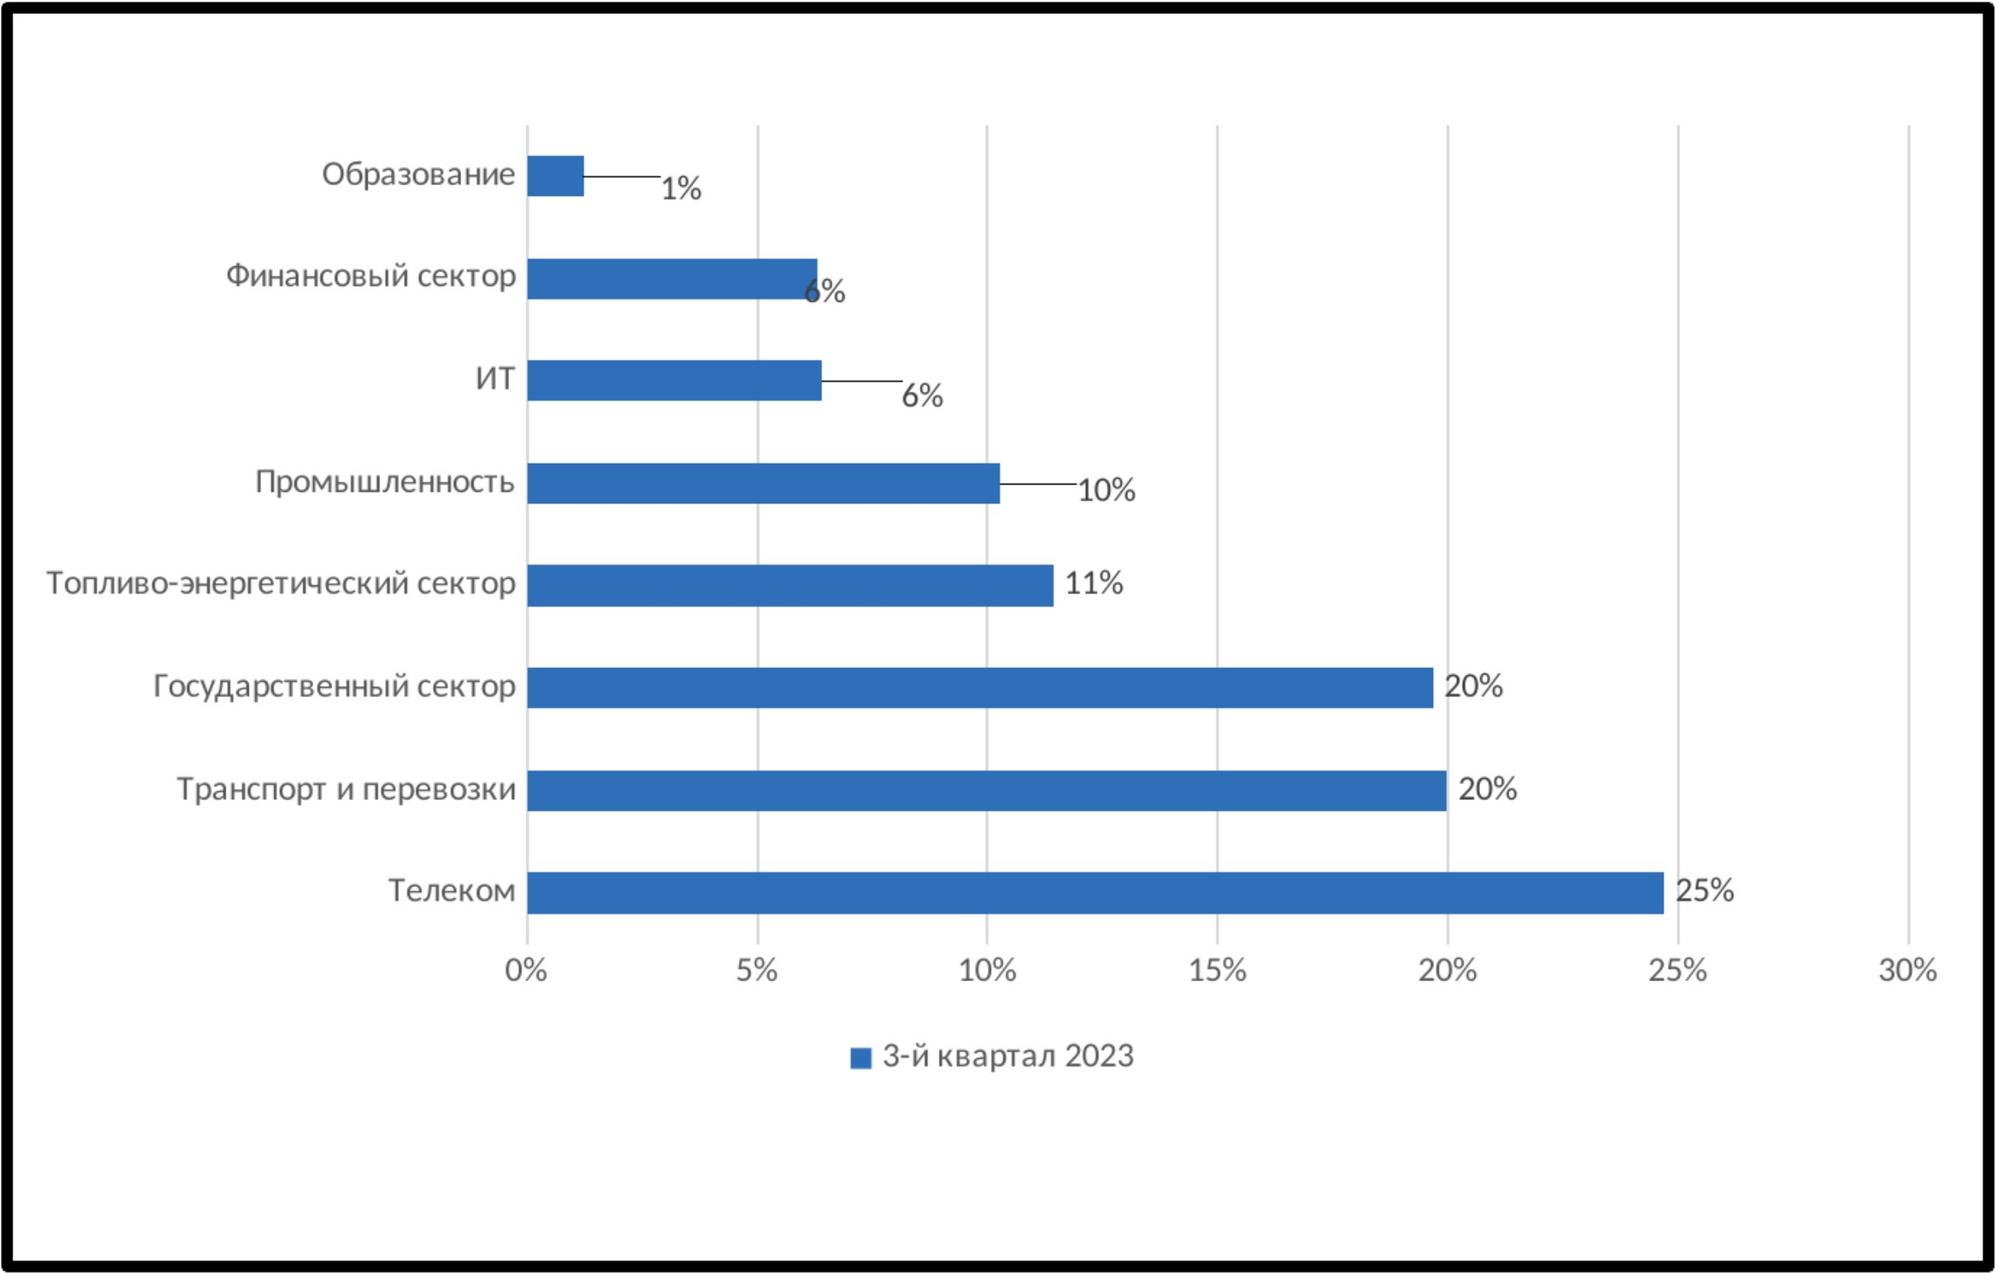
Группа компаний «Гарда» опубликовала статистику по DDoS-атакам по итогам III квартала, на сей раз в разделении по отраслям. В России наибольшее количество таких инцидентов было зафиксировано в сетях телеком-провайдеров.

Второе место по этому показателю заняла сфера транспорта и перевозок, сравнявшись с госсектором. Из примечательных DDoS-событий в этой вертикали аналитики отметили сентябрьскую атаку на систему бронирования авиабилетов Leonardo, нарушившую работу аэропортов.


«На самом деле целью являются не сами операторы, а их клиенты, так как многие из них доверяют защиту своим интернет провайдерам, — комментирует атаки на телеком Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис». — Вообще атаку на клиента довольно трудно отличить от виртуального нападения на самого провайдера. Безусловно, хакеры нацеливают свои атаки на более широкие аудитории, поэтому телеком-операторы в первую очередь должны думать о защите от DDoS».

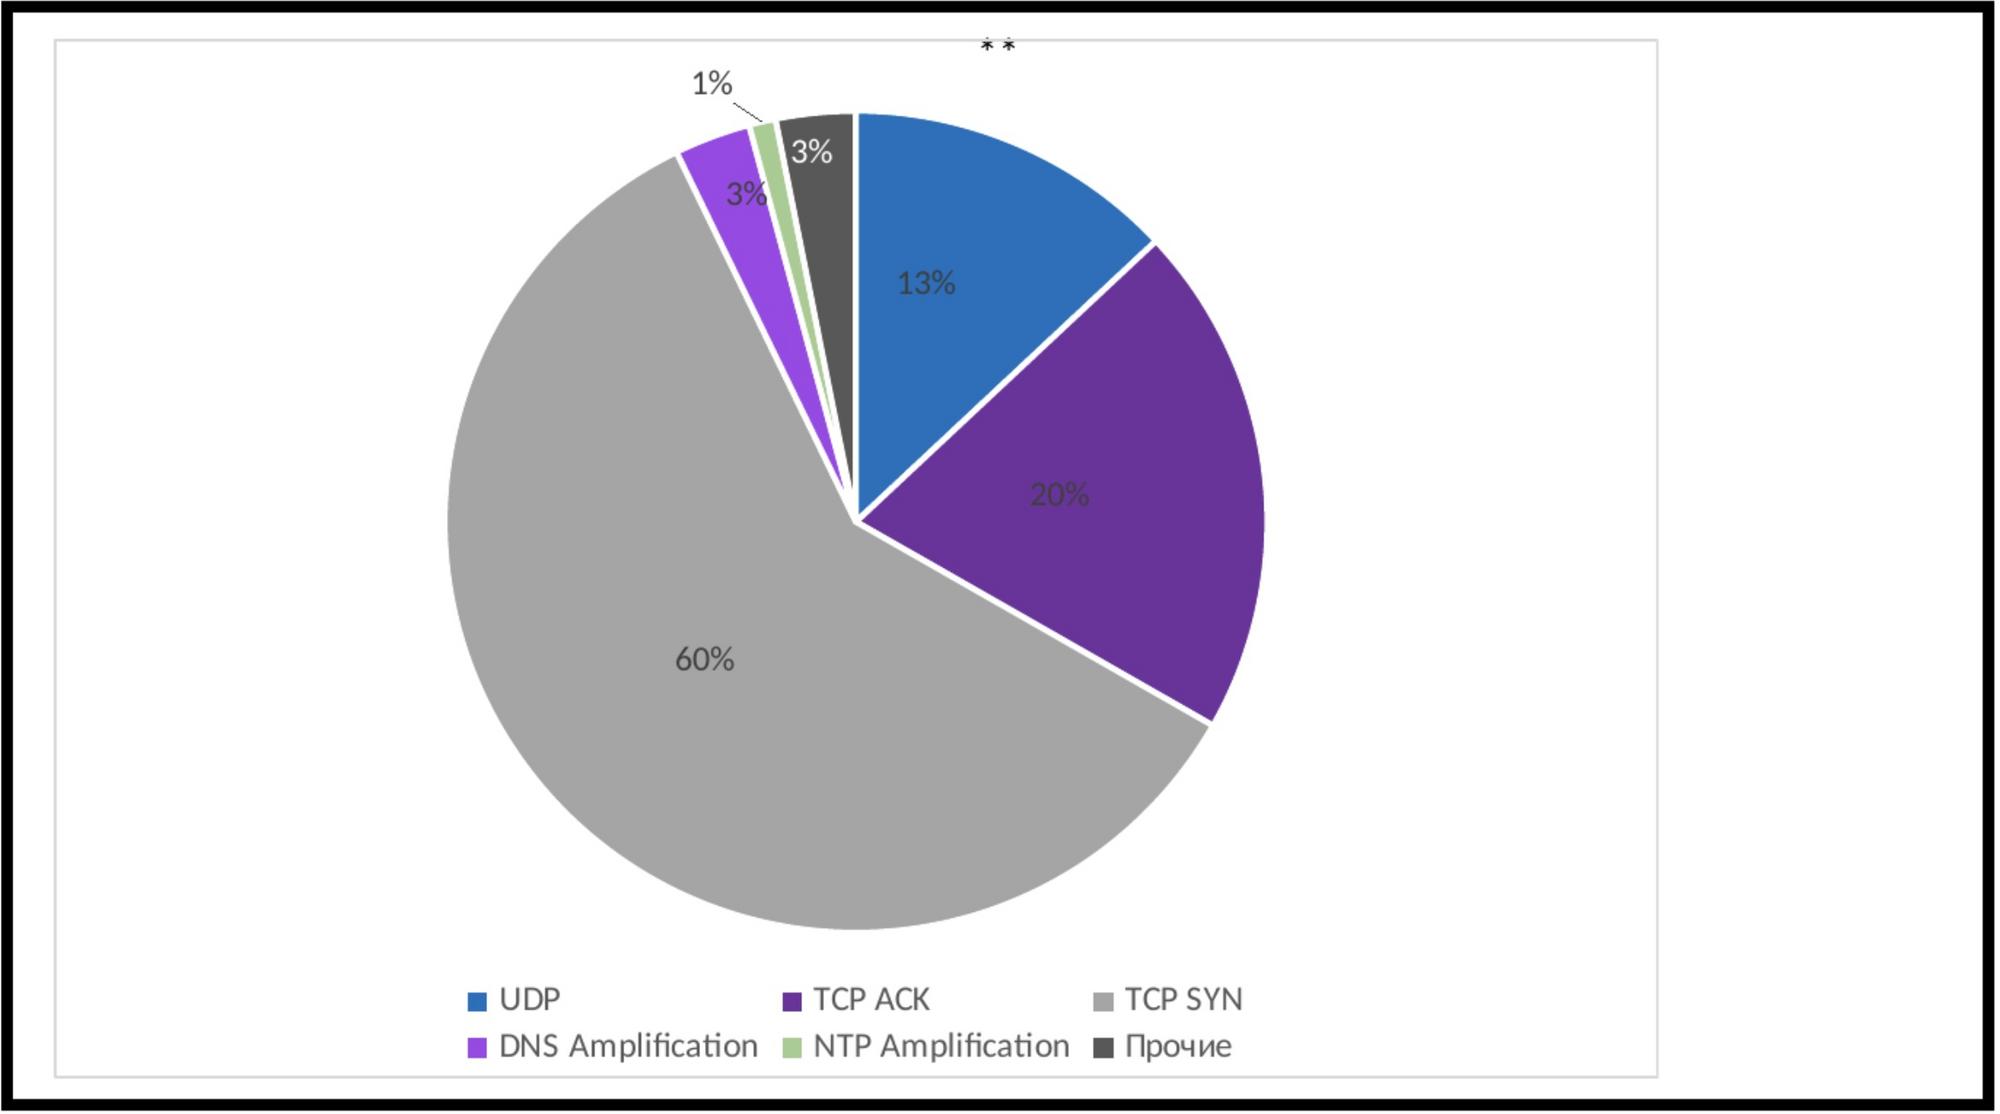
Из техник DDoS наиболее часто, по данным «Гарда», использовался TCP SYN flood, в сравнении со II кварталом его вклад в общий объем атак значительно возрос. Доля UDP-флуда снизилась в два раза, атак с DNS- и NTP-плечом (по методу отражения и усиления мусорного потока) тоже стало меньше.

Аналитики также отметили учащение атак на сервисы. Злоумышленники впервые опробовали технику HTTP/2 Rapid Reset, позволяющую создать внушительный поток запросов.


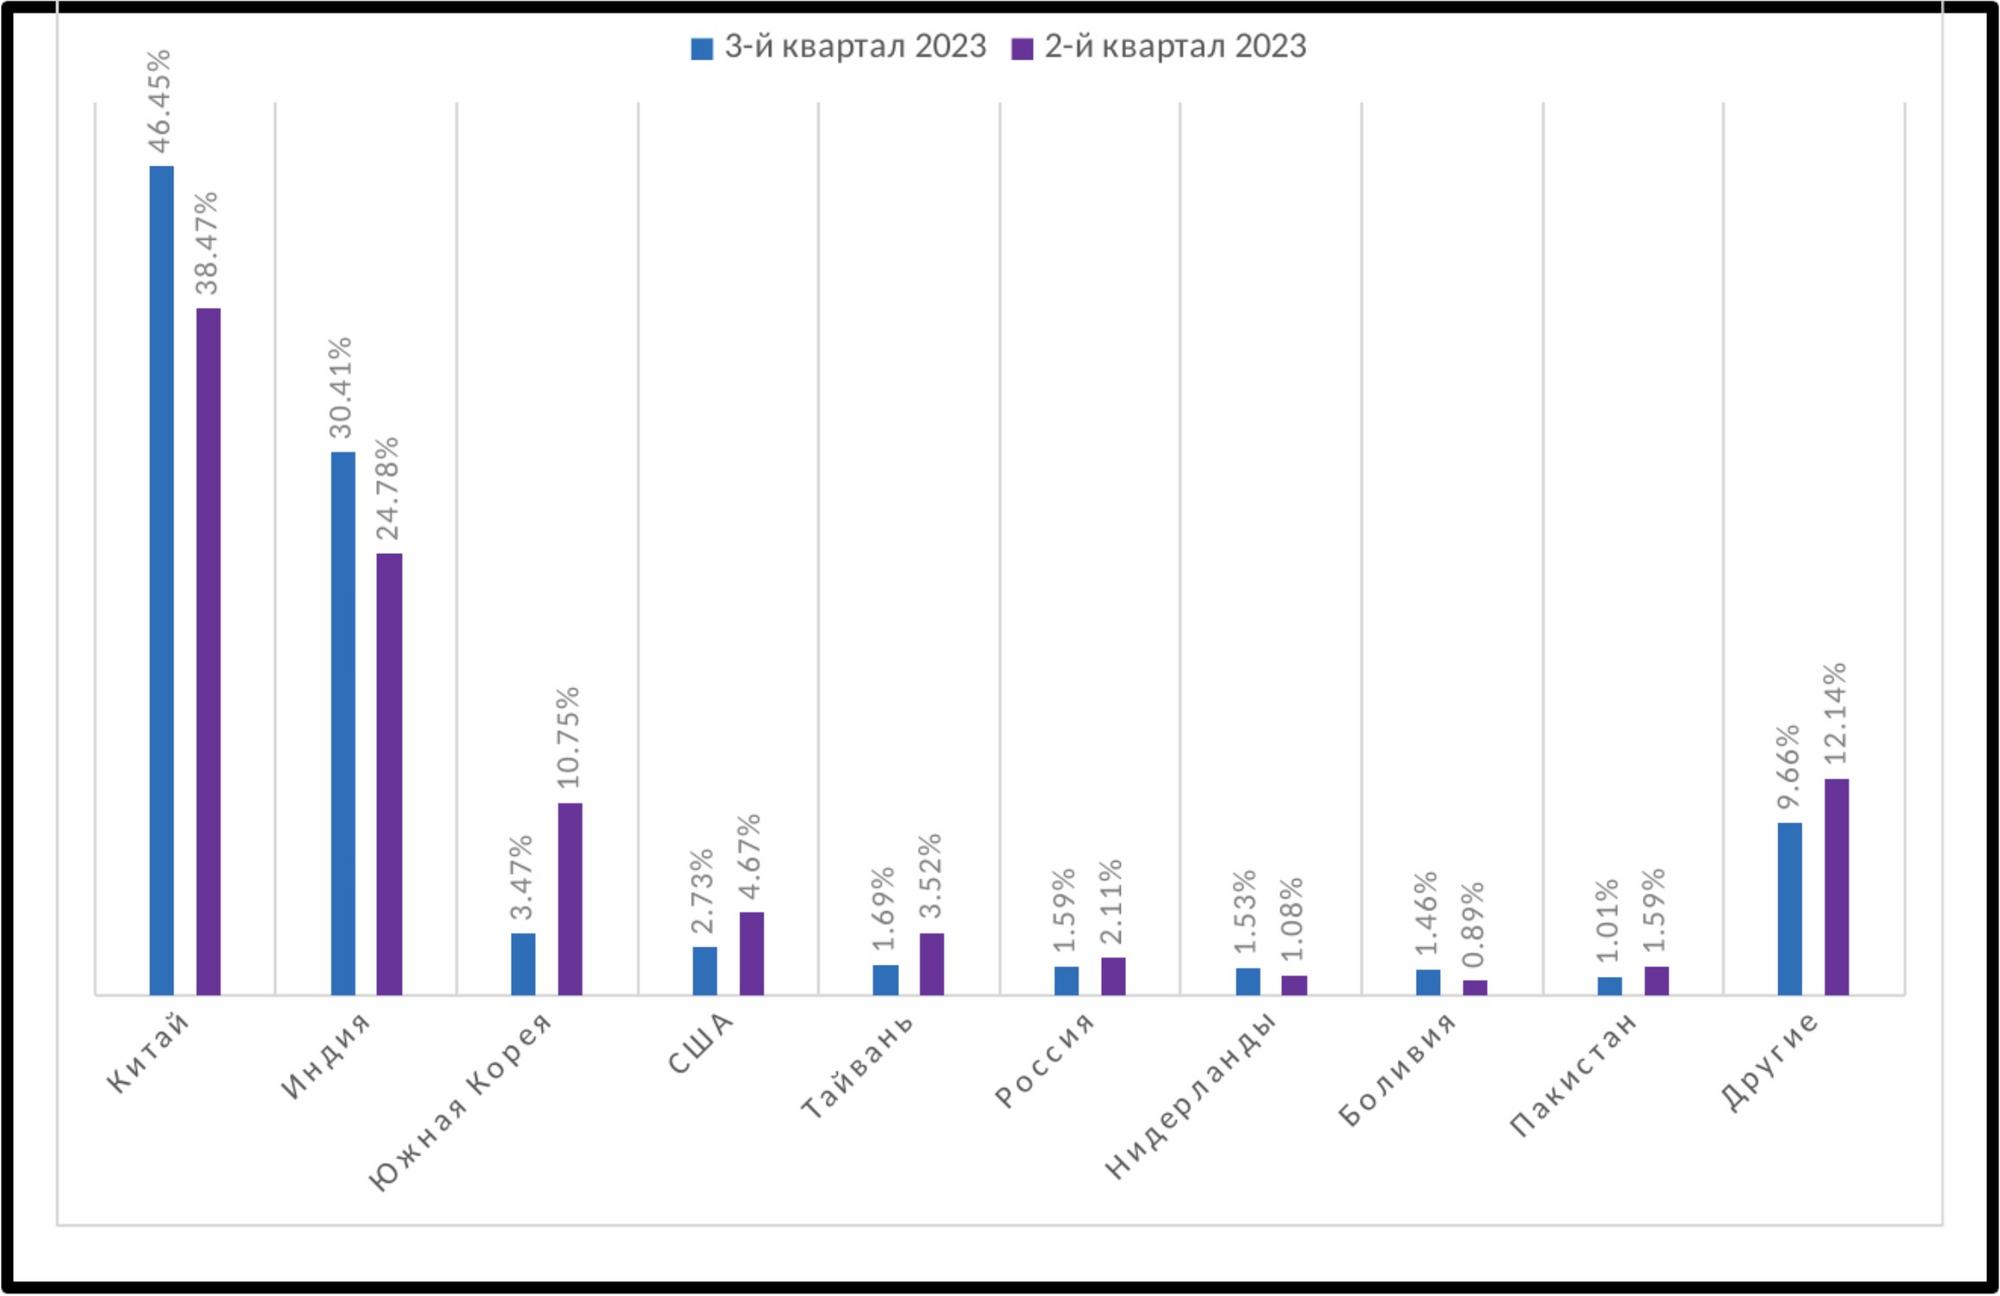
Рейтинг стран – источников вредоносного трафика вновь возглавил Китай, показатель которого возрос почти на 8 п. п. Индия тоже ухудшила свой результат; DDoS-потоки из Южной Кореи, США, России и с Тайваня сократились.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru