


Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Кибергруппа Water Saci, атакующая пользователей WhatsApp Web (принадлежит Meta, признанной экстремистской и запрещённой в России) решила, что пора перейти от кустарных методов к серьёзным атакам. Исследователи заметили, что кампании резко усложнились: вместо старых PowerShell-скриптов злоумышленники используют уже Python-варианты — и, похоже, не без помощи ИИ.

Напомним, ранее Water Saci использовала банковский троян Maverick.

Комментарии в новом коде выглядят так, будто злоумышленники просто попросили нейросеть «переписать всё красиво и побыстрее». Атаки, по данным исследователей из Trend Micro, начинаются максимально буднично: пользователю в WhatsApp прилетает какой-нибудь HTA, ZIP или PDF.


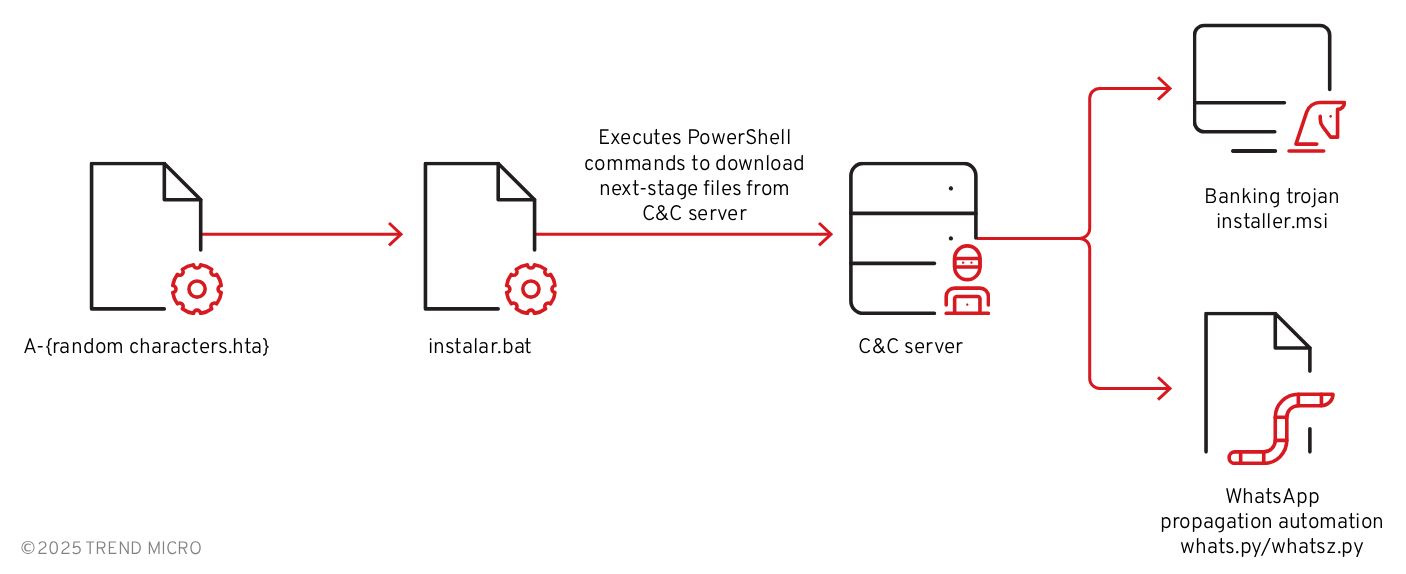
На вид — ничего необычного, но стоит открыть HTA-файл, как разворачивается целая многоступенчатая схема заражения. Внутри спрятан Visual Basic, упакованный в несколько слоёв обфускации.

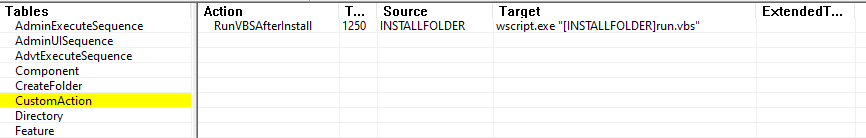
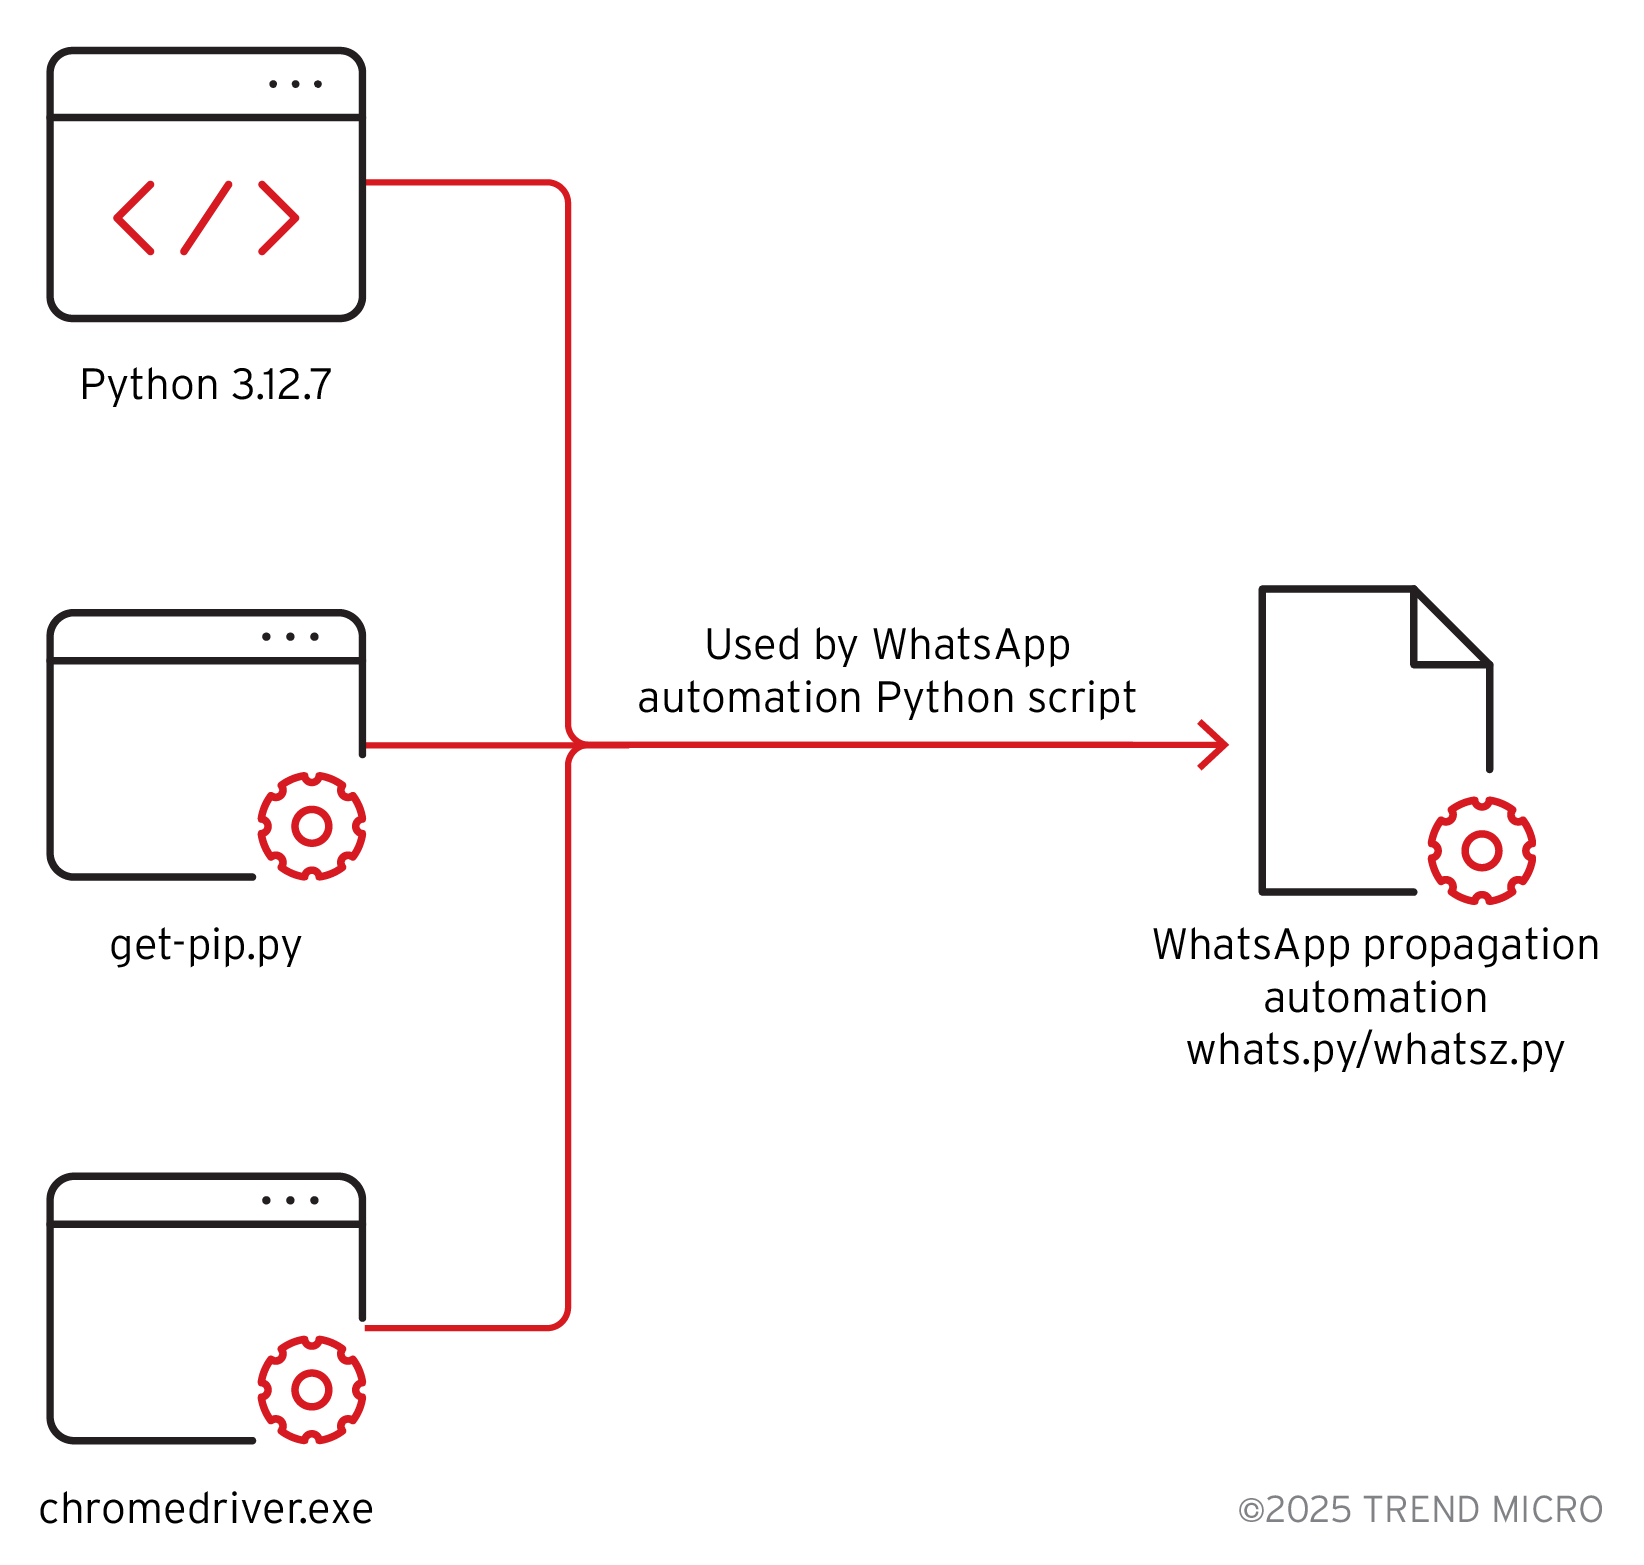
Когда разобрать его всё-таки удаётся, он начинает стучаться на командные серверы, подтягивает MSI-установщик и дополнительно подгружает инструменты автоматизации — всё для того, чтобы в итоге впустить банковский троян.

Но главное — не сам троян, а то, как он теперь распространяется. Именно здесь и заметно вмешательство искусственного интеллекта. Новый Python-скрипт ведёт себя как аккуратно переписанная версия старого PowerShell, только умнее, быстрее и куда гибче.


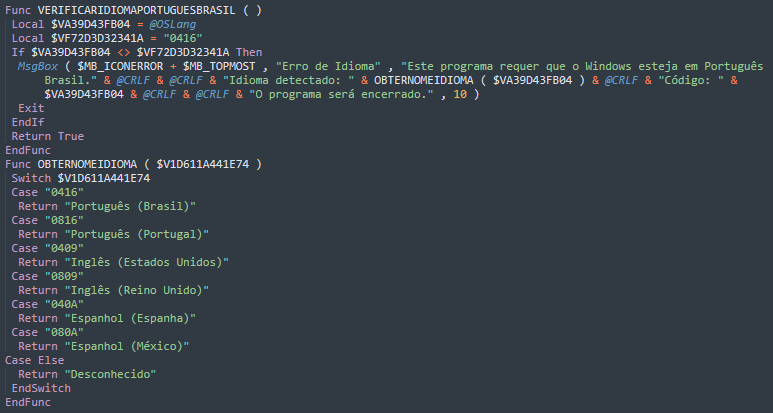
Он с ходу поддерживает Chrome, Edge и Firefox, использует объектную структуру, оставляет комментарии а-ля «версия оптимизирована, обработка ошибок улучшена» и вообще производит впечатление человека, который взял курс по «эффективной разработке на Python» за пять минут до атаки.

Работает эта конструкция через WhatsApp Web: Python-скрипт запускает Selenium и начинает автоматизировать интерфейс, объезжая все контакты, вытягивая списки, рассылая файлы и подмешивая нужный JavaScript. В какой-то момент это выглядит уже не как преступная операция, а как маркетинговая рассылка — только с очень плохими подарками.


Финальная цель остаётся традиционной: доступ к банковским операциям пользователей. Троян изучает браузерную историю, проверяет приложения, присматривается к антивирусам, следит за окнами и пытается подменять интерфейс, чтобы украсть учётные данные.

И это уже не тот наивный вредонос, который легко раскусить: здесь есть и устойчивость, и продуманность, и техники закрепления в системе, чтобы жертва долго не могла понять, что происходит.

Подпишитесь на новости

VK пошла в суд ЕС: компания требует отменить санкции

VK решила оспорить европейские санкции в суде. Компания требует отменить ограничения и считает решение Совета ЕС необоснованным и незаконным. Теперь спор о доступности российских сервисов продолжится с участием юристов.

Как сообщает РБК, иск поступил в суд ЕС 7 октября и получил номер T-664/26. Евросоюз ввел санкции против VK и ООО «Коммуникационная платформа», разработчика мессенджера МАКС, в июле.

Но проблемы с распространением приложений начались раньше: в июне МАКС исчез из App Store, затем из магазина пропали и другие приложения экосистемы.

Apple объясняла удаления соблюдением санкционных правил и законов юрисдикций, в которых работает. VK тогда называла действия компании немотивированными и неприемлемыми, указывая, что на тот момент сама еще не фигурировала в санкционных списках.

В июле приложения VK также исчезли из Google Play. Для Android остались альтернативные магазины: RuStore, Huawei AppGallery, Samsung Galaxy Store и Xiaomi GetApps. Установленные Android-приложения продолжают работать и получать уведомления.

На iPhone ситуация неприятнее: ранее установленный Max работает, но после удаления из магазина перестал получать пуш-уведомления.

Подача иска сама по себе приложения в магазины не возвращает. Пока VK добивается отмены ограничений, пользователям приходится разбираться с их последствиями.

RSS: Новости на портале Anti-Malware.ru