


Кибершпионы охотятся за геоданными российских госструктур и промышленности

Кибершпионы охотятся за геоданными российских госструктур и промышленности

Кибершпионы охотятся за геоданными российских госструктур и промышленности

«Лаборатория Касперского» раскрыла новые детали атак кибершпионской группы HeartlessSoul. По данным исследователей, злоумышленники атакуют российские организации и проявляют особый интерес к геоинформационным данным.

Группа активна как минимум с осени 2025 года. Основными целями стали: государственный сектор, промышленные предприятия, организации, связанные с авиационными системами, а также отдельные частные пользователи.

Для заражения HeartlessSoul использует троян. Чаще всего его распространяют через фишинговые письма с вредоносными вложениями. Также злоумышленники создают поддельные сайты под конкретные цели.

Например, для атак на авиационную сферу они делали фальшивые ресурсы, где предлагали скачать якобы рабочий софт, а на деле это была вредоносная программа.

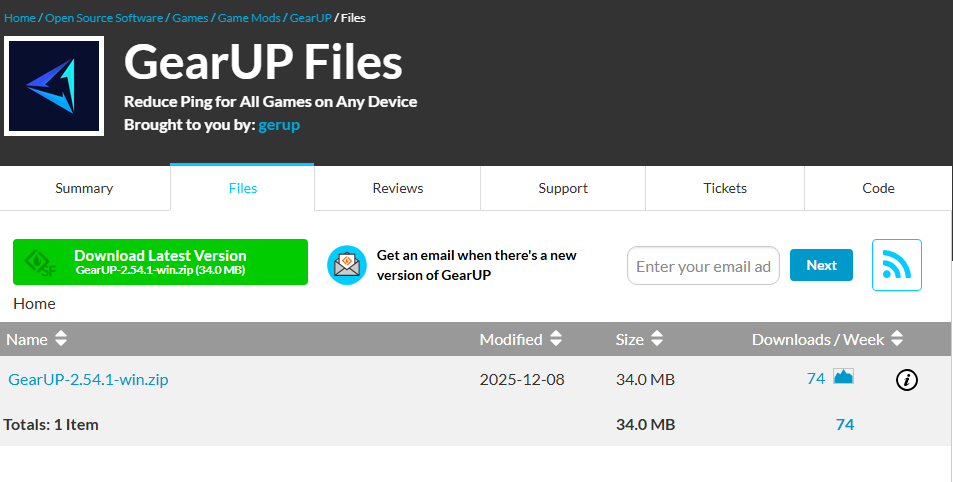
Ещё один способ распространения — легитимные платформы. Исследователи обнаружили, что зловред размещали на SourceForge под видом GearUP, сервиса для улучшения соединения в онлайн-играх.


Главная функция трояна — кража файлов. Он собирает документы, архивы, изображения, а также GIS-файлы — геоинформационные данные. Такая информация может быть особенно важной, поскольку помогает получить сведения о дорогах, инженерных сетях и других объектах инфраструктуры.

Кроме того, троян умеет вытаскивать данные из Telegram и популярных браузеров, включая Google Chrome, Microsoft Edge, Яндекс Браузер и Opera.

Технический анализ также показал связь HeartlessSoul с другой группой — GOFFEE. По данным «Лаборатории Касперского», они используют общую инфраструктуру и нацелены на российский госсектор. Это может говорить о совместных или скоординированных операциях.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru