


Кибершпионы охотятся за геоданными российских госструктур и промышленности

Кибершпионы охотятся за геоданными российских госструктур и промышленности

Кибершпионы охотятся за геоданными российских госструктур и промышленности

«Лаборатория Касперского» раскрыла новые детали атак кибершпионской группы HeartlessSoul. По данным исследователей, злоумышленники атакуют российские организации и проявляют особый интерес к геоинформационным данным.

Группа активна как минимум с осени 2025 года. Основными целями стали: государственный сектор, промышленные предприятия, организации, связанные с авиационными системами, а также отдельные частные пользователи.

Для заражения HeartlessSoul использует троян. Чаще всего его распространяют через фишинговые письма с вредоносными вложениями. Также злоумышленники создают поддельные сайты под конкретные цели.

Например, для атак на авиационную сферу они делали фальшивые ресурсы, где предлагали скачать якобы рабочий софт, а на деле это была вредоносная программа.

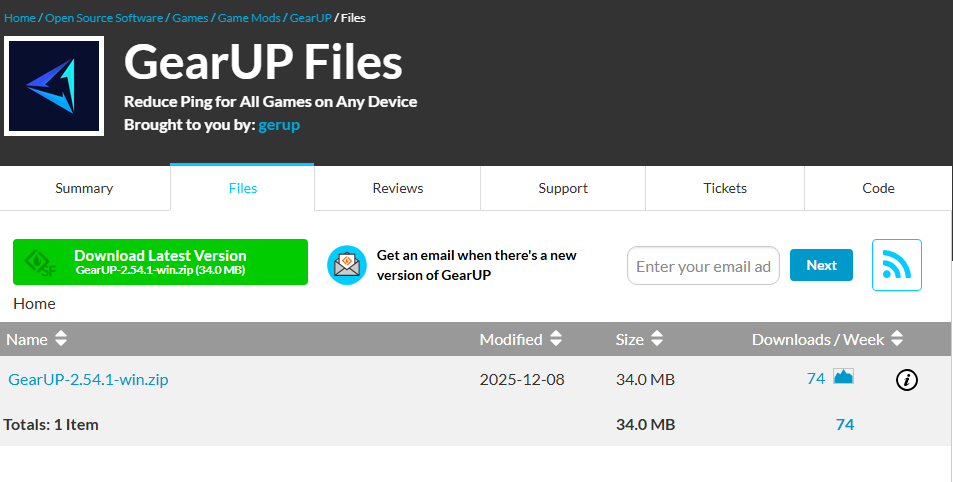
Ещё один способ распространения — легитимные платформы. Исследователи обнаружили, что зловред размещали на SourceForge под видом GearUP, сервиса для улучшения соединения в онлайн-играх.


Главная функция трояна — кража файлов. Он собирает документы, архивы, изображения, а также GIS-файлы — геоинформационные данные. Такая информация может быть особенно важной, поскольку помогает получить сведения о дорогах, инженерных сетях и других объектах инфраструктуры.

Кроме того, троян умеет вытаскивать данные из Telegram и популярных браузеров, включая Google Chrome, Microsoft Edge, Яндекс Браузер и Opera.

Технический анализ также показал связь HeartlessSoul с другой группой — GOFFEE. По данным «Лаборатории Касперского», они используют общую инфраструктуру и нацелены на российский госсектор. Это может говорить о совместных или скоординированных операциях.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru