



Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

С августа киберпреступники используют технику «HTTP/2 Rapid Reset» для запуска DDoS-атак. Она оказалась настолько успешна, что позволила злоумышленникам побить все предыдущие показатели DDoS.

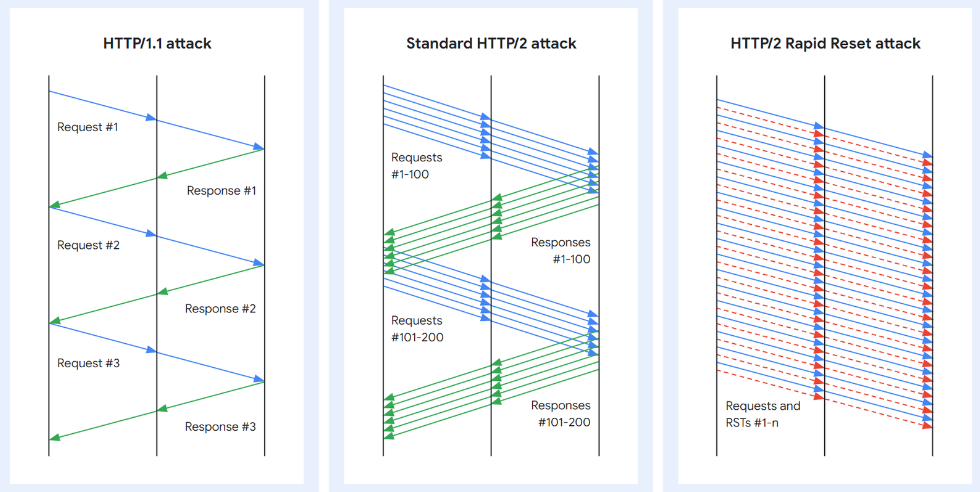
На соответствующие кампании, в которых применяется HTTP/2 Rapid Reset, указали специалисты Amazon Web Services, Cloudflare и Google. AWS зафиксировала 155 миллионов запросов в секунду, Cloudflare — 201 млн, Google — 398 млн.

«Корпорация добра» смогла успешно противодействовать этим DDoS-атакам, расширив вместимость на границе сети. А по словам представителей Cloudflare, они отбивали атаки, в три раза превышающие предыдущие рекорды DDoS по мощности.

Интересно, что киберпреступникам удалось добиться такой результативности с помощью относительно небольшого ботнета, включающего всего 20 тысяч устройств.

В Cloudflare уверены, что злоумышленники в скором времени задействует более крупные ботнеты, что приведёт к установлению новых рекордов.

«Сегодня существуют ботнеты, созданные из сотен тысяч или даже миллионов машин. Используя описанный метод, атакующие смогут достичь цифр запросов по всей Сети — 1-3 млрд», — комментирует Cloudflare.

HTTP/2 Rapid Reset использует брешь нулевого дня, которая отслеживается под идентификатором CVE-2023-44487. Корень проблемы кроется в уязвимом протоколе HTTP/2.

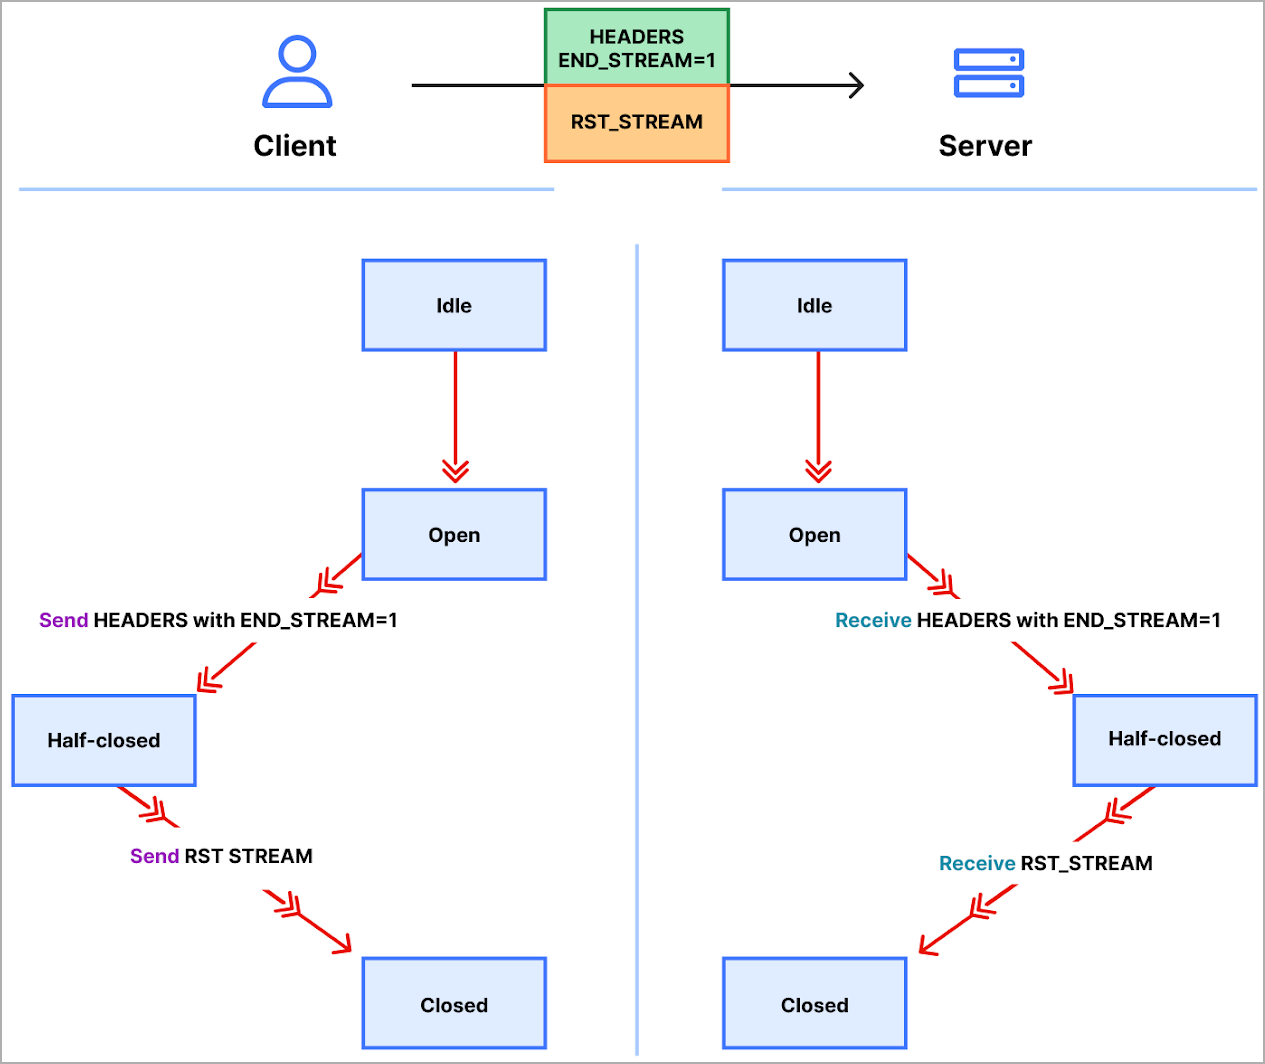
В частности, вектор атаки использует функцию отмены потока в HTTP/2, непрерывно отправляя и отменяя запросы. В результате целевой сервер или веб-приложение перегружается, что приводит к отказу в обслуживании (DoS).

По данным исследователей, киберпреступники задействуют эту брешь с конца августа.


«Проблема в том, что протокол не требует от клиента и сервера согласовывать отмену. При этом клиент может сделать это в одностороннем порядке», — пишет Google в блоге.

«Кроме того, клиент может также ожидать, что отмена произойдёт немедленно, как только сервер получит фрейм RST_STREAM и до того, как обработаются любые другие данные этого TCP-соденинения».

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru