



Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Аналитический центр группы компаний «Гарда» сравнил данные об изменении ландшафта и особенностей DDoS-атак в I и II кварталах 2023 года. Злоумышленники меняют подходы к DDoS-атакам, их инструменты становятся более разнообразными.

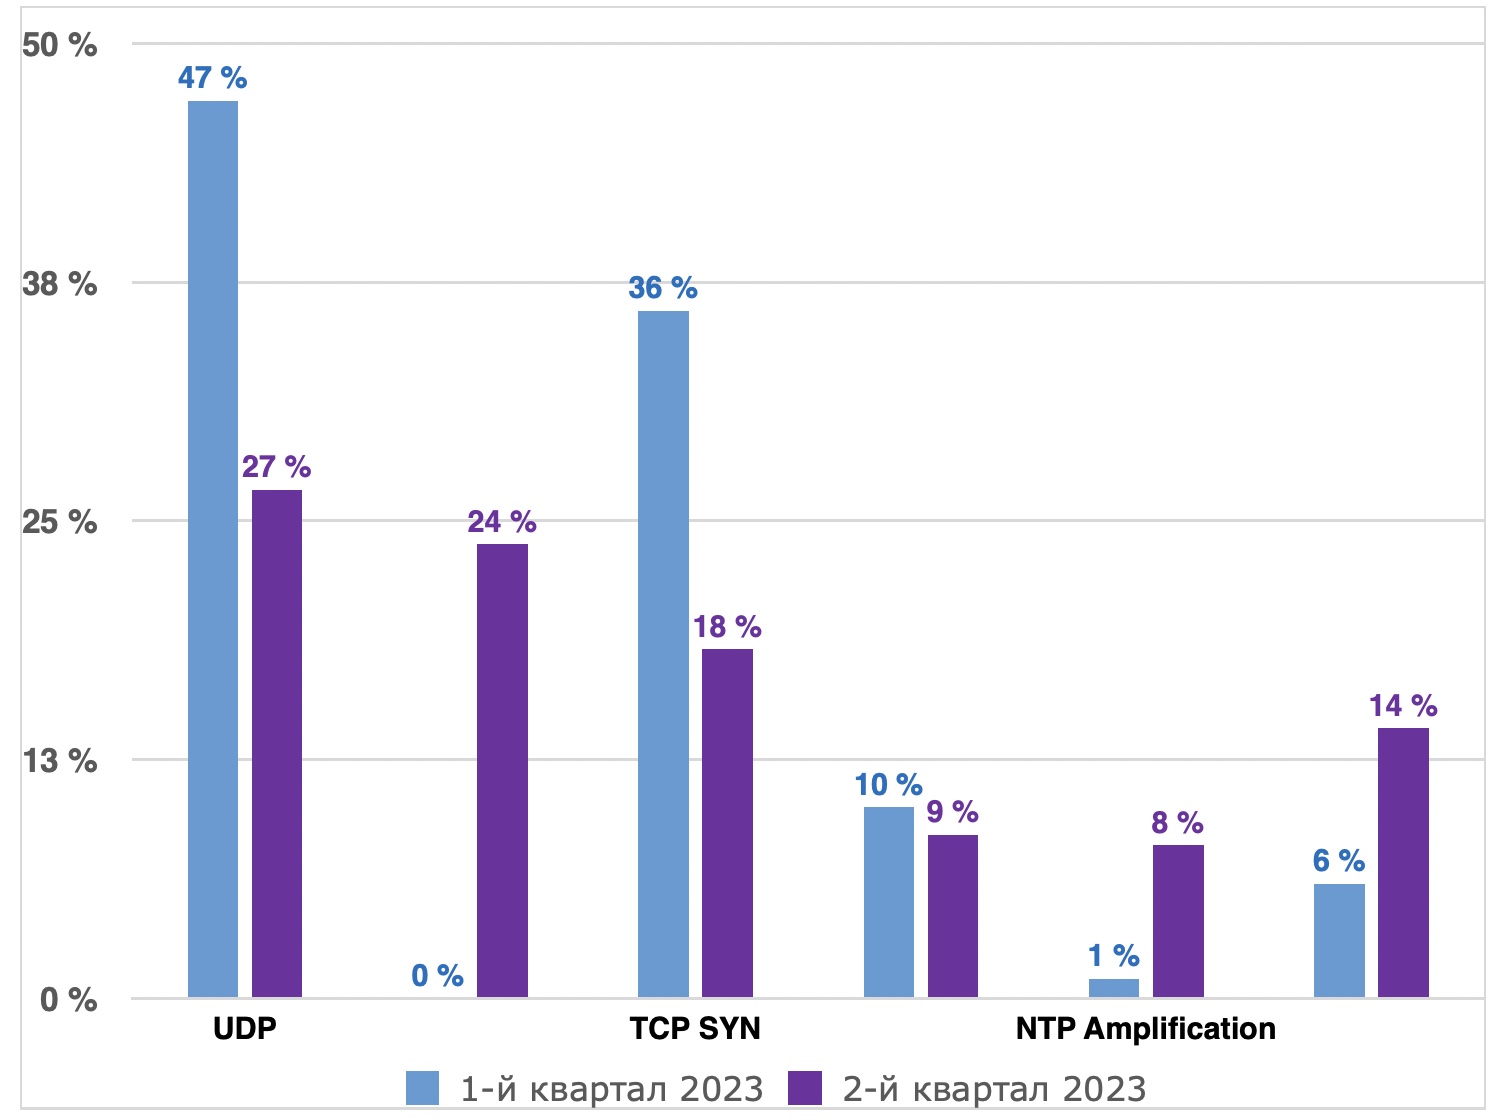
По сравнению с I кварталом 2023 года во II квартале 2023 значительно выросла доля TCP-флуда. Если в предыдущем периоде они фигурировали в числе прочих
в категории «Прочее», то в текущем набрали 18%. 

Суммарная доля TCP ACK и TCP SYN составила 42%, UDP-флуд по-прежнему занимает второе место. При этом число таких атак сократилось с 47% до 24%, стабилен уровень атак типа DNS Amplification – в районе 9-10%.

Доля NTP Amplification значительно выросла – с 1% до 10%.


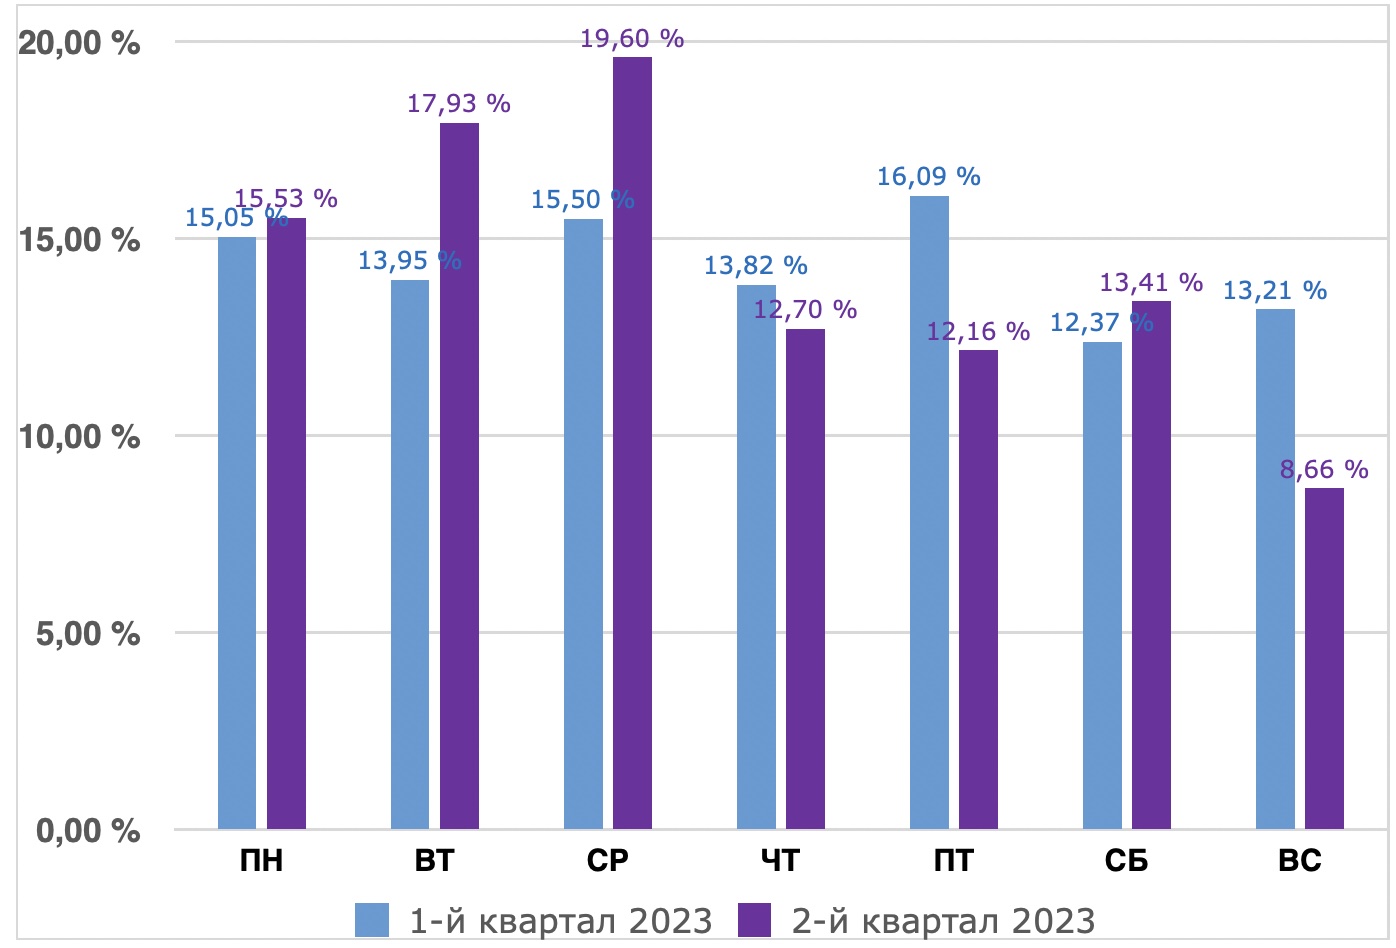
По сравнению с I кварталом 2023 года во II несколько изменилось распределение активности по дням недели. Число атак в пятницу и воскресенье снизилось по сравнению с предыдущим периодом, а заметный рост наблюдается по вторникам и средам. В рабочие дни бизнес под угрозой.


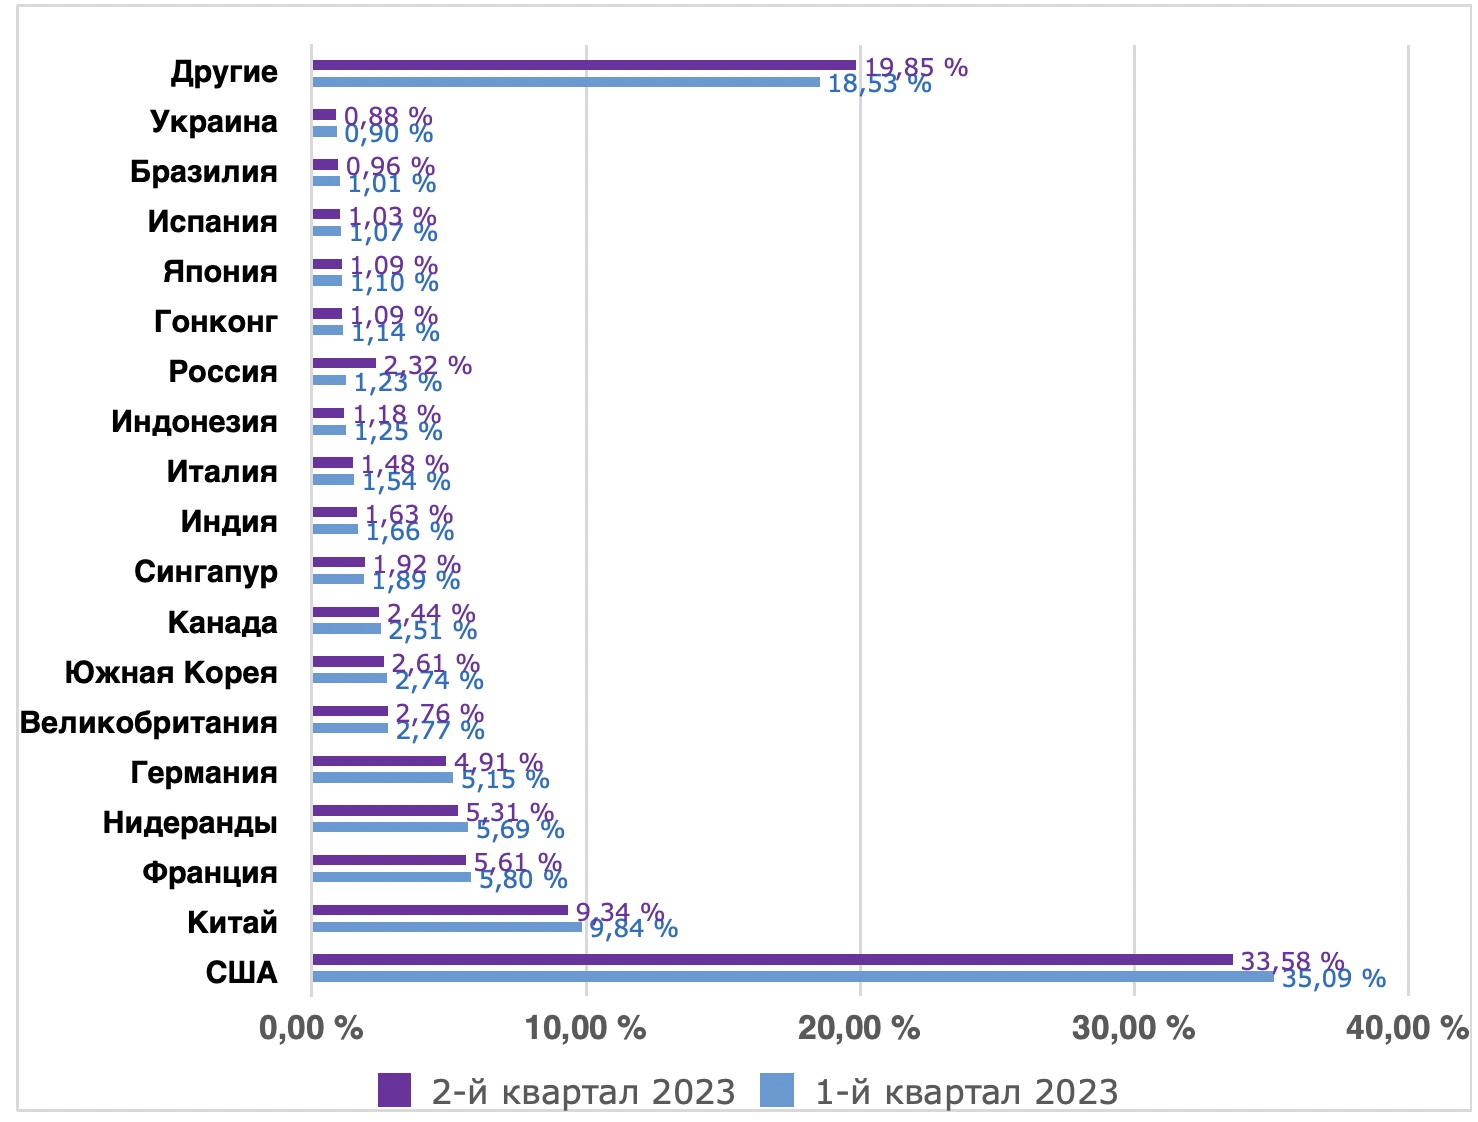
В распределении по странам наибольшее число атак фиксируется с адресов из США (33,5%), хотя отмечается некоторое снижение по сравнению с предыдущим периодом. Второе место принадлежит Китаю (почти 10%), здесь без значительных изменений. Сохранили свои позиции и остальные участники рейтинга. Россия отметилась значительным ростом и вошла в десятку, заняв 9 место (2,32%) практически удвоив свой показатель по сравнению с I кварталом.


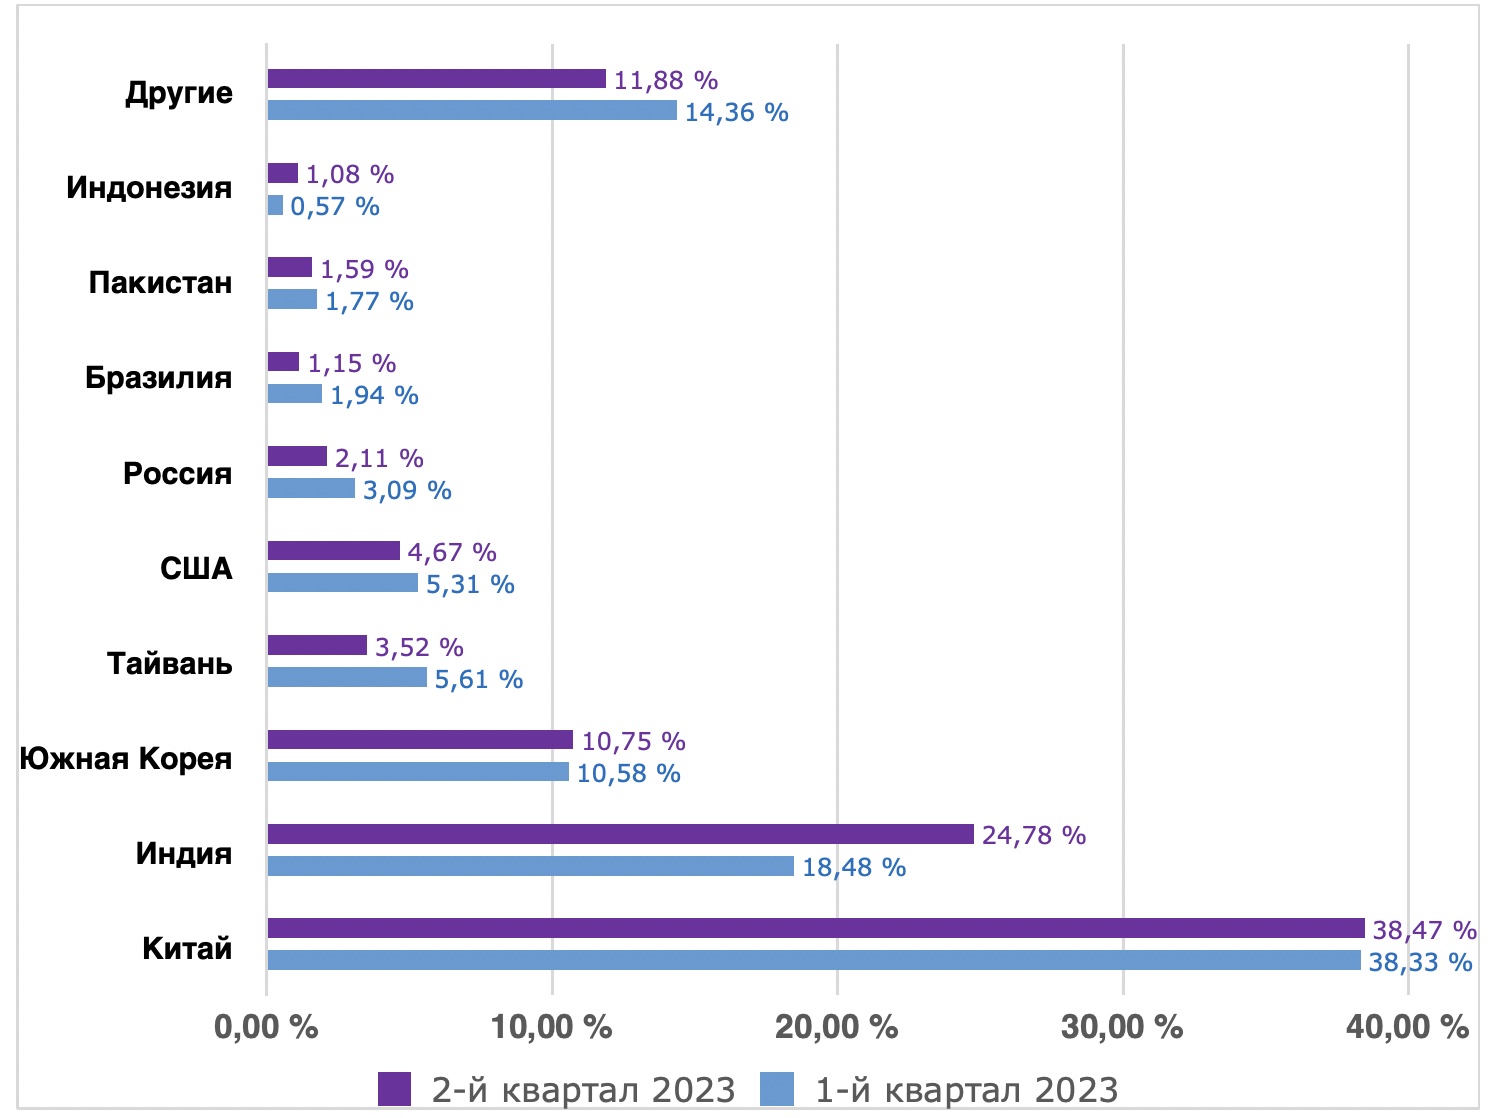
В рейтинге атакующих стран без значительных перестановок. В лидерах по-прежнему Китай (38%), его уверенно нагоняет Индия (24% против 18% ранее), Южная Корея обосновалась на третьем месте (показатель около 10%). США и Тайвань поменялись позициями, хотя обе страны отметились снижением показателей. Положительная динамика отмечена и в России. Показатели снизились с 3,09% до 2,11%. Зато почти двукратным ростом отметились Нидерланды.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru