


В Windows 11 наконец позволят отключить рекламу — но есть нюанс

В Windows 11 наконец позволят отключить рекламу — но есть нюанс

В Windows 11 наконец позволят отключить рекламу — но есть нюанс

В Windows 11 рекламы хватает с избытком. До уровня «горячие знакомства рядом с вами» система, к счастью, ещё не докатилась, но навязчивых «рекомендаций» — хоть отбавляй. Приложения, сервисы, ИИ-функции — всё это Microsoft активно продвигает буквально на каждом шагу.

Особенно это заметно при первичной настройке системы, где рекламные зоны занимают едва ли не половину всего процесса.

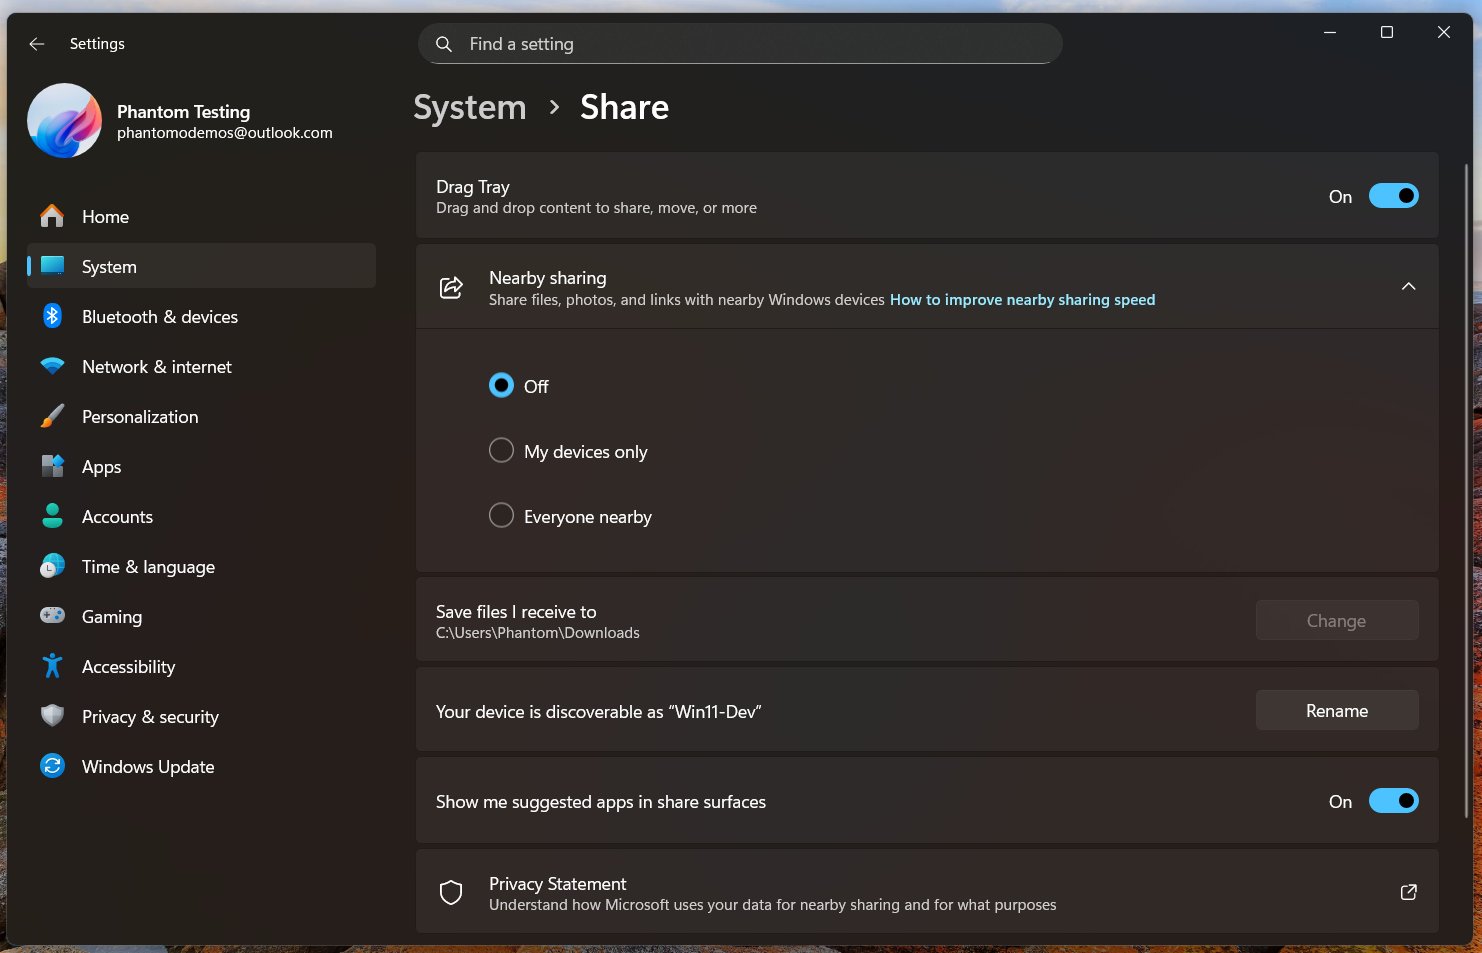
Тем неожиданнее выглядит свежая новость: в одном из разделов Windows 11 рекламу всё-таки разрешат отключить. Как заметил пользователь @phantomofeart, Microsoft меняет страницу настроек «Nearby Sharing» (поделиться с людьми рядом) — аналога AirDrop для Windows. Раздел получит новое имя — просто «Share», а вместе с ним и долгожданный переключатель, который позволит избавиться от навязчивых подсказок.


Речь идёт о рекомендациях приложений в стандартном окне «Поделиться». Сейчас, когда вы отправляете файл, Windows заботливо подсовывает кнопки Instagram (принадлежит Meta, признанной экстремистской и запрещенной в России), WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) и других сервисов — по сути, рекламируя их под видом удобства.

В ближайших сборках в Настройках → Система → Поделиться появится опция «Отображать предлагаемые приложения», её можно будет просто выключить. Да, сами рекомендации в окне отправки пока никуда не денутся, но хотя бы контроль над ними наконец-то появится.

На фоне общей рекламной политики Microsoft это выглядит почти как жест доброй воли. Тем более что недавно компания уже пошла навстречу пользователям, позволив нормально отключать блок «Рекомендуем» в меню «Пуск». Маленькие шаги — но приятно видеть, что хотя бы иногда здравый смысл в Windows 11 всё же побеждает.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru