



34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

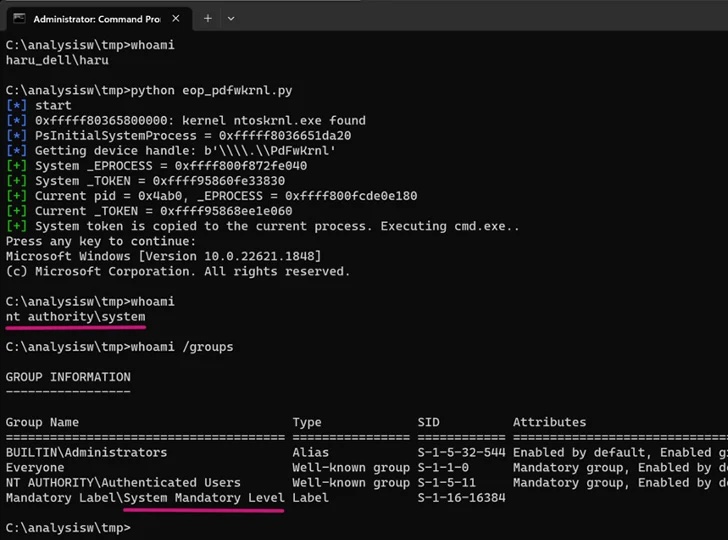
В 34 драйверах WDM (Windows Driver Model) и WDF (Windows Driver Frameworks) найдены уязвимости, с помощью которых условные злоумышленники могут выполнить код и получить полный контроль над целевым устройством.

На проблему обратил внимание исследователь киберугроз из VMware Carbon Black Такахиро Харуяма. Специалист отмечает в отчете следующее:

«Эксплуатируя выявленные уязвимости, атакующий без прав в системе может модифицировать или стереть прошивку, а также повысить свои привилегии в ОС».

Харуяма отталкивался от предыдущих исследований ScrewedDrivers и POPKORN, в которых использовалось символическое исполнение для автоматизации обнаружения уязвимых драйверов. Особое внимание авторы уделяют тем драйверам, которые имеют доступ к прошивке через порт I/O.

Эксперты приводят имена некоторых подобных драйверов:

AODDriver.sys, ComputerZ.sys, dellbios.sys, GEDevDrv.sys, GtcKmdfBs.sys, IoAccess.sys, kerneld.amd64, ngiodriver.sys, nvoclock.sys, PDFWKRNL.sys (CVE-2023-20598), RadHwMgr.sys, rtif.sys, rtport.sys, stdcdrv64.sys, TdkLib64.sys (CVE-2023-35841).


Из 34 драйверов шесть допускают доступ к памяти ядра, что может быть использовано для повышения прав и обхода защитных программ. Еще 12 брешей можно задействовать для нивелирования технологий защиты вроде ASLR (address space layout randomization — «рандомизация размещения адресного пространства»).

Еще семь драйверов, включая stdcdrv64.sys от Intel, можно использовать для удаления прошивки во флеш-памяти SPI, что приведет к отказу системы загружаться.

VMware также указала на WDF-драйверы WDTKernel.sys и H2OFFT64.sys, у которых нет проблем контроля доступа, однако злоумышленники могут  использовать их для атак Bring Your Own Vulnerable Driver (BYOVD).

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru