



Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Спамерские Bluetooth-атаки, которые проводятся с помощью инструмента Flipper Zero, теперь портированы на Android. Таким образом, для злоумышленников существенно расширилась поверхность атаки.

Ещё в сентябре мы писали, что исследователь под ником Techryptic показал спамерскую атаку на устройства Apple через софт Flipper Zero. Теперь девелопер Саймон Данкельманн разработал Android-приложение, работающее аналогичным образом.

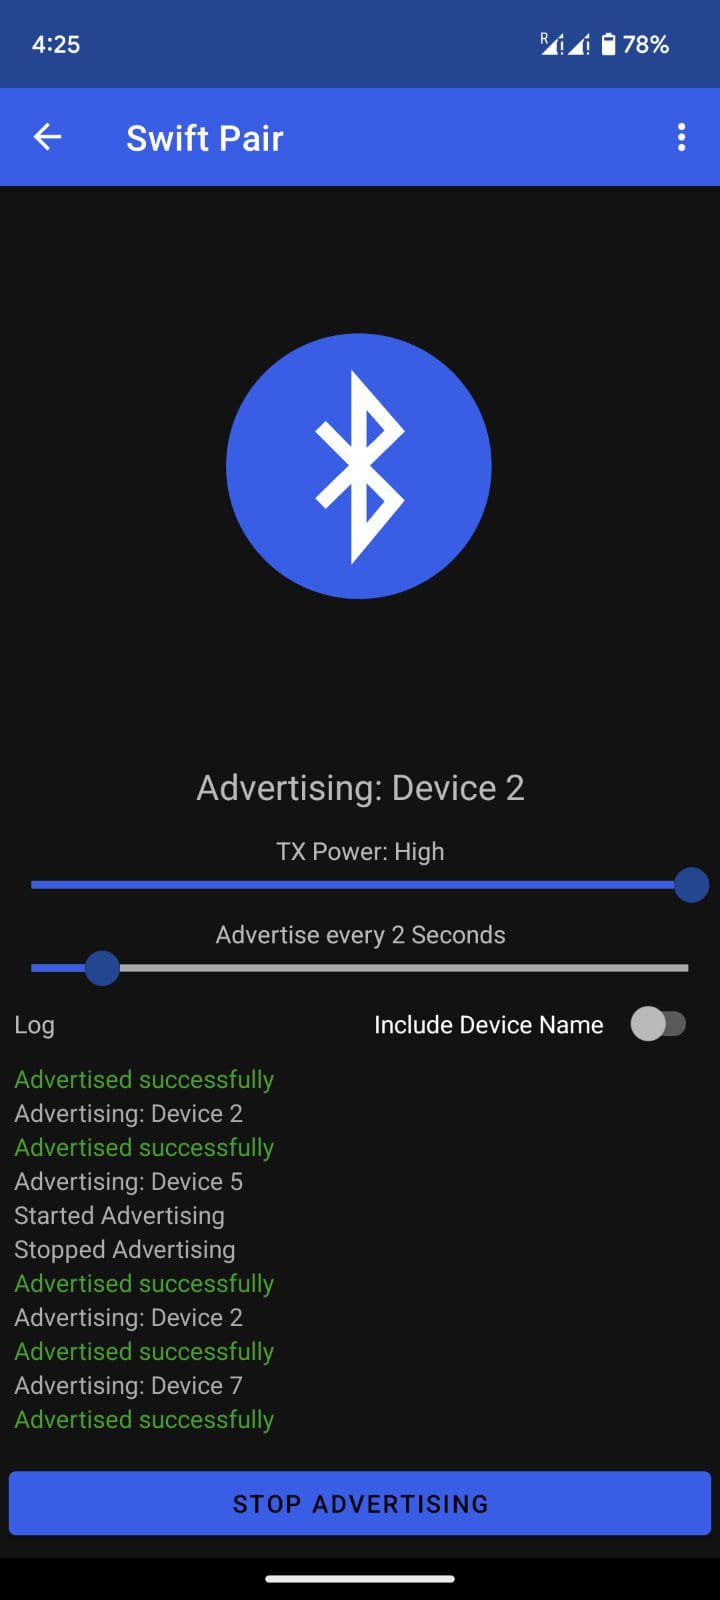
Программа получила имя Bluetooth-LE-Spam, её задача — генерировать рекламные BLE-пакеты (Bluetooth Low Energy, Bluetooth с низким энергопотреблением), отправляя их на девайсы в пределах доступа.

На данный момент Bluetooth-LE-Spam находится в стадии разработки, но у специалистов из BleepingComputer была возможность протестировать тулзу и убедиться в корректной функциональности.

В частности, приложение способно генерировать запросы на подключение с заданным временным интервалом (минимально допустимое время — одна секунда). Оно «атакует» стандарт Fast Pair на Android и Swift Pair на Windows.


Однако с устройствами на Android у Bluetooth-LE-Spam пока есть определённые проблемы: ограниченный контроль над передаваемыми данными в зависимости от уровня мощности выливается в плохой сигнал. В этом смысле Flipper Zero работает гораздо стабильнее.

Тесты BleepingComputer, например, показали, что отдельные запросы проходили только в том случае, если Android-девайс находился в нескольких сантиметрах. Подобные атаки, кстати, могут влиять на подключённые по Bluetooth периферийные устройства: мышь и клавиатура перестают отвечать на действия пользователя.

Чтобы защититься от подобного спама на Android нужно пройти в Настройки => Google => Nearby Share и отключить показ уведомлений. На Windows необходимо  зайти в Настройки => Bluetooth и устройства => Устройства => Настройки и выключить показ уведомлений при использовании Swift Pair.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru