



Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

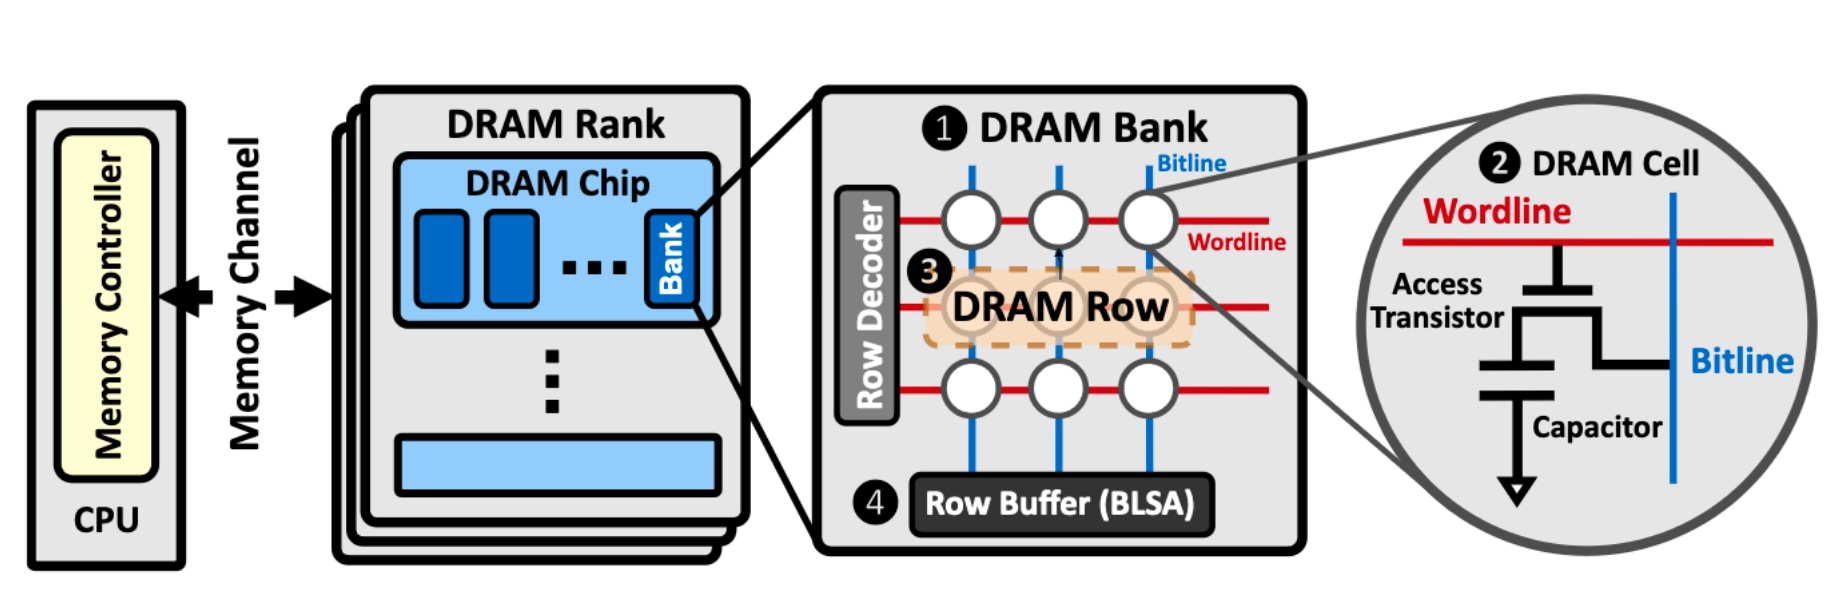
Исследователи выявили новую вариацию атаки, основанной на пробросе битов, которая на данный момент работает против четвёртого поколения оперативной памяти — DDR4 (славится защитой от RowHammer). Вектор получил имя RowPress.

Отличие RowPress заключается в том, что техника работает не классическим повторным «забиванием» тщательно выбранных участков, а за счёт того, что эти области остаются дольше открытыми.

Таким образом, RowPress по-новому раскрывает уязвимость DDR4-чипов. Если объединить проброс битов RowPress с RowHammer, атаку можно усилить. Повышение температуры чипа также влияет на результативность.

Онур Мутлу, специалист из Швейцарской высшей технической школы Цюриха, выступил одним из авторов исследования «RowPress: Amplifying Read Disturbance in Modern DRAM Chips» (PDF). В отчёте эксперты пишут:

«Мы показали демонстрационный эксплойт RowPress, который можно использовать для проброса битов в реальных системах с защитой от атак вида RowHammer».

«Обращаем ваше внимание, что это не сама по себе кибератака, но хорошая демонстрация многих возможностей проброса битов, которые могут стать основой уже для реальной атаки».


Исследователи также отметили, что RowPress может осуществить проброс битов даже при наличии защиты Target Row Refresh (TRR), то есть способна отработать там, где бессильна RowHammer.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru