



Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google считает, что несколько правительственных кибергруппировок используют в кампаниях опасную и раскрученную уязвимость в WinRAR. Само собой, обвиняются российские и китайские APT-группы.

Команда Google Threat Analysis Group (TAG) зафиксировала кибератаки высококвалифицированных злоумышленников, которые якобы связаны с группировками Sandworm, APT28 и APT40.

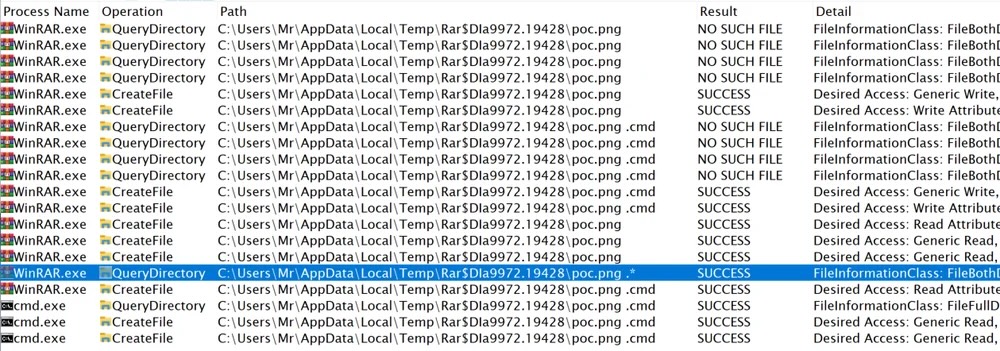
«За последние недели наша команда отметила активность спонсируемых правительством кибергрупп, которые эксплуатируют уязвимость под идентификатором CVE-2023-38831 в WinRAR», — пишет TAG в отчёте.

«Несмотря на доступность патча, многие пользователи по-прежнему уязвимы перед такими кибератаками».


По данным исследователей, группировка Sandworm, которую принято на Западе связывать с Россией, в начале сентября распространяла вредоносную программу Rhadamanthys. В этих фишинговых атаках использовался эксплойт для CVE-2023-38831.

Ещё одна якобы российская группа — ATP28 — использовала ту же уязвимость и вредоносный скрипт PowerShell (IRONJAW) для кражи учётных данных из браузеров.

Помимо этого, Google упомянула и китайскую кибергруппировку APT40, взявшую на вооружение дыру в WinRAR. С её помощью злоумышленники якобы разворачивали вредоносные программы ISLANDSTAGER и BOXRAT.

Напомним, на днях специалисты компании Cluster25 также обвинили «российских хакеров» в эксплуатации CVE-2023-38831.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru