


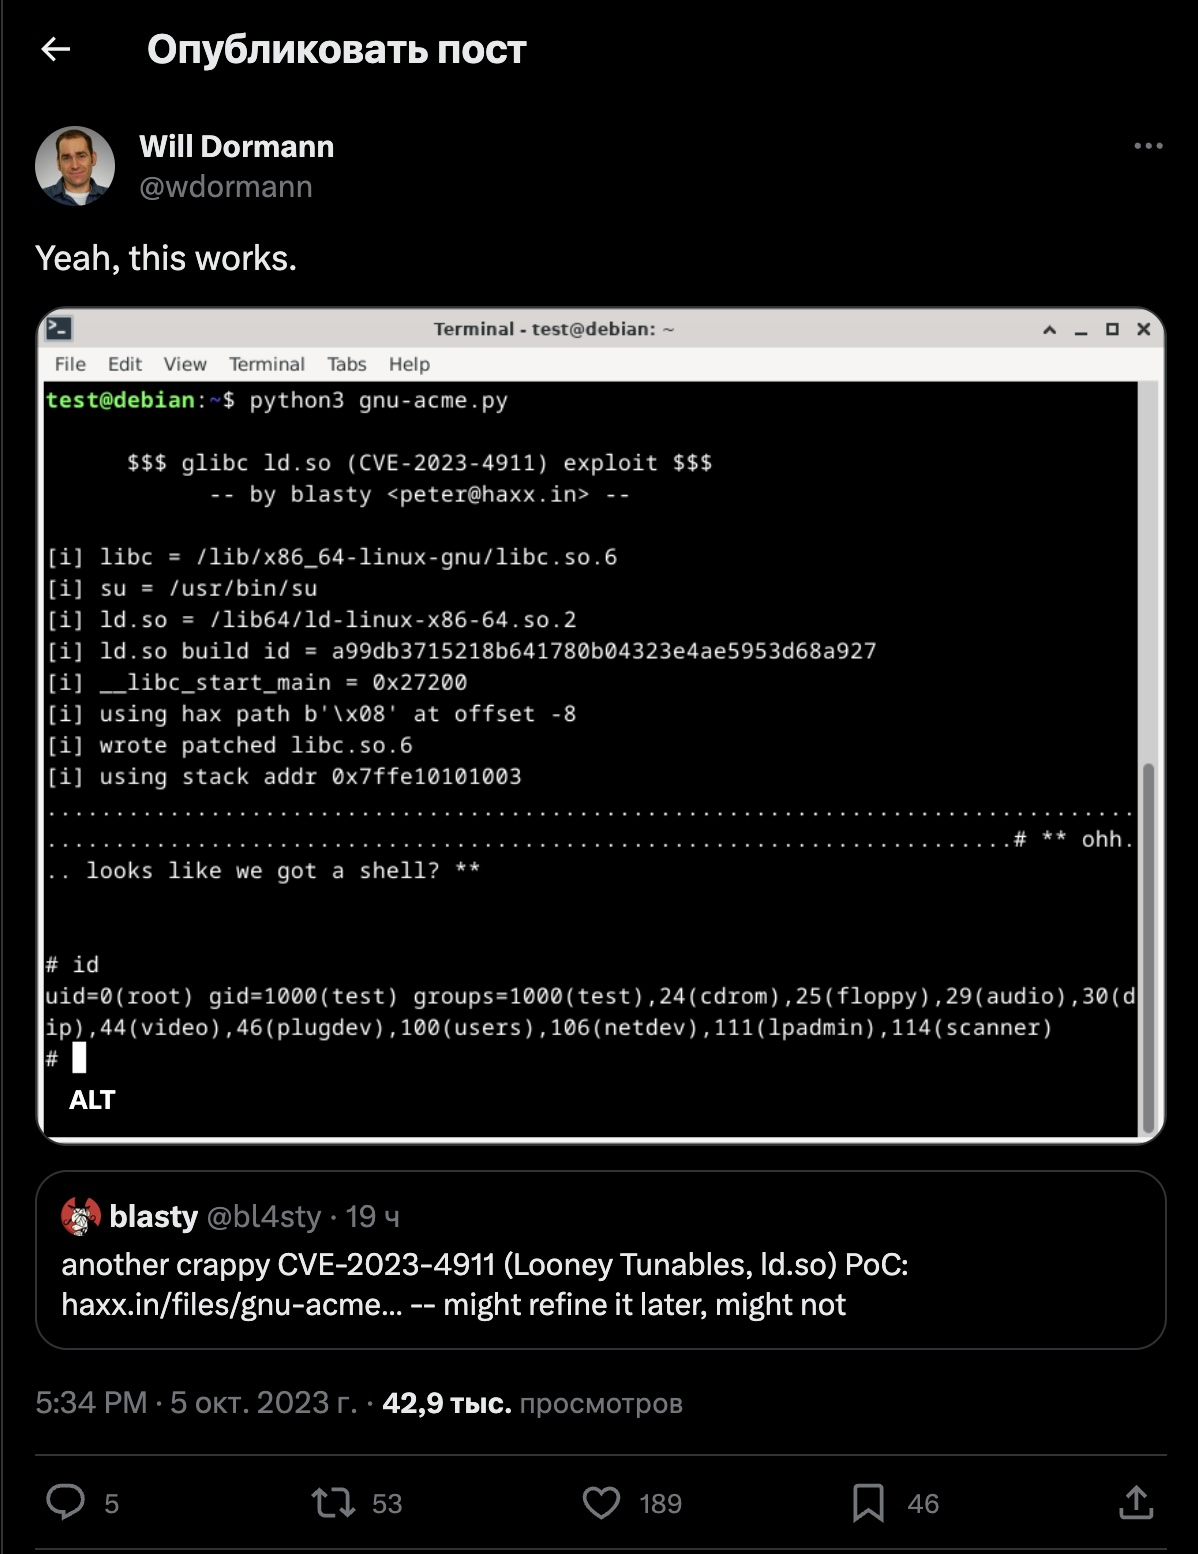

Вышли эксплойты для Looney Tunables, открывающей root в Linux

Вышли эксплойты для Looney Tunables, открывающей root в Linux

Вышли эксплойты для Looney Tunables, открывающей root в Linux

В Сети появились демонстрационные эксплойты для опасной уязвимости «Looney Tunables», с помощью которой атакующий может получить root-доступ в популярных дистрибутивах Linux. Специалисты Qualys на днях предупреждали о таком развитии событий.

Напомним, Looney Tunables затрагивает динамический загрузчик библиотеки GNU C. Эта проблема может угрожать пользователям Debian 12 и 13, Ubuntu 22.04 и 23.04, Fedora 37 и 38.

Специалисты Qualys Threat Research Unit, рассказав об этой бреши, подчеркнули, что в скором времени в общем доступе могут появиться эксплойты. Действительно, спустя всего пару суток ряд исследователей выложили proof-of-concept.

Например, Уилл Дорманн поделился своим PoC, и несмотря на то что эксплойт действует против ограниченного числа целей, в него включены инструкции, расширяющие функциональность.


Системным администраторам следует внимательно отнестись к киберугрозе Looney Tunables, поскольку она затрагивает актуальные версии Linux-дистрибутивов Fedora, Ubuntu и Debian.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru