



В паблик попали данные авиапассажиров из системы Leonardo/Сирена

В паблик попали данные авиапассажиров из системы Leonardo/Сирена

В паблик попали данные авиапассажиров из системы Leonardo/Сирена

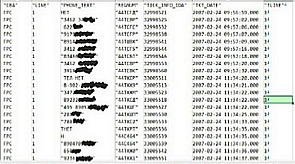
Злоумышленники взломали систему бронирования авиабилетов Leonardo разработки «Сирена-Тревел» и слили в Telegram информацию о заказах и ПДн пассажиров — два файла, суммарно содержащие более 17,5 млн строк.

Согласно сообщению в телеграм-канале in2security от 20 сентября, выложенные в паблик данные охватывают период с 2007 года по 10 сентября 2023-го.

База TICK_PHONE_sample содержит 14 630 668 строк с такой информацией:

  • код аэропорта,
  • телефонный номер,
  • номер рейса,
  • номер регистрации,
  • сведения о билете,
  • паспортные данные (не во всех случаях).

Количество уникальных номеров телефона составляет почти 4 млн, адресов имейл меньше — 520,5 тысячи.


Второй файл, TICK_INFO_sample, содержит 3 015 002 строки в несколько ином формате:

  • номер рейса,
  • авиакомпания,
  • тариф,
  • направление,
  • информация о бронировании,
  • стоимость билета,
  • ФИО пассажира.

Число утечек баз данных в российских компаниях множится, ПДн пользователей онлайн-сервисов все чаще попадают в паблик. Последнее время не везет отпускникам и прочим путешественникам: их данные могли засветиться не только по вине взломщиков Leonardo/«Сирена», но также из-за атаки на туроператора «Интурист», о которой стало известно минувшим летом.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru