



Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Согласно данным команды Kaspersky Digital Footprint Intelligence, с января по май 2023 года число публикаций значимых баз данных российских компаний увеличилось на 33% в сравнении с аналогичным периодом прошлого года.

Об этом специалисты рассказали на мероприятии Kaspersky CyberSecurity Weekend в Екатеринбурге. За пять месяцев 2023 года на форумах для киберпреступников эксперты нашли 197 миллионов строк пользовательских данных. Из них 81 млн строк содержали номера телефонов, а 23 миллиона — пароли.

Также заметно изменился фокус внимания в начале 2023 года. Чаще всего сообщения, размещённые на соответствующих площадках, указывали на утечки данных из сферы ретейла, ИТ и финансов.

Для сравнения: в прошлом году злоумышленников в основном интересовали рестораны и различные онлайн-сервисы. В 2023-м публикации о компрометации данных стали чаще затрагивать крупные компании, а годом ранее сообщения в основном относились к среднему и малому бизнесу.

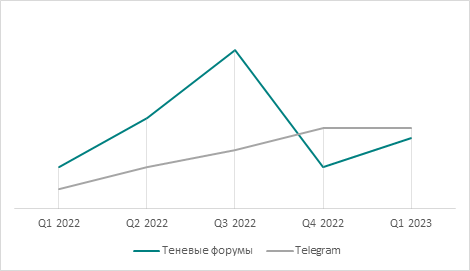
Кроме того, изменился подход к постингу сообщений о компрометации данных. Преступники стали чаще использовать Telegram для подобных публикаций, а не форумы даркнета. Почти 50% сообщений об утечке были опубликованы в течение месяца после взлома компании.


Игорь Фиц, аналитик Kaspersky Digital Footprint Intelligence, подчеркивает, что скомпрометированная информация пользователей, к которой получают доступ злоумышленники, часто продается или бесплатно публикуется на площадках для хакеров. Эта информация включает полное имя, адрес электронной почты, номер телефона и пароль.

Стоит помнить, что даже небольшой объём пользовательских данных может быть достаточным для идентификации человека и получения доступа к другим конфиденциальным сведениям и аккаунтам.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru