



Авторы шифровальщика Cuba добавили в арсенал бэкдор и обход антивирусов

Авторы шифровальщика Cuba добавили в арсенал бэкдор и обход антивирусов

Авторы шифровальщика Cuba добавили в арсенал бэкдор и обход антивирусов

Проведенный в «Лаборатории Касперского» разбор атаки шифровальщика Cuba показал, что в распоряжении кибергруппы появились новые инструменты для сокрытия вредоносной активности.

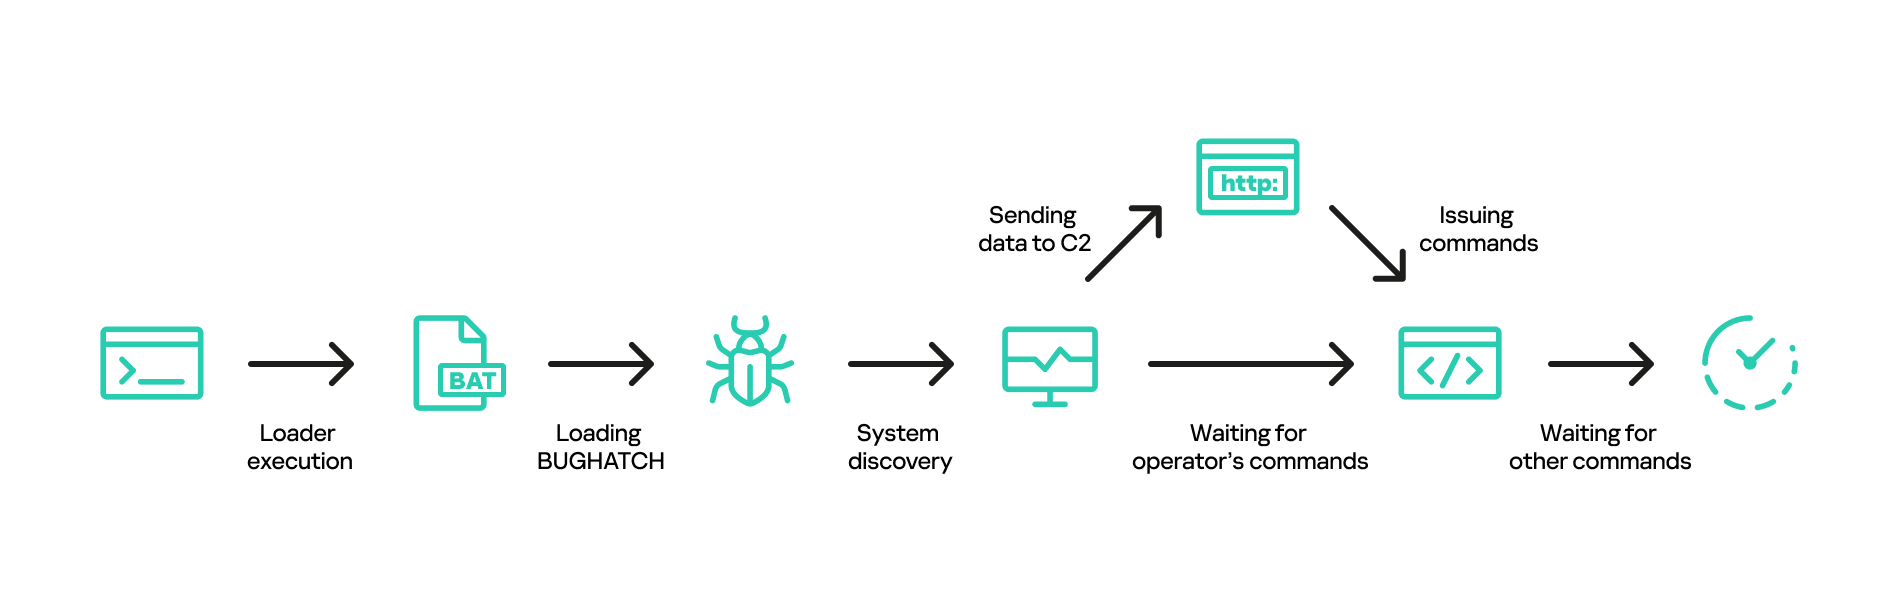
В частности, в зараженной системе компании-жертвы были обнаружены три подозрительных файла, запускающие последовательность действий, которые привели к загрузке вредоносной библиотеки komar65, также известной как Bughatch.

Зловред представляет собой бэкдор, который разворачивается в памяти процесса и выполняет встроенный шелл-код в выделенном ему пространстве, используя API Windows. После этого он подключается к C2-серверу и ждет дальнейших инструкций.


По команде Bughatch может загрузить маячок Cobalt Strike, Metasploit или дополнительный модуль, расширяющий его функциональность, — например, для сбора и вывода информации с зараженной системы.

Прикрытие бэкдору в ходе атаки обеспечил известный вредонос Burntcigar — по всей видимости, новая версия, так как на момент инцидента защитные решения его не детектировали. Зловред умеет прибивать процессы антивирусов и EDR; их имена, против обыкновения, были зашифрованы.

«Наши исследования демонстрируют важность наличия доступа к аналитическим отчётам об актуальных киберугрозах у ИБ-специалистов компаний, — отметил эксперт Kaspersky Глеб Иванов. — Группы вымогателей, такие как Cuba, всё время развиваются и совершенствуют свои тактики, поэтому крайне важно быть на шаг впереди для эффективного противодействия потенциальным атакам. В условиях постоянно меняющегося ландшафта угроз осведомлённость о возможных рисках — одна из важных составляющих защиты от последствий киберинцидентов».

Группировка Cuba, по словам аналитиков, использует схему двойного вымогательства, а также сложные тактики и методы проникновения в сети, в том числе BYOVD (Bring Your Own Vulnerable Driver) и краденые учетки RDP. Используемые инструменты разнообразны и постоянно совершенствуются; чтобы ввести исследователей в заблуждение, злоумышленники фальсифицируют временные метки компиляции.

Шифровальщик Cuba, доступный в даркнете как услуга (Ransomware-as-a-Service, RaaS), использует техники однофайлового развёртывания (без загрузки вредоносной библиотеки), что сильно затрудняет анализ. Шифрование данных осуществляется по а алгоритму Xsalsa20, для защиты ключей используется RSA-2048.

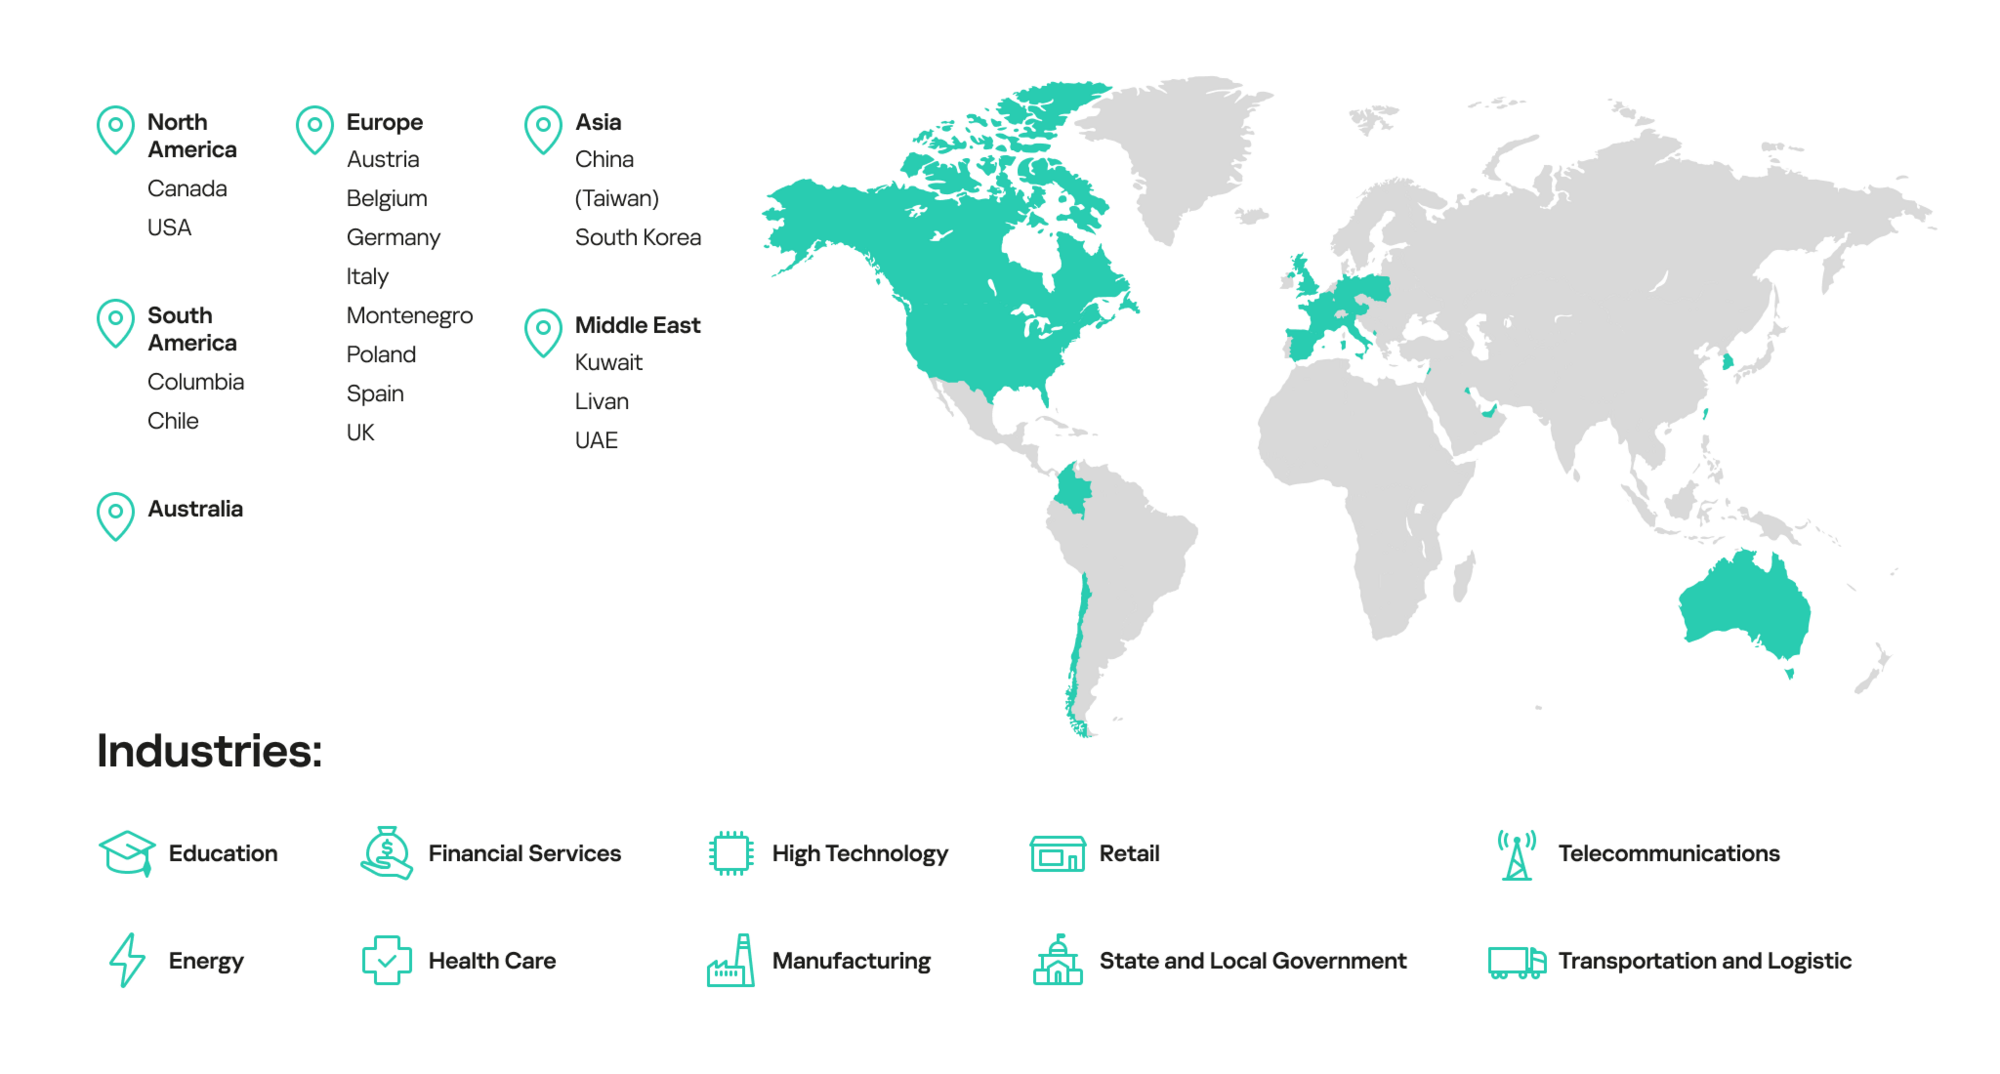
Выбор целей не зависит от профиля организаций. Среди жертв числятся торговые, логистические, финансовые, государственные учреждения, а также промышленные предприятия. На настоящий момент заражения зафиксированы в Северной Америке, Европе, Азии и Океании.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru