



Вектор атаки MaginotDNS использует некорректные проверки в DNS-софте

Вектор атаки MaginotDNS использует некорректные проверки в DNS-софте

Вектор атаки MaginotDNS использует некорректные проверки в DNS-софте

Группа специалистов разработала новый вектор атаки класса DNS cache poisoning, получивший название «MaginotDNS». Этот метод нацелен на CDNS-резолверы и может скомпрометировать домены верхнего уровня TLD.

Эксперты смогли создать MaginotDNS из-за несоответствия в имплементации проверок безопасности, которые реализованы в различных софтовых и серверных режимах DNS. В итоге перед вектором уязвима приблизительно треть всех серверов CDNS.

Исследователи представили свой отчёт на конференции Black Hat 2023. Сейчас, по их словам, проблема решена на программном уровне. Смысл MaginotDNS в том, чтобы обойти защитные механизмы, которые ранее были введены для борьбы с атаками вида DNS cache poisoning.

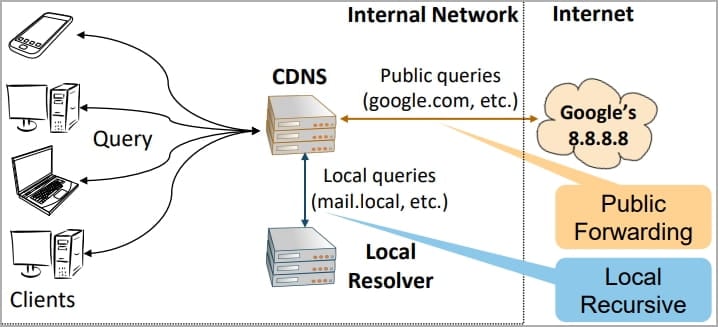
Резолверы CDNS поддерживают как рекурсивный режим, так и переадресацию запросов. Такой подход используется провайдерами для снижения затрат и более продуманного контроля доступа.


Специалисты нашли несоответствия в проверках DNS-софта: BIND9 (CVE-2021-25220), Knot Resolver (CVE-2022-32983), Microsoft DNS и Technitium (CVE-2021-43105).

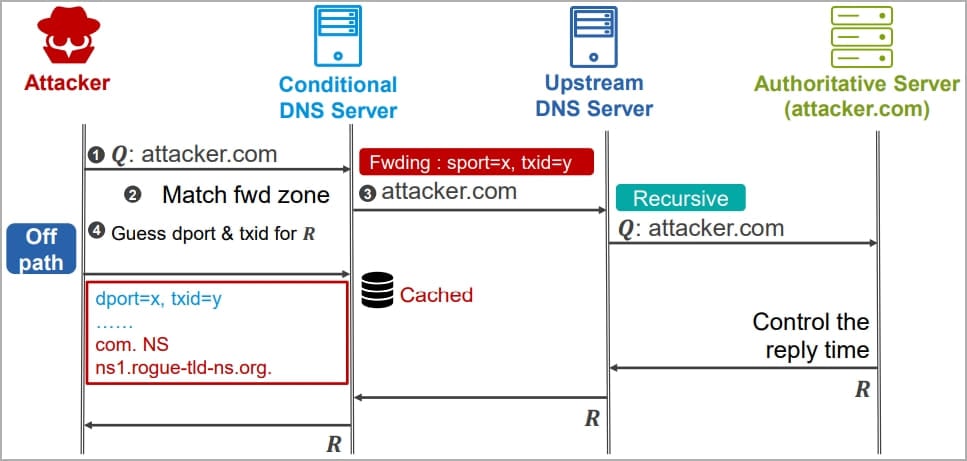
В отдельных случаях даже попадались крайне уязвимые конфигурации: например, все записи обрабатывались так, будто находились в корневом домене. На Black Hat 2023 представили как on-path, так и off-path способы атаки. Последние сложнее реализовать, но они и будут более полезны для злоумышленников.


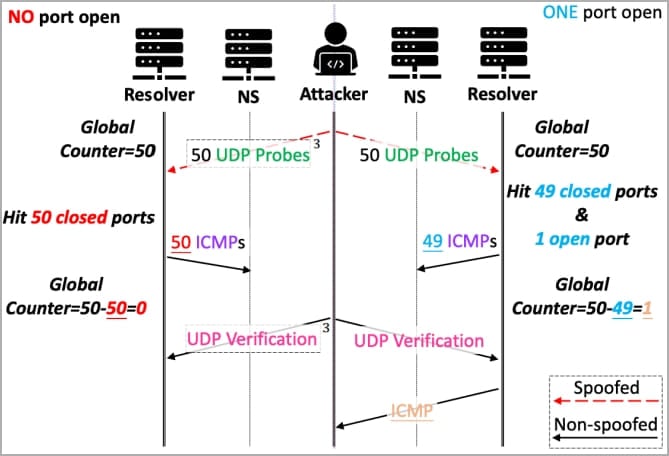
Для успешной атаки киберпреступники должны вычислить исходный порт и идентификатор транзакции, которые использует рекурсивный DNS-сервер при генерации запроса. Затем — задействовать вредоносный DNS-сервер для отправки фейковых ответов с верными параметрами.


В случае BIND9 оба параметра можно получить с помощью брутфорса: потребуются 3600 циклов запросов. У Microsoft DNS это число ещё меньше — 720 циклов. Исследователи поделились видеодемонстрацией атаки:

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru