



SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

За кибератакой на «ВПК „НПО машиностроения“», одно из ведущих ракетно-космических предприятий России, стоит северокорейская группировка ScarCruft. К такому выводу пришли исследователи из команды SentinelLabs.

В отчёте специалистов по кибербезопасности приводится информация о том, что кибергруппа ScarCruft взломала почтовый сервер и ИТ-системы российского предприятия. Злоумышленникам якобы удалось установить бэкдор «OpenCarrot», который обеспечил удалённый доступ.

Основная цель киберпреступников для SentinelLabs пока непонятна, однако сама группа ScarCruft (APT37) известна своими операциями кибершпионажа. Как правило, её участники крадут внутренние данные жертвы и ведут за ней наблюдение.

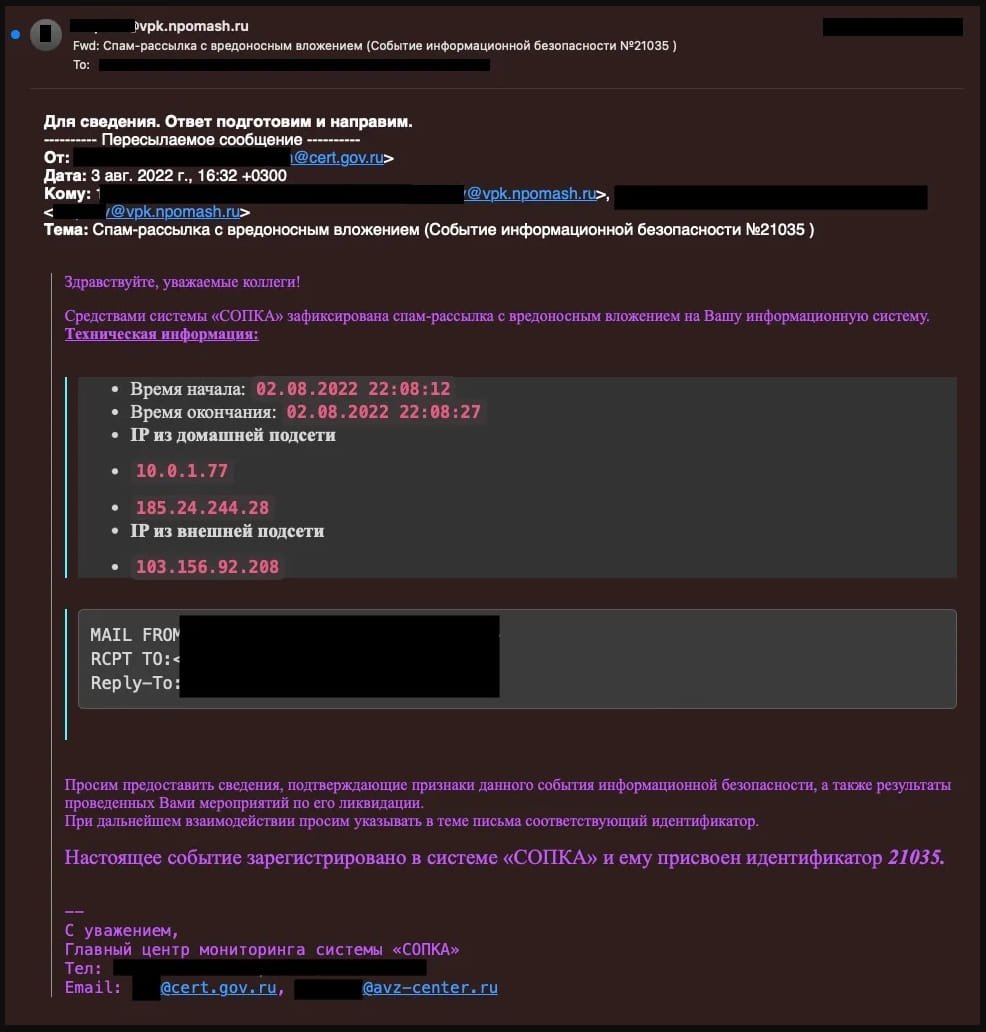
К выводу о причастности северокорейских хакеров эксперты пришли после анализа слитых у «ВПК „НПО машиностроения“» электронных писем. Помимо другой конфиденциальной информации, в них содержались переписки ИТ-сотрудников, упоминавших киберинцидент в середине мая 2022 года.

Собственное расследование SentinelLabs показало куда более серьёзный уровень проникновения киберпреступников, чем предполагали изначально в  ракетно-космическом предприятии.


Согласно полученным письмам, айтишники НПО обсуждали подозрительную сетевую активность и передачу данных между процессами, запущенными на внутренних устройствах, и внешними серверами.

Анализируя эту активность, сотрудники вышли на вредоносный DLL-файл, который каким-то образом проник во внутренние системы. По словам SentinelLabs, представители «ВПК „НПО машиностроения“» связались с поставщиком антивируса, чтобы выяснить, как именно вредонос попал внутрь периметра.

Исследователи также изучили IP-адреса и индикаторы компрометации (IoC), которые удалось вытащить из электронных переписок, что помогло вычислить «главного виновника» — бэкдор OpenCarrot.

Ранее OpenCarrot связывали с деятельностью группировки Lazarus, которая также корнями уходит в КНДР. В общей сложности зловред поддерживает 25 команд и может выполнять в системе следующие задачи:

  • Разведка: пересчёт атрибутов файлов и процессов, сканирование ICMP-пингование хостов в диапазонах IP-адресов на доступность и наличие открытых TCP-портов.
  • Вмешательство в работу файловой системы и процессов: завершение процесса, внедрение библиотеки, удаление файлов, переименование и модификация временных меток.
  • Управление связью с командным сервером, завершение и создание новых каналов связи, изменение конфигурации вредоноса и пр.
Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru