



Китайский вредонос крадёт данные с физически изолированных устройств

Китайский вредонос крадёт данные с физически изолированных устройств

Китайский вредонос крадёт данные с физически изолированных устройств

Китайские правительственные киберпреступники используют новую вредоносную программу в атаках на промышленные организации. Особенность нового вредоноса в том, что он способен красть данные с физически изолированных устройств.

Поскольку изолированные устройства (Air gap) играют ключевую роль в обеспечении безопасности важных данных, они идеально подходят для работы в промышленной и других критически важных госсферах.

Специалисты «Лаборатории Касперского» обнаружили новую вредоносную программу, которую связали с киберпреступной группировкой APT31 (другое имя — Zirconium).

По словам исследователей, злоумышленники используют как минимум 15 различных зловредов, включая их фирменный FourteenHi, в атаках на Восточную Европу.

Эта кампания Zirconium стартовала в апреле прошлого года и включала три отдельные ступени. Пейлоады начальной стадии пробирались в систему, обосновывались там и открывали операторам удалённый доступ. В их задачи также входил сбор данных, которые могут пригодиться для развития атаки.

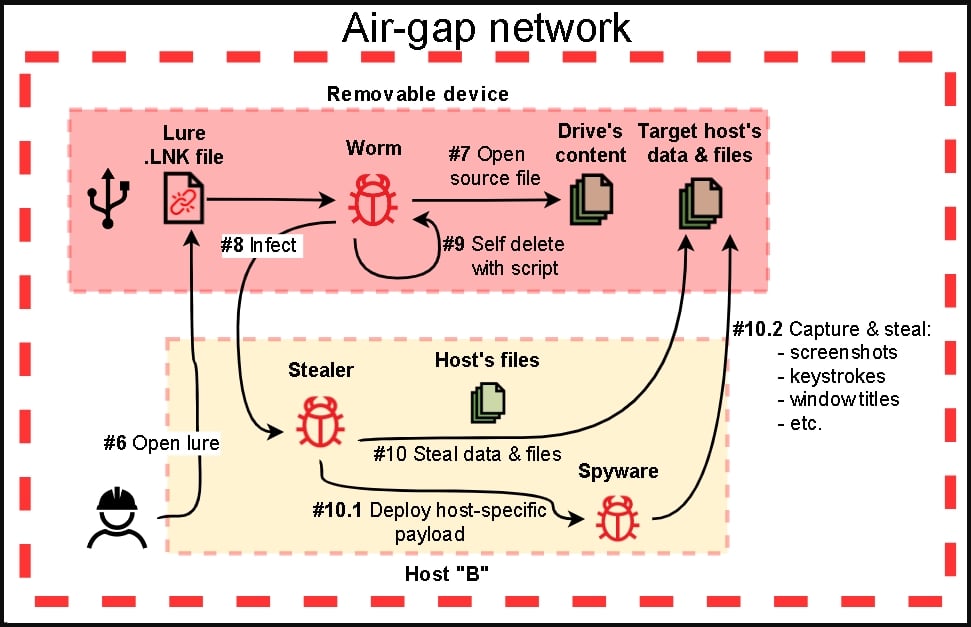
На втором этапе APT31 сбрасывала ещё больше специально подготовленных вредоносов, заточенных под кражу информации с физически изолированных устройств. Для этого использовалась техника распространения через USB (USB propagation).

Конечная стадия атаки отмечалась отдельными зловредами, загружающими все собранные данные на командный сервер злоумышленников (C2). В Kaspersky отметили, что атакующий изолированные устройства вредонос состоит из четырёх модулей:

  1. Первый модуль изучает съёмные диски, собирает файлы, снимает скриншоты, а также устанавливает дополнительные пейлоады в систему.
  2. Второй модуль заражает съёмные диски, копируя легитимный исполняемый файл McAfee, уязвимый для перехвата DLL. Также в корневую директорию устройства копируется вредоносная библиотека (после чего скрывается с помощью атрибута «hidden»).
  3. Третий модуль выполняет скрипт для сбора данных и сохранения их в папке $RECYCLE.BIN.
  4. Последний модуль — фактически вариант первого, но действует как дроппер пейлода, кейлогера и стилера.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru