



Веб-сайт и приложение РЖД под мощной DDoS-атакой

Веб-сайт и приложение РЖД под мощной DDoS-атакой

Веб-сайт и приложение РЖД под мощной DDoS-атакой

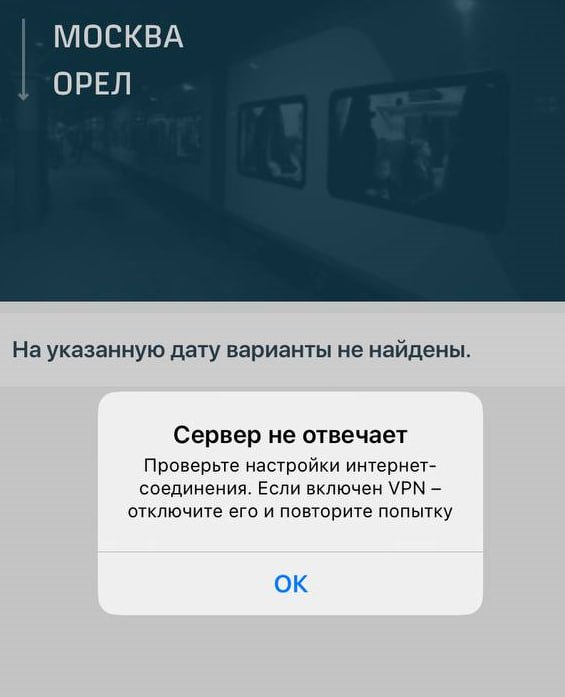
Неизвестные киберпреступники атаковали сайт и мобильное приложение «Российских железных дорог» (РЖД). Сейчас государственная компания пытается устранить последствия киберинцидента.

В телеграм-канале РЖД сегодня появилась информация о масштабной атаке. Тем не менее, как отметили РИА Новости, кассы компании работают в штатном режиме — без сбоев, а продажа билетов идёт обычным темпом.

Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-систем компании "Газинформсервис", комментирует ситуацию:

«Инфраструктура РЖД ранее уже подвергалась кибератакам. Само собой, злоумышленников привлекают масштабы такой цели. В данном случае, по всей видимости, речь идет о целенаправленной атаке, цель которой — вызывать DoS. Восстановление после такого инцидента обычно не занимает много времени».

Если же атакующие продолжат ддосить ресурсы РЖД, люди могут столкнуться с проблемами при покупке билетов. Учитывая быструю реакцию госорганизаций на подобные инциденты, специалисты ожидают, что проблемы скоро решатся.


Напомним, в начале 2021 года один из экспертов прощупал сеть РЖД на уязвимости и пришёл к выводу, что это просто решето.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru